


ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России подготовила новый свод требований по защите информации, который вступит в силу в марте 2026 года. Документ охватывает государственные информационные системы, а также системы других государственных органов, унитарных предприятий и учреждений.

Основные изменения в регуляторных мерах представила заместитель начальника управления ФСТЭК России Ирина Гефнер на 30-м ТБ Форуме.

Ключевые нововведения:

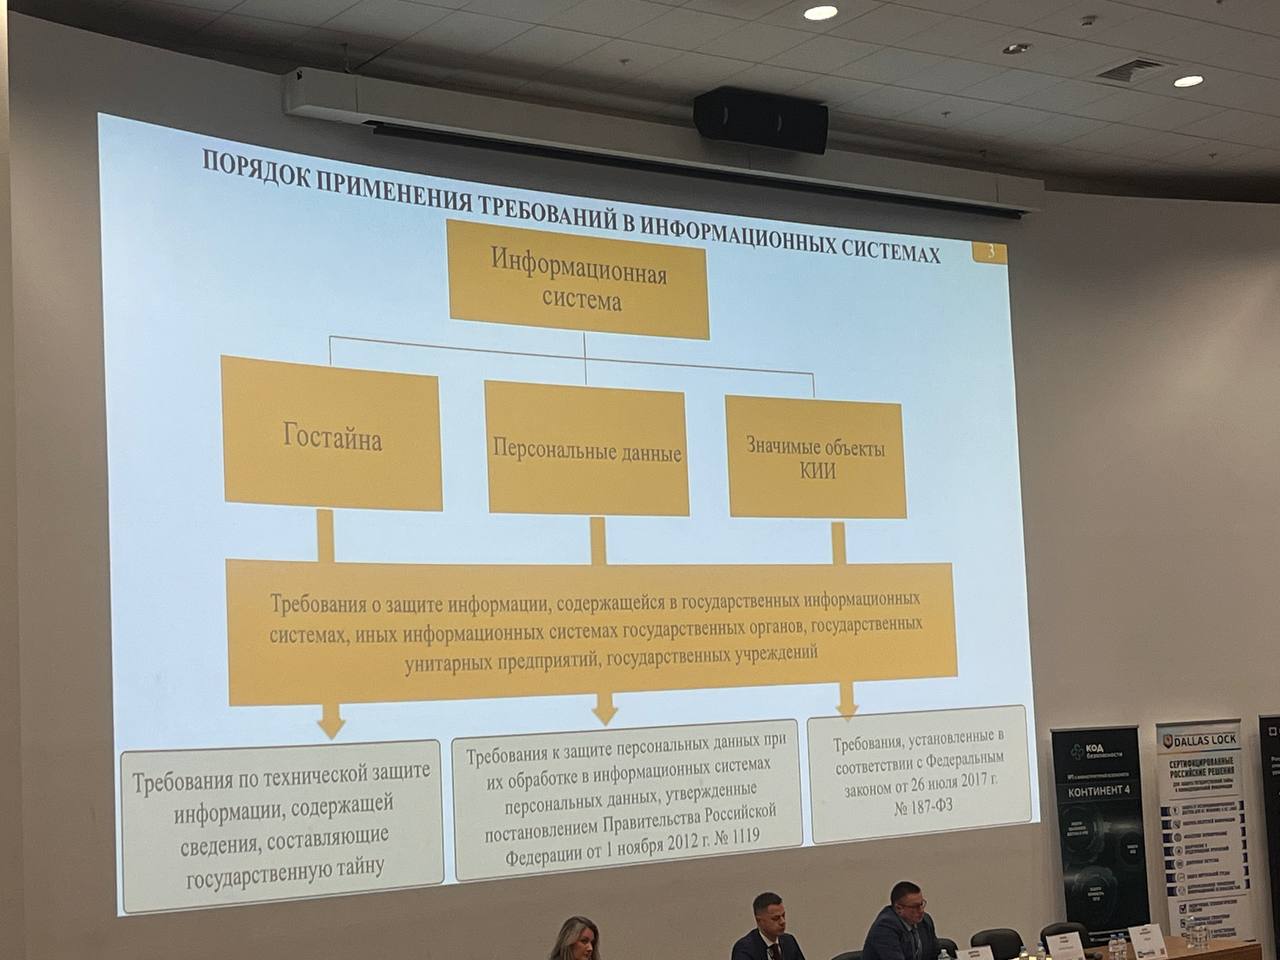
Расширение сферы применения. Документ охватывает защиту информации, содержащейся в государственных информационных системах, включая данные государственной тайны, персональные данные и информацию, относящуюся к критической информационной инфраструктуре.

Обновление нормативной базы. Новый свод требований опирается на существующие нормативные акты, такие как Постановление Правительства РФ № 1119 и Федеральный закон № 187-ФЗ, а также другие регламенты по технической защите информации. Это позволит адаптировать меры безопасности к современным вызовам.


Жесткие сроки устранения уязвимостей. Документ вводит строгие временные рамки для реагирования на угрозы:

  • Критические уязвимости — устранение в течение 24 часов.
  • Высокие — не позднее 7 рабочих дней.
  • Средние и низкие — в соответствии с внутренними регламентами организации.

Новые процедуры уведомления. Операторы обязаны в течение 5 рабочих дней передавать в Банк данных угроз ФСТЭК информацию о ранее неизвестных уязвимостях. Это обеспечит оперативное выявление новых киберугроз и позволит быстрее реагировать на потенциальные риски.

Упрощение классификации информационных систем. Новый подход к классификации упрощает процесс оценки рисков и выбора мер защиты, делая регулирование более прозрачным.

Обновленный свод требований ФСТЭК России направлен на повышение оперативности и эффективности мер по защите информации, адаптацию к современным киберугрозам и создание единого подхода к обеспечению информационной безопасности в государственных структурах.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru