



Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

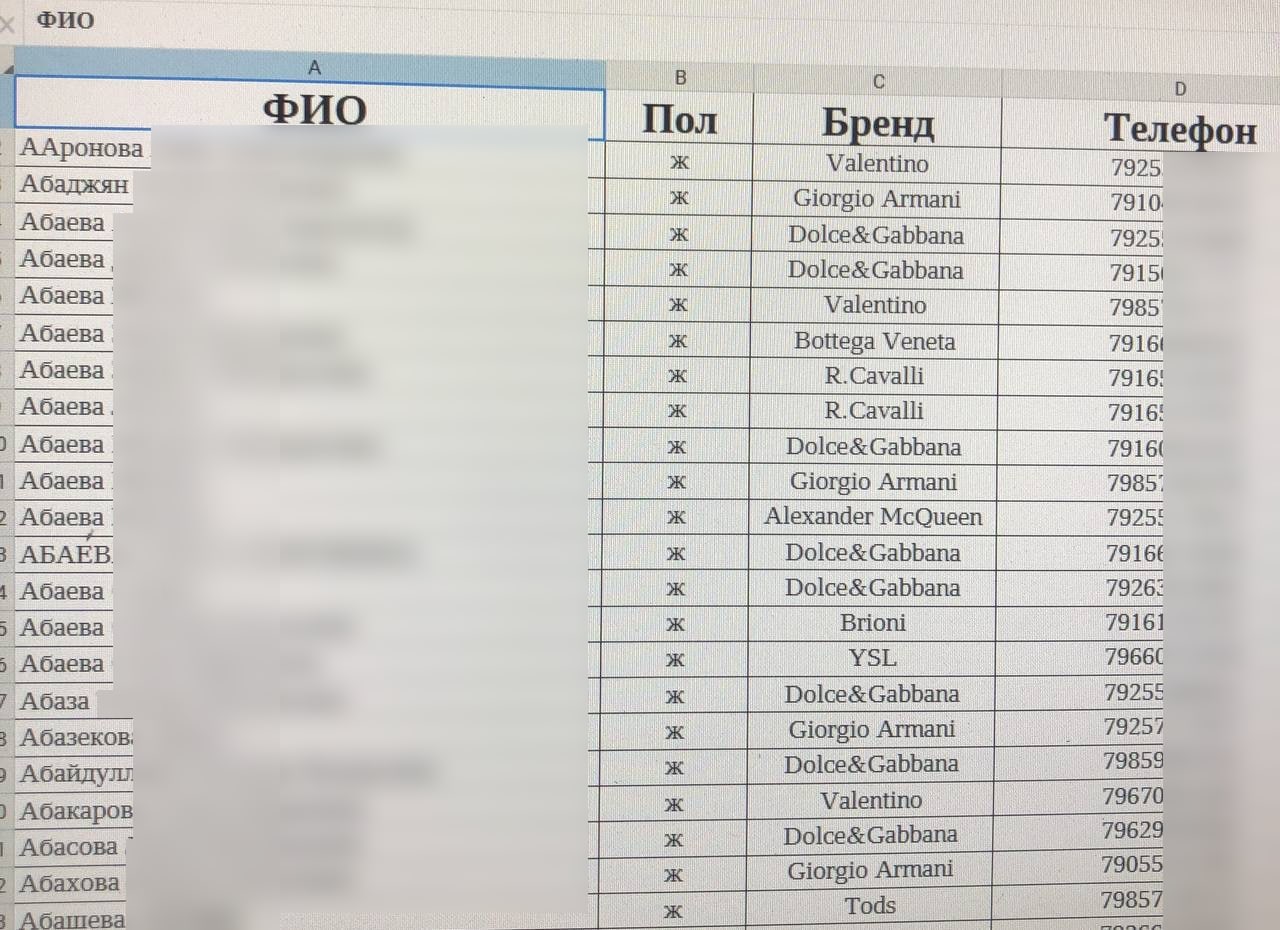
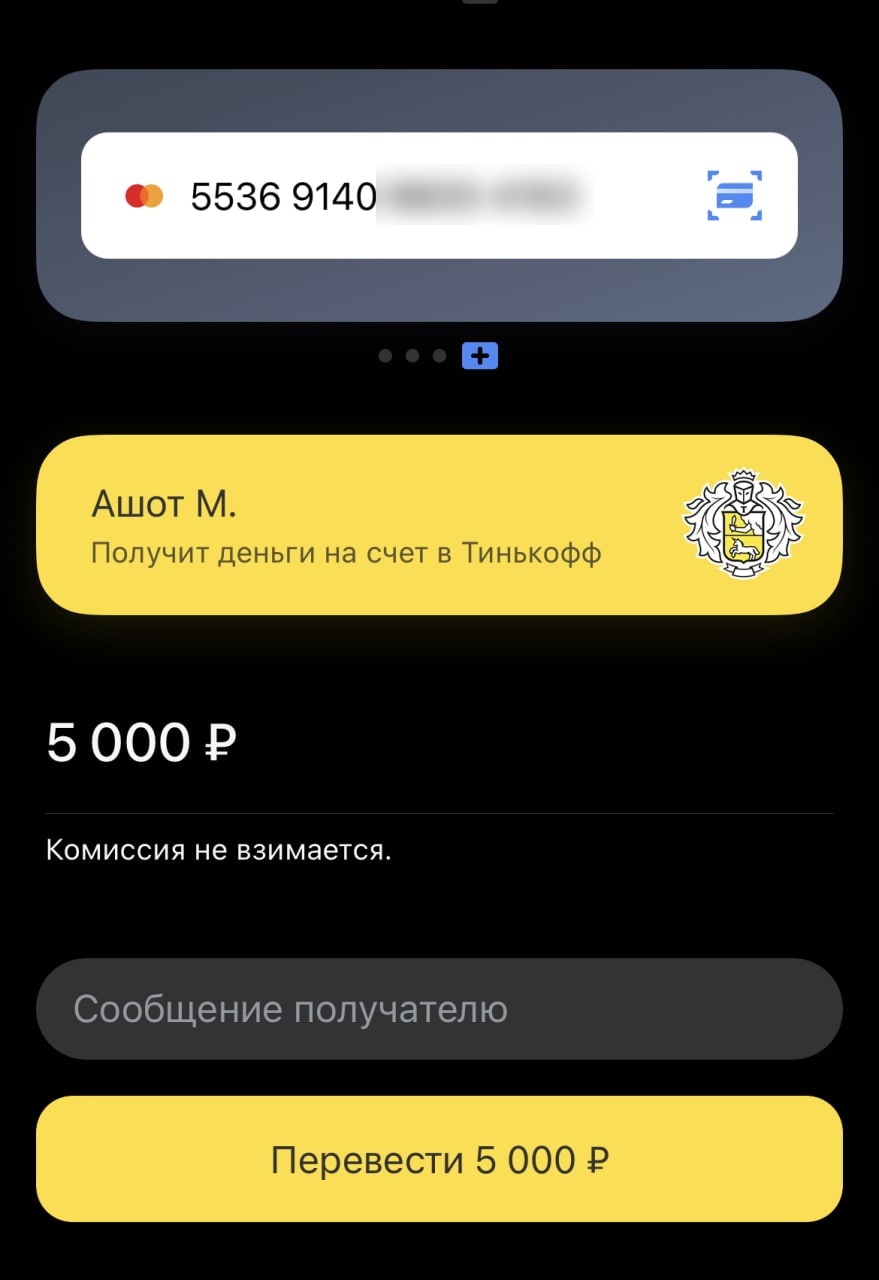
“Контрольную закупку” слитой базы Центрального Универмага Москвы сделали эксперты Infosecurity. Продавцы утверждают, что получили дамп из службы поддержки ЦУМа. “Пробник” обошелся в пять тыс. рублей и похож на оригинал.

О гуляющей по даркнету базе поклонников люксовых товаров пишет Telegram-канал Infosecurity. Продавцы не скрываются и активно идут на контакт.

“Все неделю в специфических Telegram-чатах два пользователя — Сергей (до публикации предложения именовался meliksetyan_29- поленился сменить телефон для продажи базы) и @purotexnuk (он же Дима, сильно запалившийся на Авито с продажей брендовых вещей) активно предлагают к покупке база данных клиентов ЦУМа,” — цитата Telegram-источника, орфография и пунктуация сохранены.

Продавцы заявляют, что база содержит данные 50 тыс. клиентов мультибрендового магазина. В профиле значатся ФИО, пол, телефон, иногда электронная почта и даже приобретенный товар.


За полный комплект хакеры просят 200 тыс. рублей. По утверждению одного из продавцов, данные получили напрямую из службы поддержки ЦУМа.

Эксперты перевели 5 тыс. рублей за “тестер”.


“Проанализированные образцы демонстрируют совпадение контактных данных из базы с реальными публичными персонами”, — признают в Infosecurity.

Официальных комментариев ЦУМ на момент публикации не давал.

Напомним, по новой схеме сообщать об утечки бизнес обязан в первые сутки после обнаружения. Но эти правила заработают только 1 сентября.

Новый порядок штрафов тоже ещё обсуждается. Пока максимальная сумма выплаты за утечку — 100 тыс. рублей за первый прокол. Накануне московский мировой суд выписал “Гемотесту” всего 60 тыс. рублей за потерю 300 гигабайт персональных данных — по 0,2 копейки за клиента.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru