



Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

Распродажа люкса: в даркнете предлагают данные клиентов ЦУМа

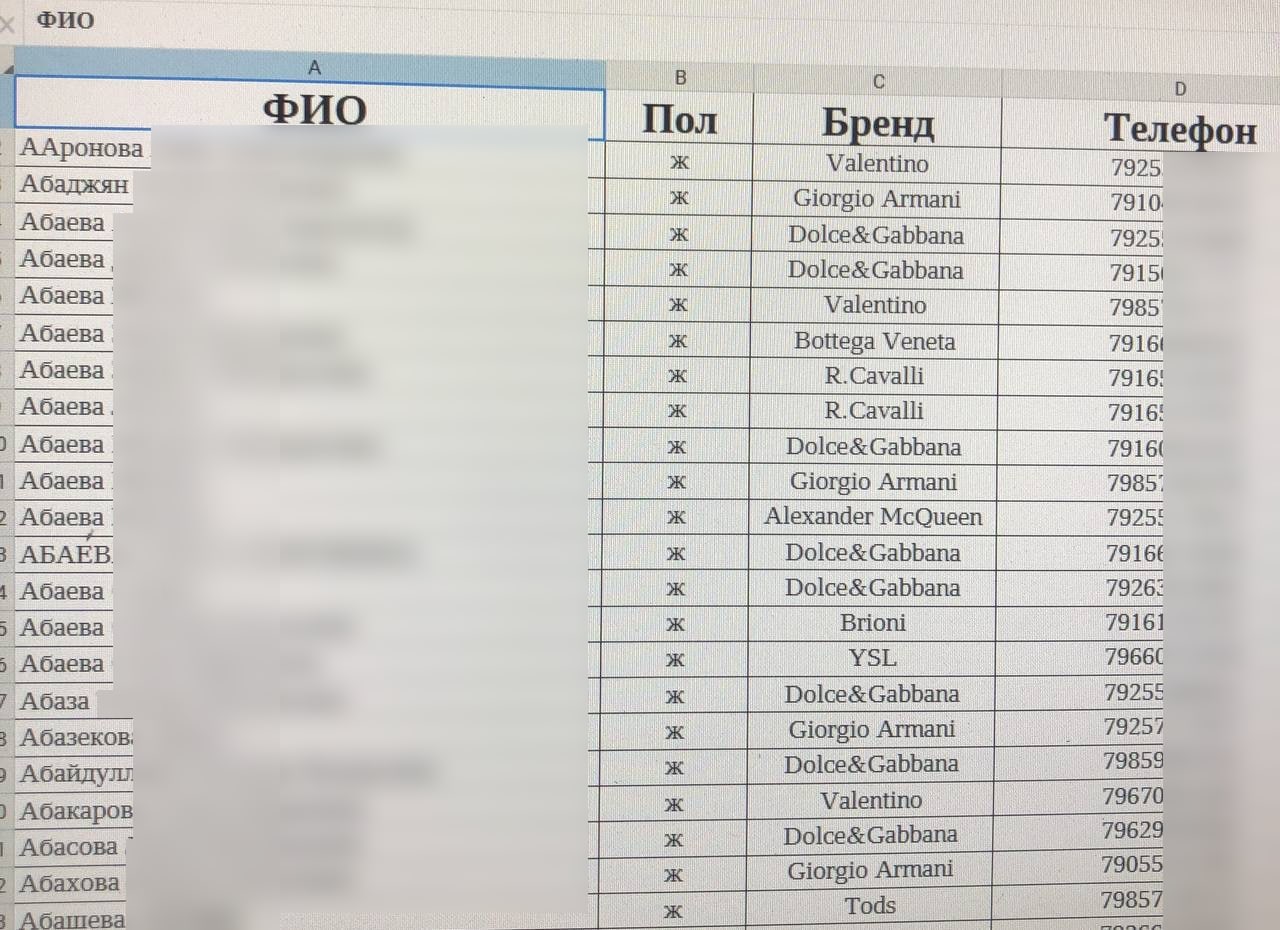
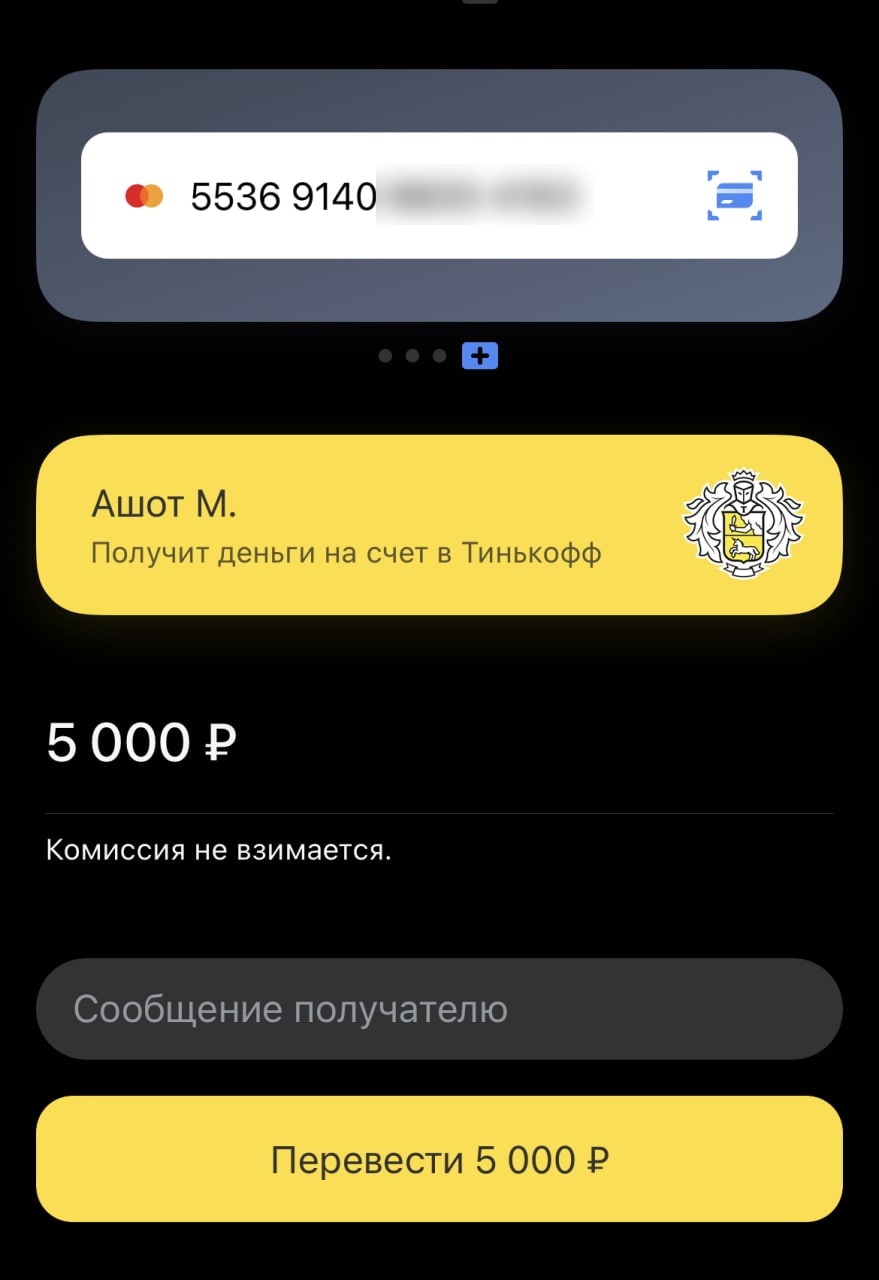
“Контрольную закупку” слитой базы Центрального Универмага Москвы сделали эксперты Infosecurity. Продавцы утверждают, что получили дамп из службы поддержки ЦУМа. “Пробник” обошелся в пять тыс. рублей и похож на оригинал.

О гуляющей по даркнету базе поклонников люксовых товаров пишет Telegram-канал Infosecurity. Продавцы не скрываются и активно идут на контакт.

“Все неделю в специфических Telegram-чатах два пользователя — Сергей (до публикации предложения именовался meliksetyan_29- поленился сменить телефон для продажи базы) и @purotexnuk (он же Дима, сильно запалившийся на Авито с продажей брендовых вещей) активно предлагают к покупке база данных клиентов ЦУМа,” — цитата Telegram-источника, орфография и пунктуация сохранены.

Продавцы заявляют, что база содержит данные 50 тыс. клиентов мультибрендового магазина. В профиле значатся ФИО, пол, телефон, иногда электронная почта и даже приобретенный товар.


За полный комплект хакеры просят 200 тыс. рублей. По утверждению одного из продавцов, данные получили напрямую из службы поддержки ЦУМа.

Эксперты перевели 5 тыс. рублей за “тестер”.


“Проанализированные образцы демонстрируют совпадение контактных данных из базы с реальными публичными персонами”, — признают в Infosecurity.

Официальных комментариев ЦУМ на момент публикации не давал.

Напомним, по новой схеме сообщать об утечки бизнес обязан в первые сутки после обнаружения. Но эти правила заработают только 1 сентября.

Новый порядок штрафов тоже ещё обсуждается. Пока максимальная сумма выплаты за утечку — 100 тыс. рублей за первый прокол. Накануне московский мировой суд выписал “Гемотесту” всего 60 тыс. рублей за потерю 300 гигабайт персональных данных — по 0,2 копейки за клиента.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru