



Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

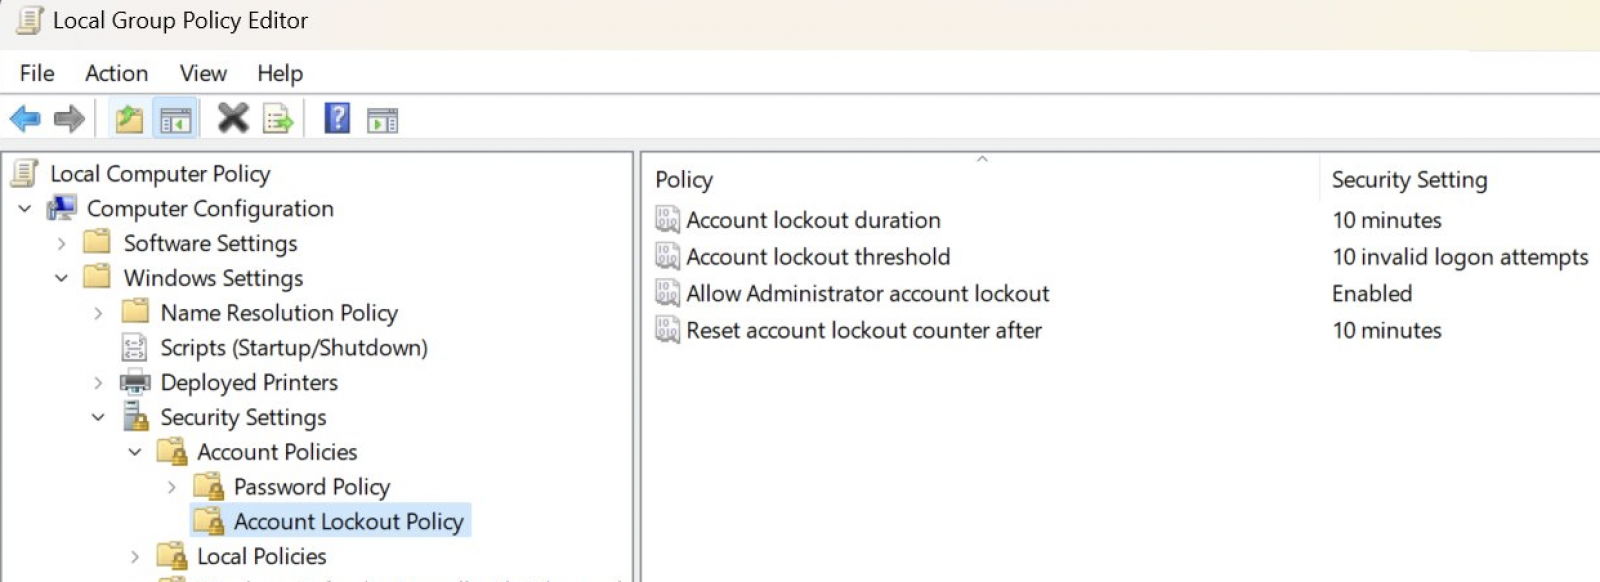
Недавно выпущенные сборки Windows 11 идут с включенной по умолчанию политикой Account Lockout Policy, которая блокирует аккаунты пользователей (включая администраторов) после десяти неудачных попыток входа в течение 10 минут.

Такой механизм позволяет пересечь бруфторс-атаки, в которых злоумышленники используют специальные инструменты для автоматизирования подбора паролей.

Нововведение нашли в сборке Windows 11 Insider Preview 22528.1000 и более новых билдах. После того как пользователь десять раз подряд введет неверную комбинацию «логин-пароль», система ограничит доступ его учетной записи.

«В сборках Win11 теперь есть политика блокировки аккаунтов, работающая по умолчанию. Она поможет защитить системы от RDP-атак и брутфорса, которые часто используются теми же операторами программ-вымогателей», — пишет Дэвид Уэстон из Microsoft.


Вектор атак на RDP достаточно распространен. Например, в прошлом году учетные данные от 1,3 миллиона RDP-серверов слили не торговую площадку UAS. А «Лаборатория Касперского» вообще назвала главными угрозами для АСУ — брутфорс RDP и зловредные письма.

Напомним также исследование KELA, в ходе которого выяснили, что вымогатели предпочитают проникать к толстосумам через RDP и VPN. Или можно взять атаки, о которых предупреждали в Netscout: злоумышленники используют RDP Windows для усиления DDoS-потока в 86 раз.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru