



Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Kaspersky: главные угрозы для АСУ — брутфорс RDP и зловредные письма

Согласно статистике «Лаборатории Касперского», за вторую половину прошлого года доля атакованных компьютеров АСУ выросла на 0,82 п.п. и составила 33,42%. Прирост за полугодие показали 62% стран, в том числе Россия (до 34,6%), — в основном за счет угроз, распространяемых через электронную почту.

В целом за год процент атакованных АСУ-систем, напротив, уменьшился — до 38,55% против 46,4% в 2019 году. Сезонные колебания на этот раз оказались не столь ярко выраженными, как прежде, с небольшими пиками в феврале, июле и декабре.

Ранее эксперты каждый год наблюдали спад показателей в мае с последующим взлетом к октябрю, что совпадало с периодом массовых отпусков. В 2020 году все рабочие графики сбились из-за COVID-19, что отразилось также, видимо, и на динамике отслеживаемых показателей.

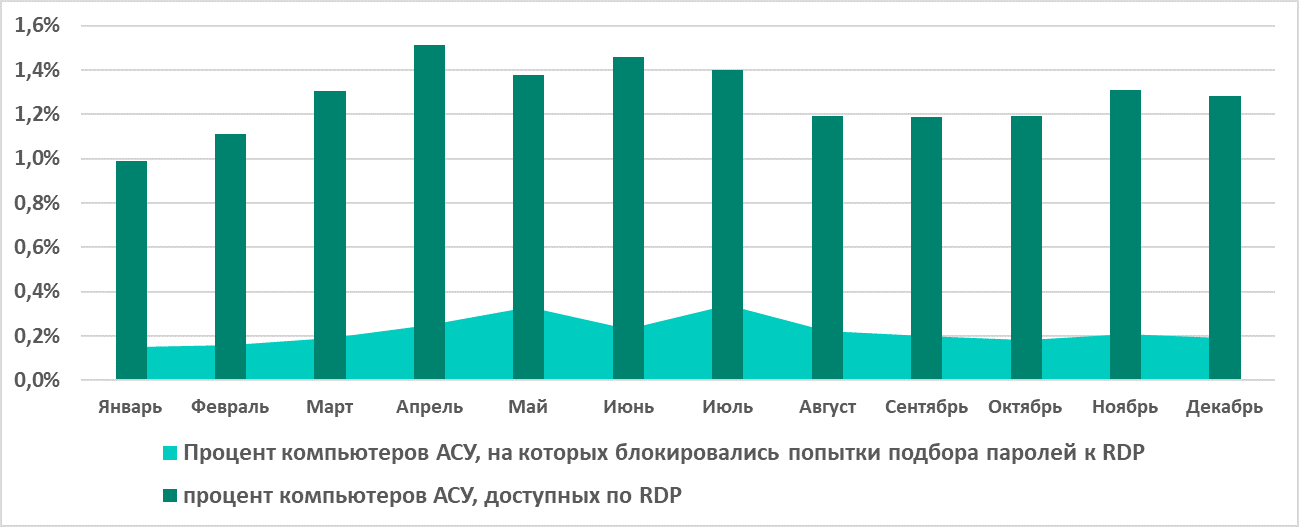
Другим последствием всеобщего перехода на удаленку стал заметный рост процента атакованных компьютеров АСУ, доступных по протоколу RDP.


В системах промышленной автоматизации было также обнаружено и заблокировано более 19,4 тыс. вариантов вредоносных программ, относящихся к 5365 различным семействам. Стало заметно больше бэкдоров, троянских шпионов, зловредных скриптов и документов, а также вредоносов, написанных на .NET.

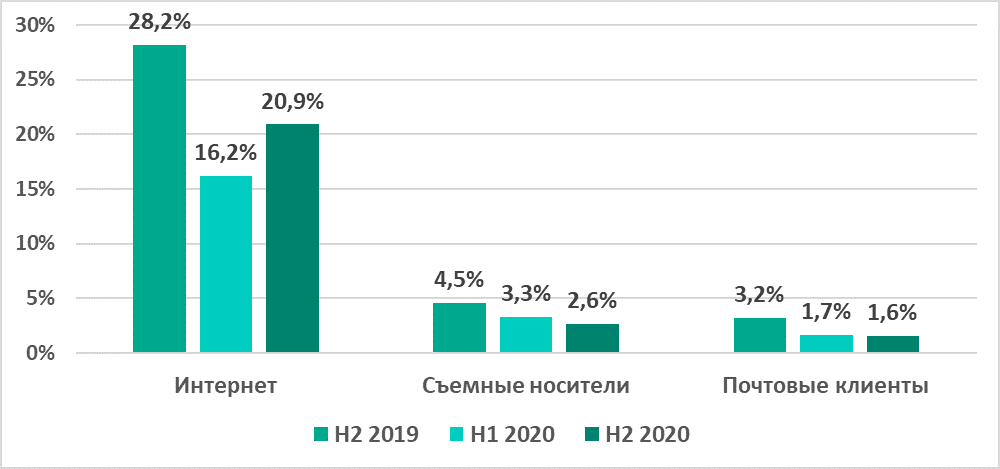
Показатели по угрозам, распространяемым через интернет и email, а также шпионским программам и майнерам, превысили уровень не только первого полугодия, но и второй половины 2019 года.

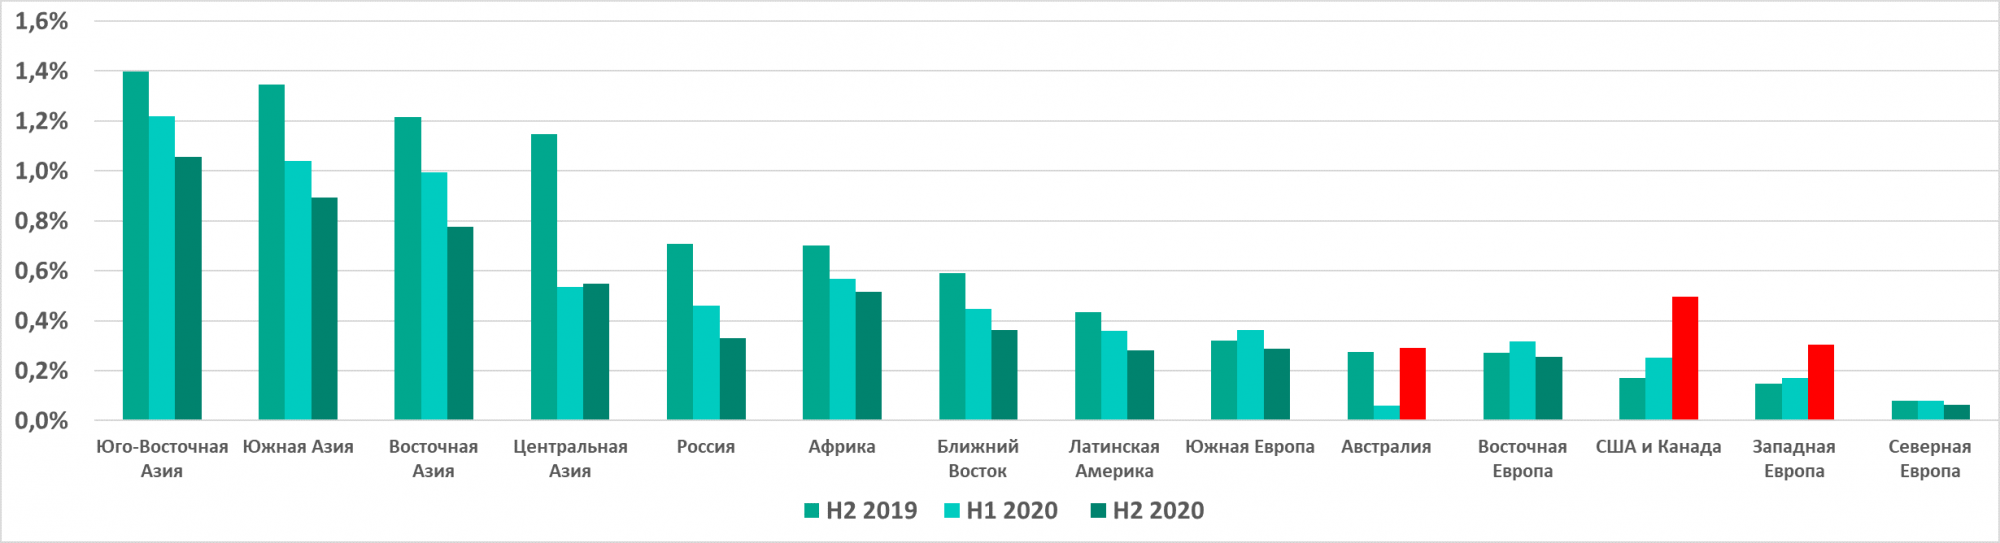
В Северной Америке, Западной Европе и Австралии в разы возрос процент компьютеров АСУ, атакованных шифровальщиками.


Доля машин, атакованных через вредоносные вложения в письма, в целом увеличилась на 0,7 пп. Этот показатель возрос в 73,4% стран и во всех регионах, за исключением Восточной Азии, США, Канады, России и Западной Европы.

В России, согласно Kaspersky, выросли только угрозы, распространяемые через интернет.


Представленная в отчете статистика составлена по результатам анализа данных, полученных с Windows-машин, защищенных продуктами «Лаборатории Касперского» и включенных в состав технологической инфраструктуры организаций.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru