



Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Операторы нового шифровальщика создали сайт в сети Tor и используют схему двойного шантажа — грозят опубликовать украденные данные в случае неуплаты выкупа. Проведенный в Cyble анализ показал, что Lilith ничем не примечателен, кроме активного использования API Windows.

Как выяснили эксперты, объявившийся в начале текущего месяца зловред представляет собой консольное приложение. Вредоносный код написан на C/C++ и ориентирован на 64-битные версии Windows.

При исполнении Lilith пытается обеспечить себе максимально широкое поле деятельности — завершает процессы Outlook, SQL, Thunderbird, Steam, PowerPoint, WordPad, Firefox и далее по вшитому списку, чтобы высвободить файлы для шифрования. Вредонос также создает во всех целевых папках записку о выкупе Restore_Your_Files.txt.

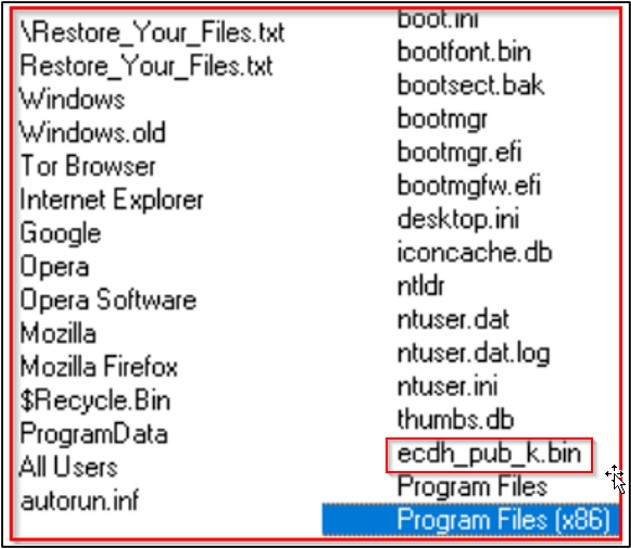
Шифрование осуществляется с использованием связки AES+RSA, к имени обработанных файлов добавляется расширение .lilith. Исключение составляют EXE, DLL, SYS, папки Program Files, файлы браузеров и корзина. Примечательно, что в списке табу отдельной позицией указан ecdh_pub_k.bin — хранилище локального открытого ключа шифровальщиков на основе Babuk, исходники которого были слиты в Сеть в прошлом году.


Для генерации ключа шифрования Lilith использует функцию CryptGenRandom() штатного генератора псевдослучайных чисел Windows.

Согласно записке с требованием выкупа, жертве дают три дня для выхода на связь с вымогателями через Tox, в противном случае ее данные окажутся в паблике. На onion-сайте новоявленных вымогателей пока появилась одна такая запись, но ее уже сняли — видимо, жертва (строительный холдинг в Южной Америке) согласилась уплатить выкуп.

Уровень детектирования Lilith, по данным VirusTotal, достаточно высок — 55/70 на 14 июля. Прогнозировать дальнейшую судьбу вредоносного проекта пока рано, но и игнорировать новую угрозу, хотя и незамысловатую, нельзя. Последнее время вымогатели активно вооружаются, и профессиональные защитники еле успевают фиксировать новинки. Так, в этом месяце на интернет-арене, кроме Lilith, появился RedAlert; в мае армию шифровальщиков пополнили 0mega, Linux-зловред Cheers и нацеленный на QNAP NAS Checkmate.

Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru