



Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Операторы нового шифровальщика создали сайт в сети Tor и используют схему двойного шантажа — грозят опубликовать украденные данные в случае неуплаты выкупа. Проведенный в Cyble анализ показал, что Lilith ничем не примечателен, кроме активного использования API Windows.

Как выяснили эксперты, объявившийся в начале текущего месяца зловред представляет собой консольное приложение. Вредоносный код написан на C/C++ и ориентирован на 64-битные версии Windows.

При исполнении Lilith пытается обеспечить себе максимально широкое поле деятельности — завершает процессы Outlook, SQL, Thunderbird, Steam, PowerPoint, WordPad, Firefox и далее по вшитому списку, чтобы высвободить файлы для шифрования. Вредонос также создает во всех целевых папках записку о выкупе Restore_Your_Files.txt.

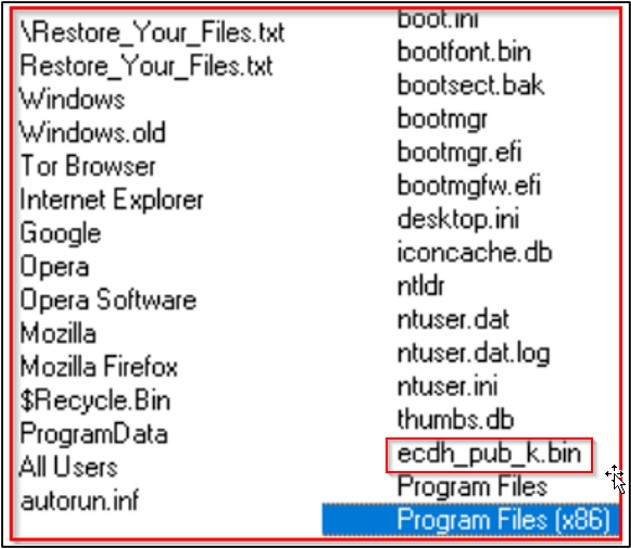
Шифрование осуществляется с использованием связки AES+RSA, к имени обработанных файлов добавляется расширение .lilith. Исключение составляют EXE, DLL, SYS, папки Program Files, файлы браузеров и корзина. Примечательно, что в списке табу отдельной позицией указан ecdh_pub_k.bin — хранилище локального открытого ключа шифровальщиков на основе Babuk, исходники которого были слиты в Сеть в прошлом году.


Для генерации ключа шифрования Lilith использует функцию CryptGenRandom() штатного генератора псевдослучайных чисел Windows.

Согласно записке с требованием выкупа, жертве дают три дня для выхода на связь с вымогателями через Tox, в противном случае ее данные окажутся в паблике. На onion-сайте новоявленных вымогателей пока появилась одна такая запись, но ее уже сняли — видимо, жертва (строительный холдинг в Южной Америке) согласилась уплатить выкуп.

Уровень детектирования Lilith, по данным VirusTotal, достаточно высок — 55/70 на 14 июля. Прогнозировать дальнейшую судьбу вредоносного проекта пока рано, но и игнорировать новую угрозу, хотя и незамысловатую, нельзя. Последнее время вымогатели активно вооружаются, и профессиональные защитники еле успевают фиксировать новинки. Так, в этом месяце на интернет-арене, кроме Lilith, появился RedAlert; в мае армию шифровальщиков пополнили 0mega, Linux-зловред Cheers и нацеленный на QNAP NAS Checkmate.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru