



Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый руткит для Linux, получивший имя “Syslogk“, используется злоумышленниками для сокрытия вредоносных процессов. Специально созданные «волшебные пакеты» (magic packets), фигурирующие в этих атаках, задействуются для пробуждения бэкдора в системе жертвы.

В настоящее время вредоносная программа находится в стадии доработки, а в её основу лёг старый руткит с открытым исходным кодом — Adore-Ng. Syslogk способен загружать свои модули в ядро Linux (поддерживаются версии 3.x), скрывать директории и сетевой трафик, а также загружать бэкдор “Rekoobe“.

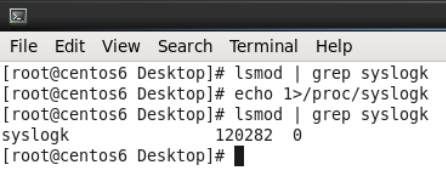
При первом запуске в качестве модуля ядра Syslogk удаляет свою запись из списка установленных модулей, что помогает уйти от ручной проверки. Вредонос можно обнаружить лишь по интерфейсу в /proc:


Дополнительная функциональность позволяет руткиту скрывать директории, в которых содержатся вредоносные файлы; то же самое происходит с процессами и трафиком. Помимо этого, зловред может удалённо запускать или останавливать пейлоады.

Специалисты антивирусной компании Avast отметили одного из скрытых вредоносов, который используется в этих кампаниях — бэкдор Rekoobe. Фактически он находится «в спячке» на устройстве жертвы и пробуждается только после того, как руткит получит «волшебные пакеты» от операторов.

Для этого Syslogk выискивает специально созданные TCP-пакеты, содержащие жёстко заданный ключ и конкретные значения поля “Reserved“, число “Source Port“, а также совпадения “Source Port“ и “Source Address“. После получения нужного «волшебного пакета» руткит либо остановит, либо запустит бэкдор.

Напомним, что в прошлом месяце мы рассказывали о другом бэкдоре — BPFdoor, который пять лет атаковал Linux и Solaris, оставаясь незамеченным. Уже в июне эксперты рассказали ещё об одном Linux-вредоносе Symbiote, инфицирующем запущенные процессы.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru