



Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый руткит для Linux, получивший имя “Syslogk“, используется злоумышленниками для сокрытия вредоносных процессов. Специально созданные «волшебные пакеты» (magic packets), фигурирующие в этих атаках, задействуются для пробуждения бэкдора в системе жертвы.

В настоящее время вредоносная программа находится в стадии доработки, а в её основу лёг старый руткит с открытым исходным кодом — Adore-Ng. Syslogk способен загружать свои модули в ядро Linux (поддерживаются версии 3.x), скрывать директории и сетевой трафик, а также загружать бэкдор “Rekoobe“.

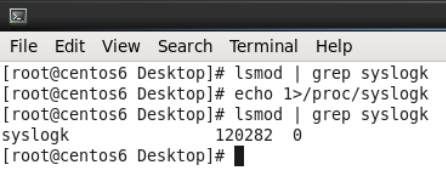
При первом запуске в качестве модуля ядра Syslogk удаляет свою запись из списка установленных модулей, что помогает уйти от ручной проверки. Вредонос можно обнаружить лишь по интерфейсу в /proc:


Дополнительная функциональность позволяет руткиту скрывать директории, в которых содержатся вредоносные файлы; то же самое происходит с процессами и трафиком. Помимо этого, зловред может удалённо запускать или останавливать пейлоады.

Специалисты антивирусной компании Avast отметили одного из скрытых вредоносов, который используется в этих кампаниях — бэкдор Rekoobe. Фактически он находится «в спячке» на устройстве жертвы и пробуждается только после того, как руткит получит «волшебные пакеты» от операторов.

Для этого Syslogk выискивает специально созданные TCP-пакеты, содержащие жёстко заданный ключ и конкретные значения поля “Reserved“, число “Source Port“, а также совпадения “Source Port“ и “Source Address“. После получения нужного «волшебного пакета» руткит либо остановит, либо запустит бэкдор.

Напомним, что в прошлом месяце мы рассказывали о другом бэкдоре — BPFdoor, который пять лет атаковал Linux и Solaris, оставаясь незамеченным. Уже в июне эксперты рассказали ещё об одном Linux-вредоносе Symbiote, инфицирующем запущенные процессы.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru