



Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый Linux-руткит Syslogk использует волшебные пакеты для запуска бэкдора

Новый руткит для Linux, получивший имя “Syslogk“, используется злоумышленниками для сокрытия вредоносных процессов. Специально созданные «волшебные пакеты» (magic packets), фигурирующие в этих атаках, задействуются для пробуждения бэкдора в системе жертвы.

В настоящее время вредоносная программа находится в стадии доработки, а в её основу лёг старый руткит с открытым исходным кодом — Adore-Ng. Syslogk способен загружать свои модули в ядро Linux (поддерживаются версии 3.x), скрывать директории и сетевой трафик, а также загружать бэкдор “Rekoobe“.

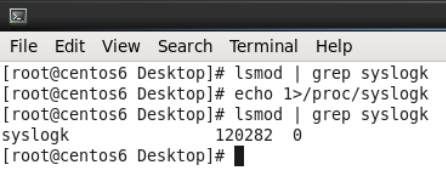
При первом запуске в качестве модуля ядра Syslogk удаляет свою запись из списка установленных модулей, что помогает уйти от ручной проверки. Вредонос можно обнаружить лишь по интерфейсу в /proc:


Дополнительная функциональность позволяет руткиту скрывать директории, в которых содержатся вредоносные файлы; то же самое происходит с процессами и трафиком. Помимо этого, зловред может удалённо запускать или останавливать пейлоады.

Специалисты антивирусной компании Avast отметили одного из скрытых вредоносов, который используется в этих кампаниях — бэкдор Rekoobe. Фактически он находится «в спячке» на устройстве жертвы и пробуждается только после того, как руткит получит «волшебные пакеты» от операторов.

Для этого Syslogk выискивает специально созданные TCP-пакеты, содержащие жёстко заданный ключ и конкретные значения поля “Reserved“, число “Source Port“, а также совпадения “Source Port“ и “Source Address“. После получения нужного «волшебного пакета» руткит либо остановит, либо запустит бэкдор.

Напомним, что в прошлом месяце мы рассказывали о другом бэкдоре — BPFdoor, который пять лет атаковал Linux и Solaris, оставаясь незамеченным. Уже в июне эксперты рассказали ещё об одном Linux-вредоносе Symbiote, инфицирующем запущенные процессы.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru