



Вымогатели взломали сайт жертвы и опубликовали записку о выкупе

Вымогатели взломали сайт жертвы и опубликовали записку о выкупе

Вымогатели взломали сайт жертвы и опубликовали записку о выкупе

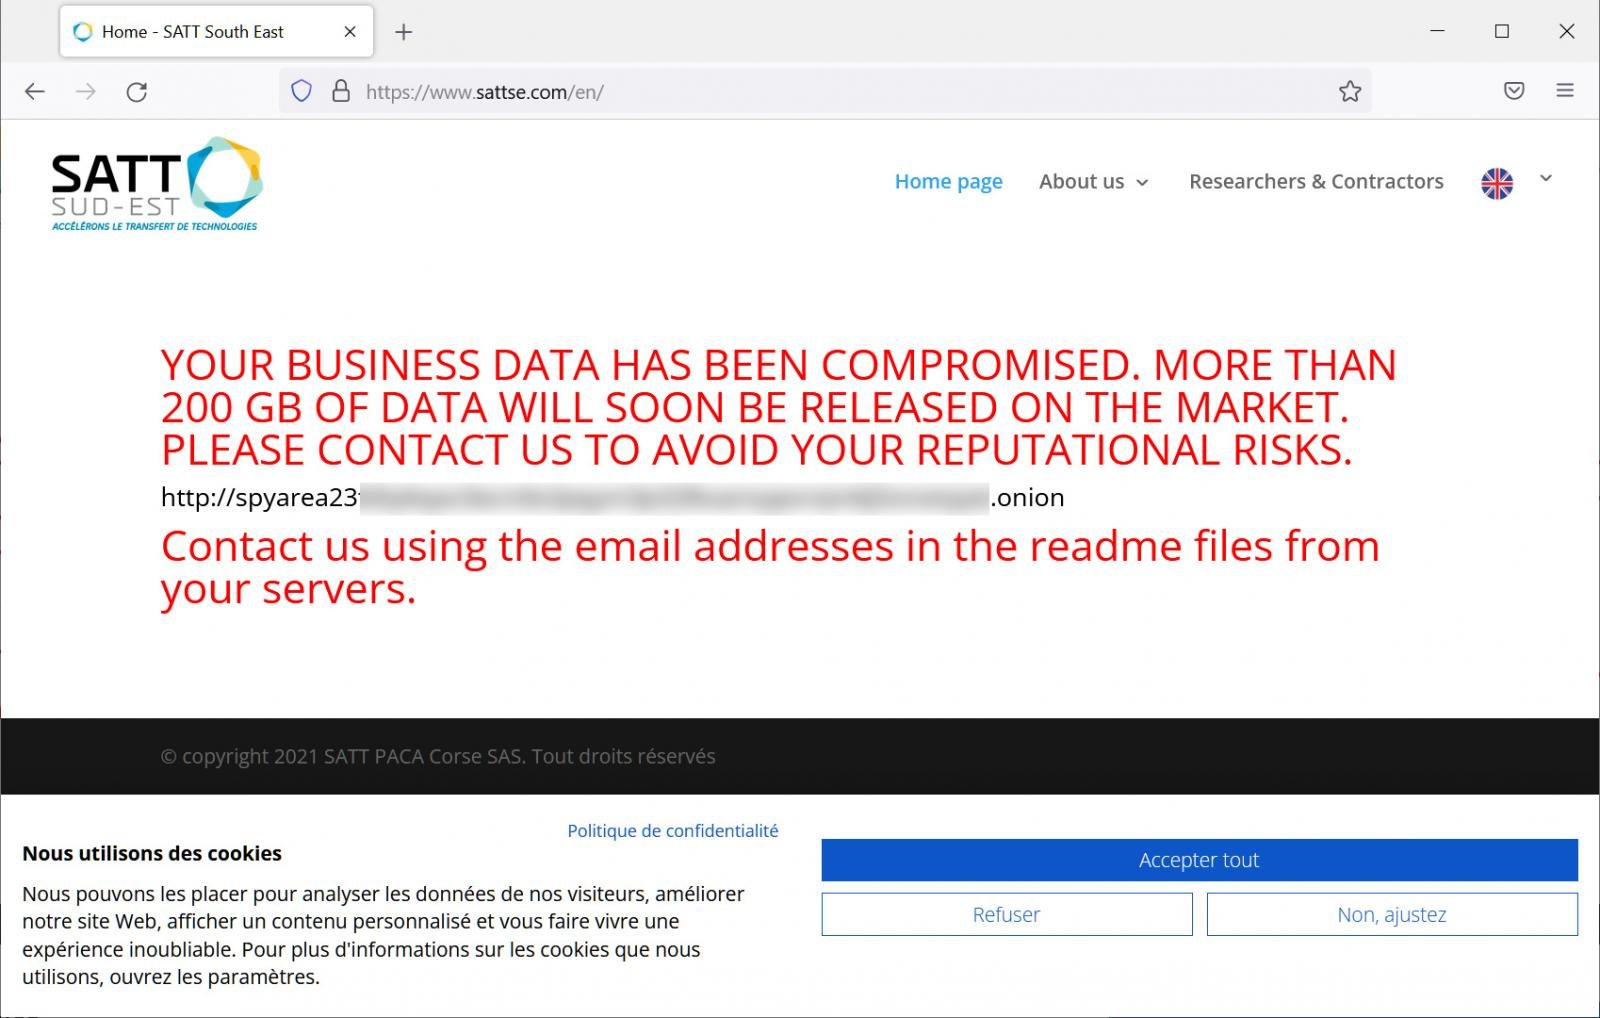
Команда вымогателей Industrial Spy опробует новый рычаг давления — сайт очередной жертвы подвергся взлому, на нем теперь красуется записка с требованием выкупа. Обычно все переговоры в таких случаях ведутся закулисно, и даже акты запугивания неплательщиков (вроде адресных рассылок и DDoS) не выносятся на публику, чтобы угроза потери репутации возымела искомый эффект.

Группировка Industrial Spy — новый игрок на рынке; вначале она просто воровала данные у организаций и в случае неуплаты выкупа выставляла их на продажу в сети Tor. Позднее новоявленные вымогатели обзавелись собственным шифровальщиком и начали рекламировать свою торговую площадку в записке о выкупе (README.txt), оставляемой на зараженных машинах, — видимо, чтобы жертвы могли за отдельную плату вернуть свои секреты, пока ими не завладели конкуренты.

Вчера шантажисты начали продавать информацию, якобы украденную у французской компании SATT Sud-Est. Они также разместили на сайте жертвы сообщение о краже свыше 200 Гбайт данных, которые будут распроданы, если законный владелец не заплатит выкуп.


По данным BleepingComputer, это первый случай использования дефейса как средства вымогательства. Эксперты полагают, что новая тактика не получит широкого распространения: веб-серверы обычно хостятся не в корпоративных сетях, а у профильных провайдеров. В этом случае хакерам придется отыскать уязвимость на сайте или получить доступ к учетным данным организации в ходе кражи данных из ее внутренних сетей.

Появление нестандартных тактик в арсенале вымогателей может свидетельствовать о снижении эффективности этого криминального промысла. Чтобы добиться своего, современные шантажисты даже готовы выйти из тени с риском раскрыть себя и привлечь внимание правоохранительных органов.

Так, еще одна молодая кибергруппа, LAPSUS$, объявила открытый конкурс для инсайдеров, способных предоставить доступ к сетям своих работодателей, а также устраивает в Telegram голосование при выборе очередной жертвы. Столь вызывающее поведение привело к тому, что в ИБ-сообществе на некоторых членов хакерской группировки уже копятся досье.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru