



Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Microsoft расследует возможную кражу внутреннего кода бандой Lapsus$

Представители Microsoft утверждают, что корпорация в настоящее время расследует сообщения о взломе репозиториев внутреннего исходного кода Azure DevOps. Есть также информация, что за предполагаемой атакой стоит группировка кибервымогателей Lapsus$.

Стоит отметить, что Lapsus$ наделала немало шума за последние недели. Например, группа стояла за громкими атаками на таких гигантов, как NVIDIA и Samsung. Согласно сообщениям, злоумышленники украли немалое количество конфиденциальной информации.

Операторы Lapsus$ отличаются от стандартных вымогателей тем, что не устанавливают в систему жертвы шифровальщик. Вместо этого киберпреступники охотятся за репозиториями исходного кода и другой интеллектуальной собственностью крупных компаний. Требуя миллионы долларов, группировка угрожает продать или опубликовать все украденные данные.

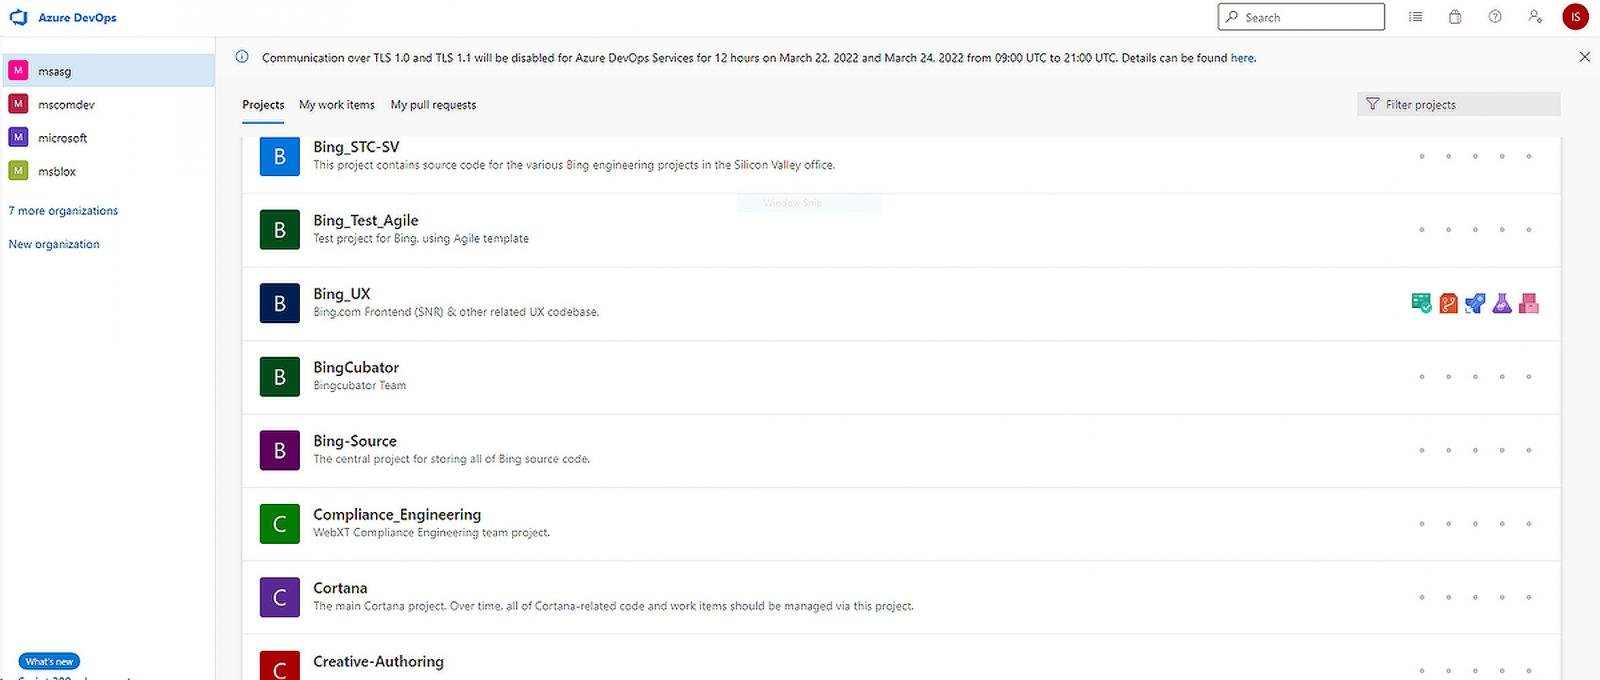
Одной из последних жертв, по словам самих преступников, стал техногигант из Редмонда — Microsoft. Как заявили кибервымогатели, им удалось проникнуть на сервер Azure DevOps; свои слова злоумышленники подкрепили скриншотом якобы внутреннего исходного кода, который они выложили в Telegram.


Если присмотреться, в верхнем правом углу скриншота группировка оставила инициалы аккаунта, что может помочь Microsoft вычислить и заблокировать скомпрометированный аккаунт. Сама корпорация пока не подтвердила утечку исходного кода, заявив изданию BleepingComputer, что специалисты расследуют сообщения о взломе.

Напомним, что недавно кибергруппа Lapsus$ сообщила, что разыскивает инсайдеров, готовых открыть доступ к сетям Microsoft и Apple.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru