



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

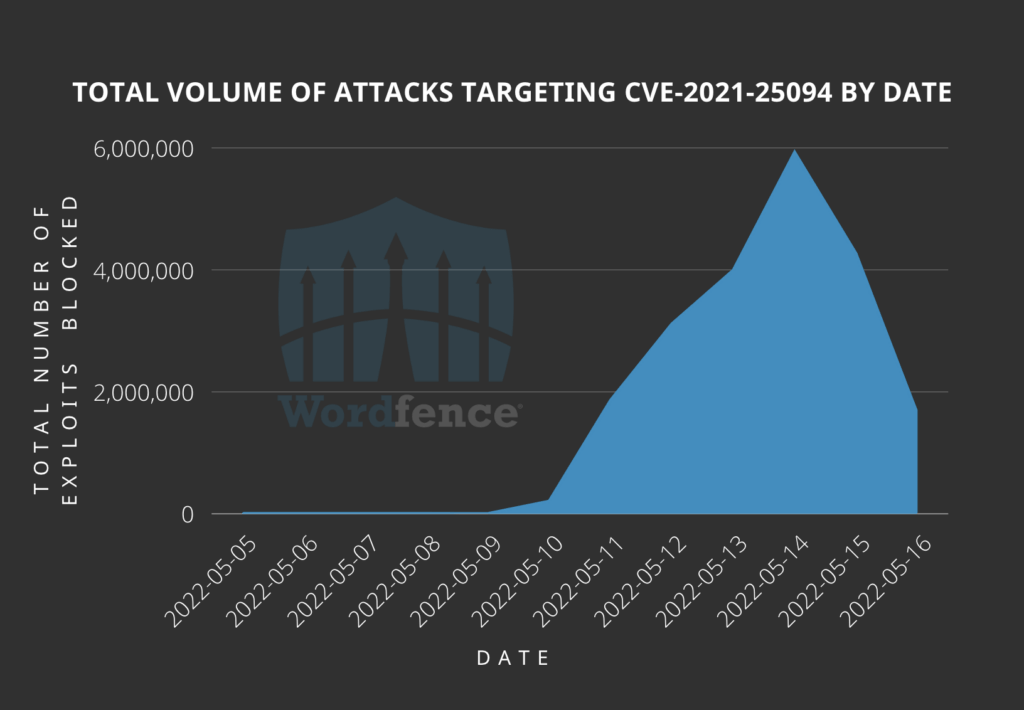
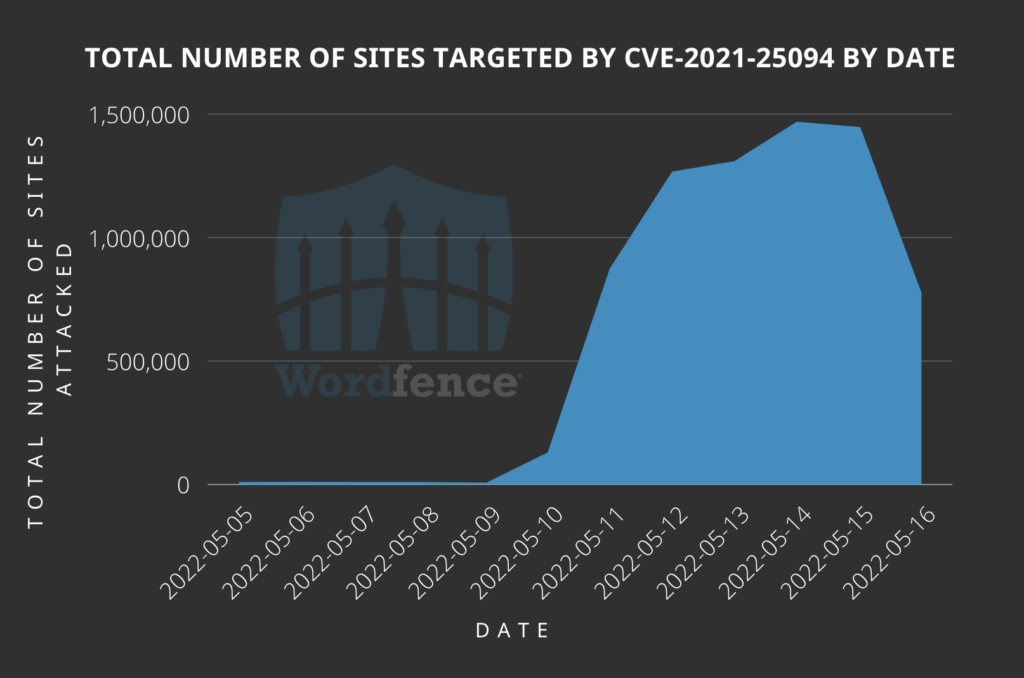
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru