



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

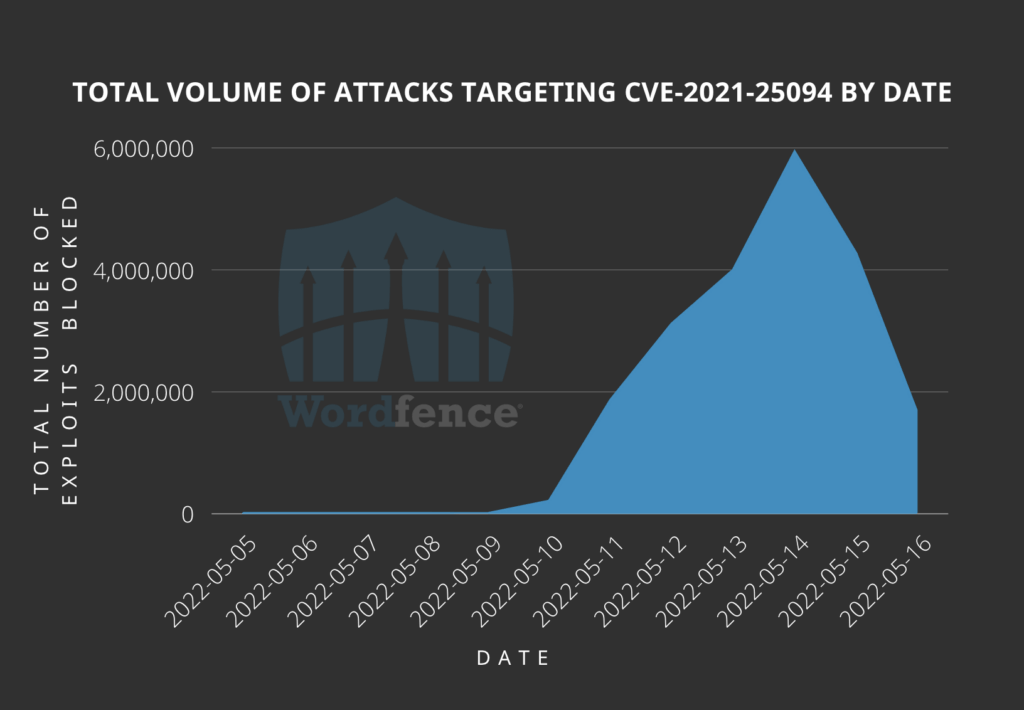
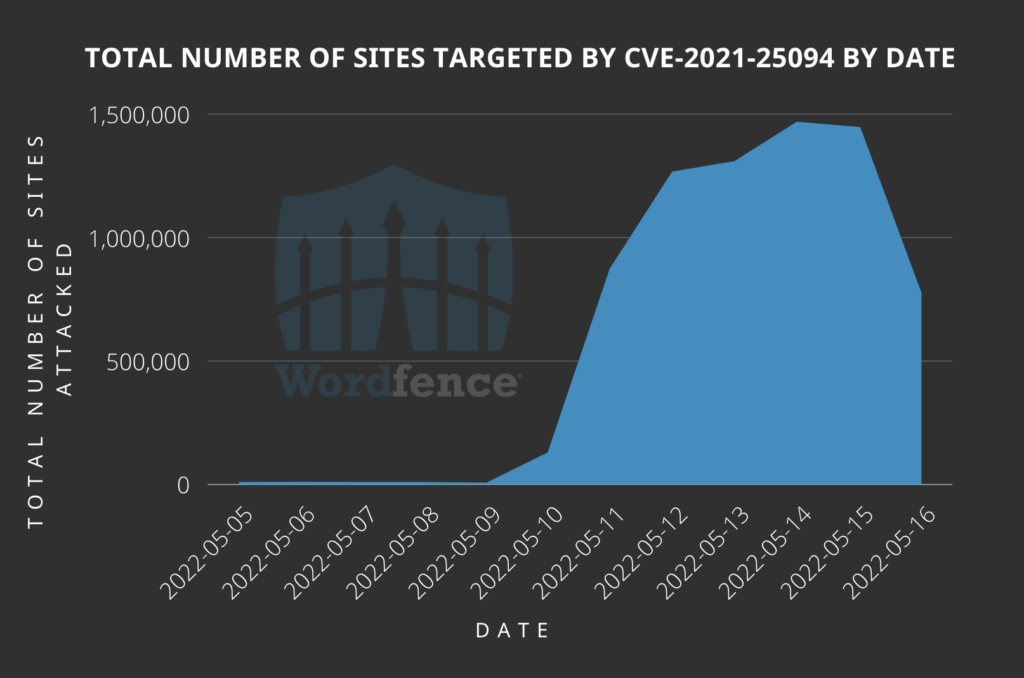
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru