



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

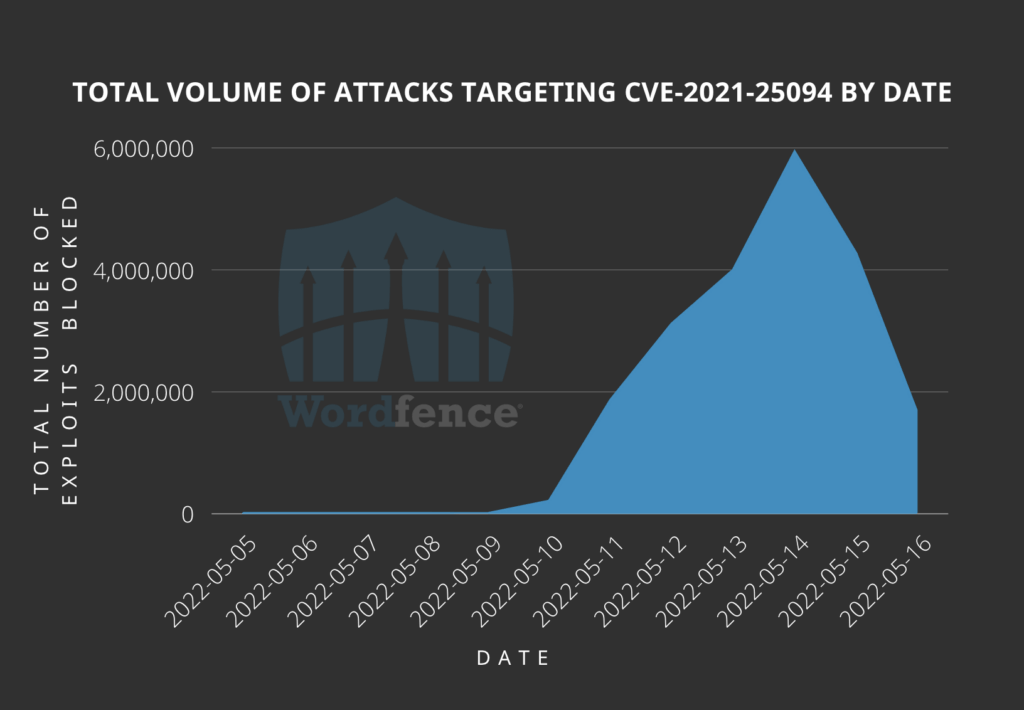
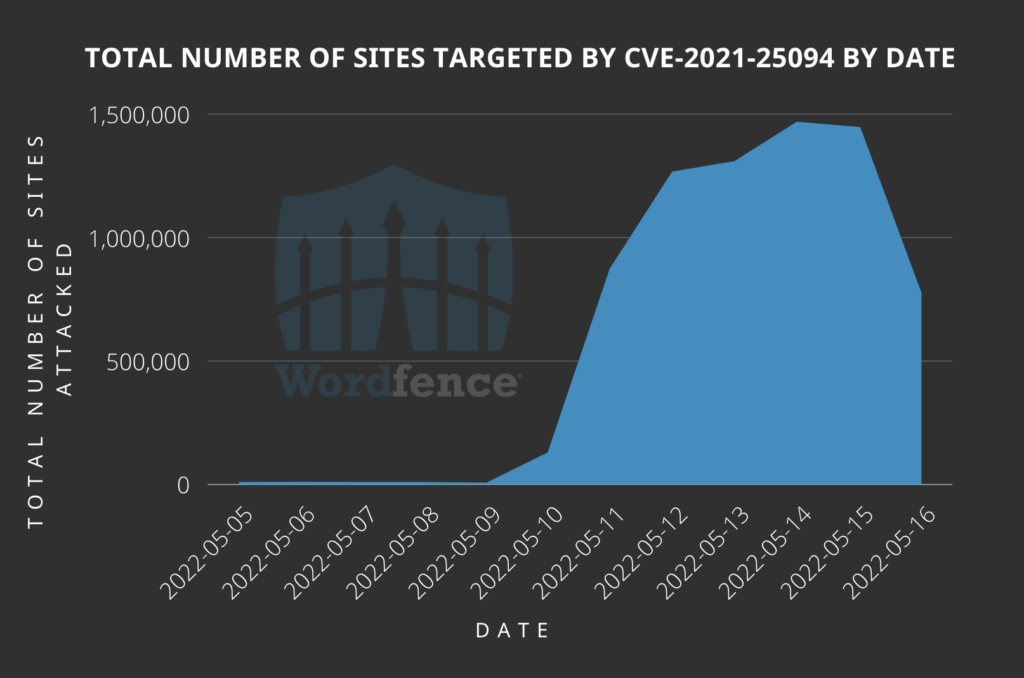
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru