



ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

Новая версия закона обязывает таксомоторные службы передавать ФСБ данные о поездках. Документ “Об организации перевозок пассажиров и багажа легковым такси” опубликован на официальном сайте Госдумы. Федеральная служба безопасности также может получить информацию о геолокации автомобиля.

На 130 страницах законопроекта описываются изменения в процедурах оформления, проверки и выдачи разрешений службам такси и агрегаторам. Все документы можно подать на Госуслугах или через МФЦ.

В новой версии закона должны появиться два региональных реестра: в первый внесут данные перевозчиков, во второй — сведения о самих машинах.

В обязанностях агрегаторов прописаны требования полгода хранить сведения журналов заказов. А статья 14 в “Основаниях для осуществления деятельности службы заказа легкового такси” содержит такой пункт:

“Служба заказа легкового такси обязана предоставить органам федеральной службы безопасности автоматизированный удаленный доступ к информационным системам и базам данных, используемым для получения, хранения, обработки и передачи заказов легкового такси”.

Еще от агрегаторов требуют открывать филиалы в регионах и контролировать количество машин. В автомобилях появятся датчики внимания, а сами регионы вправе устанавливать требования по экологическому классу таксомотора. Службы такси смогут заключать договоры с самозанятыми, но водителя с тремя неоплаченными штрафа должны будут отстранить от работы. Таксиста также могут уволить, если выяснится, что он не знает местности.

В пояснительной записке к законопроекту необходимость изменений объясняют растущей популярность заказов такси через приложения агрегаторов — 80% всех заказов. “Практически все небольшие участники рынка являются партнерами "Яндекс.Такси", некоторые обеспечивают подключение водителей также к Gett, Uber, "Максим", "Ситимобил", — говорится в документе.

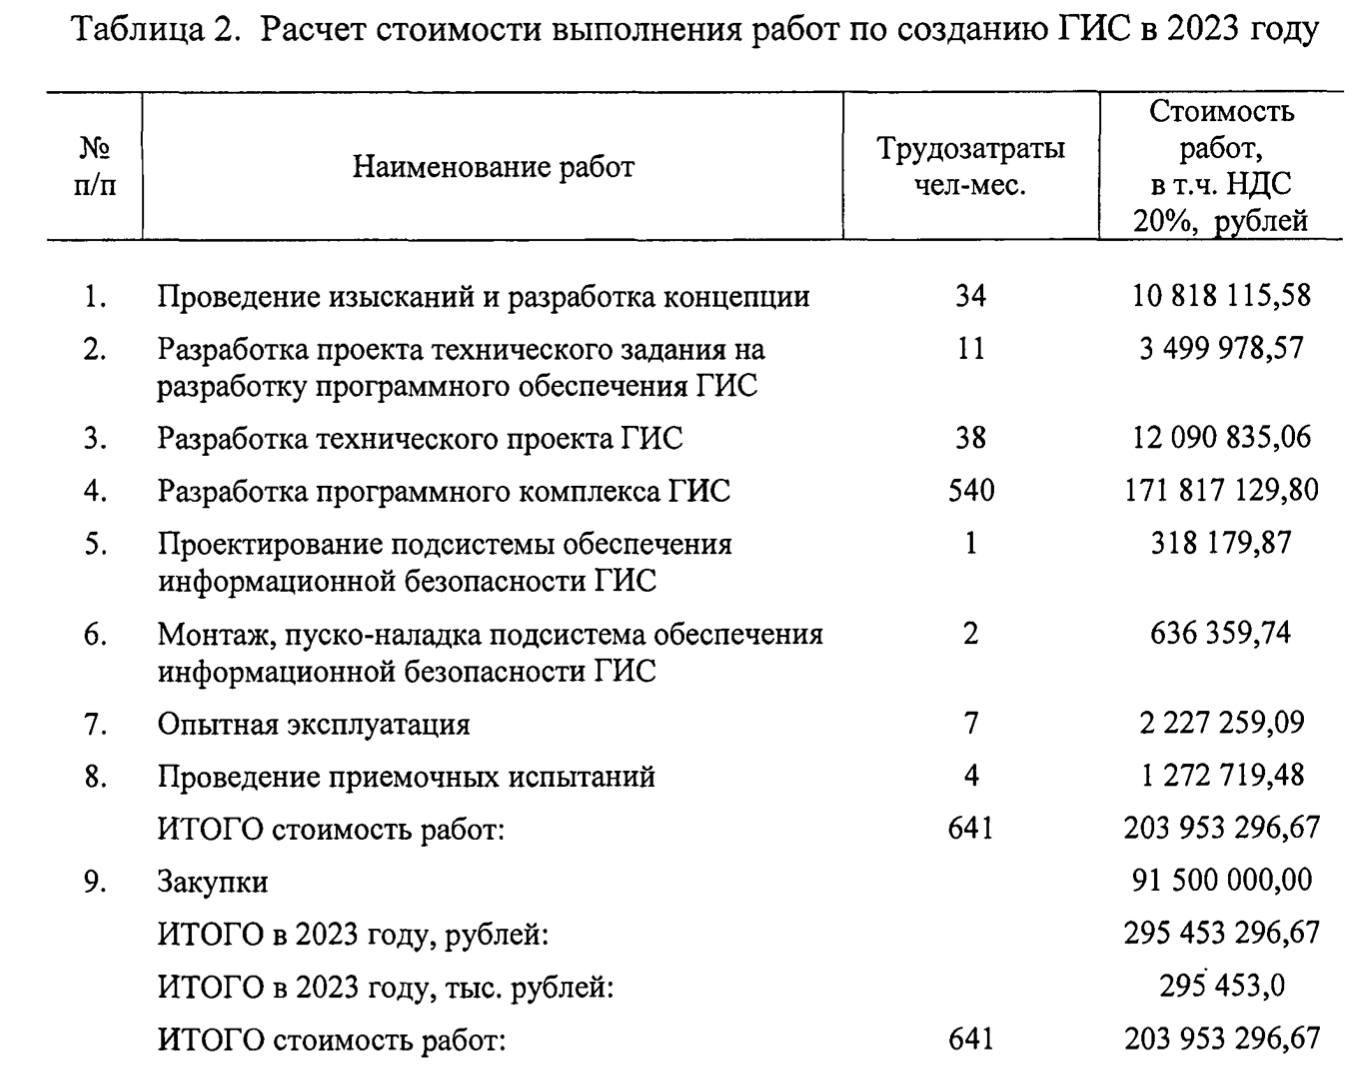
На разработку единой базы данных перевозчиков законодателям в 2023 году нужно 204 млн рублей.


Если документ примут в трех чтениях без изменений, его одобрит Совет Федерации и подпишет президент, закон вступит в силу в сентябре 2023 года.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru