



ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

Новая версия закона обязывает таксомоторные службы передавать ФСБ данные о поездках. Документ “Об организации перевозок пассажиров и багажа легковым такси” опубликован на официальном сайте Госдумы. Федеральная служба безопасности также может получить информацию о геолокации автомобиля.

На 130 страницах законопроекта описываются изменения в процедурах оформления, проверки и выдачи разрешений службам такси и агрегаторам. Все документы можно подать на Госуслугах или через МФЦ.

В новой версии закона должны появиться два региональных реестра: в первый внесут данные перевозчиков, во второй — сведения о самих машинах.

В обязанностях агрегаторов прописаны требования полгода хранить сведения журналов заказов. А статья 14 в “Основаниях для осуществления деятельности службы заказа легкового такси” содержит такой пункт:

“Служба заказа легкового такси обязана предоставить органам федеральной службы безопасности автоматизированный удаленный доступ к информационным системам и базам данных, используемым для получения, хранения, обработки и передачи заказов легкового такси”.

Еще от агрегаторов требуют открывать филиалы в регионах и контролировать количество машин. В автомобилях появятся датчики внимания, а сами регионы вправе устанавливать требования по экологическому классу таксомотора. Службы такси смогут заключать договоры с самозанятыми, но водителя с тремя неоплаченными штрафа должны будут отстранить от работы. Таксиста также могут уволить, если выяснится, что он не знает местности.

В пояснительной записке к законопроекту необходимость изменений объясняют растущей популярность заказов такси через приложения агрегаторов — 80% всех заказов. “Практически все небольшие участники рынка являются партнерами "Яндекс.Такси", некоторые обеспечивают подключение водителей также к Gett, Uber, "Максим", "Ситимобил", — говорится в документе.

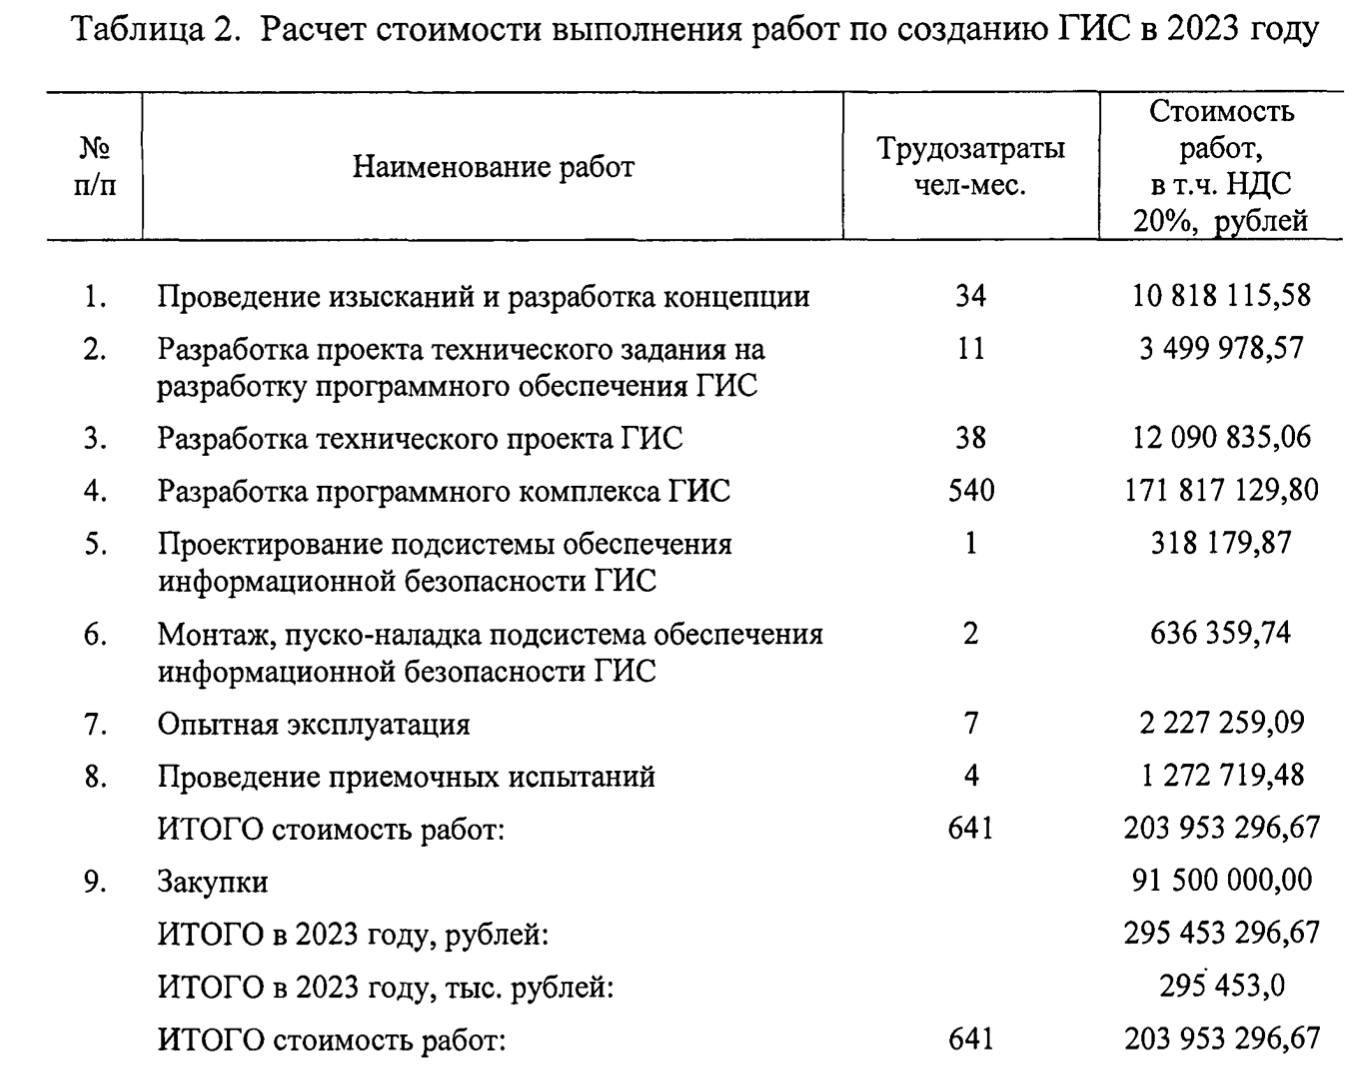
На разработку единой базы данных перевозчиков законодателям в 2023 году нужно 204 млн рублей.


Если документ примут в трех чтениях без изменений, его одобрит Совет Федерации и подпишет президент, закон вступит в силу в сентябре 2023 года.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru