



Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

Microsoft Defender считает обновления Google Chrome подозрительными

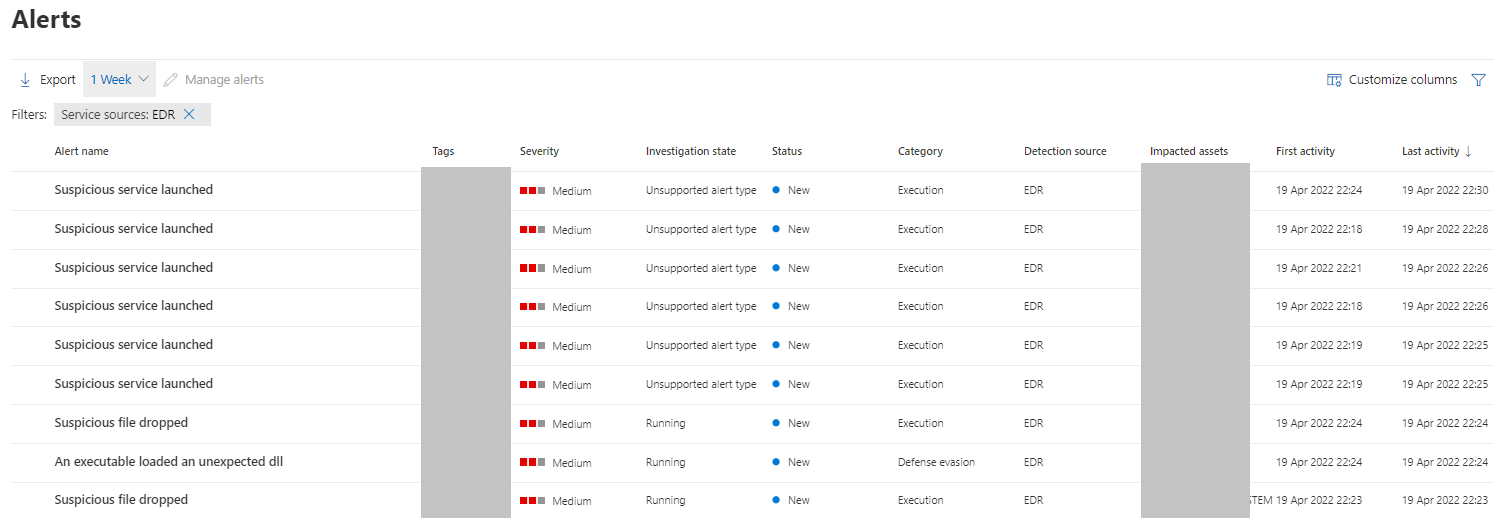
Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) опять «радует» администраторов ложноположительными срабатываниями. Теперь корпоративная платформа заподозрила неладное в официальных обновлениях Google Chrome.

Сисадмины уже разместили жалобы на площадках Twitter и Reddit (1, 2, 3, 4), согласно которым Microsoft Defender for Endpoint (ранее Microsoft Defender ATP) на днях начал маркировать апдейты популярного браузера, ссылаясь на их подозрительное поведение.

По словам администраторов, которых затронул этот баг, защитное решение сообщает о «многосоставном киберинциденте, включающем попытки проникновения в систему». Microsoft поспешила прокомментировать ситуацию, отметив, что такое поведение вызвано ложноположительным срабатыванием, а не вредоносной активностью.

«Системные администраторы могут получать ложные алерты от Microsoft Defender for Endpoint, срабатывающие на Google Update. Как выяснилось в ходе проверки, это однозначно сбой в работе программы. Мы обновили логику её работы, чтобы уберечь пользователей от этой ошибки», — пишет техногигант.


Напомним, что в декабре прошлого года Microsoft Defender испугал админов ложным детектом трояна Emotet, а уже в марте 2022-го Microsoft Defender for Endpoint принял обновления Office за шифровальщика.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru