



Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office, не давая пользователям открыть документы. Более того, под горячую руку также попал ряд исполняемых файлов. Оказалось, что во всём виновато ложноположительное детектирование вредоносной программы Emotet.

На проблему пожаловались администраторы Windows-компьютеров. Судя по многочисленным сообщениям, баг появился после обновления «защитника» до версии 1.353.1874.0.

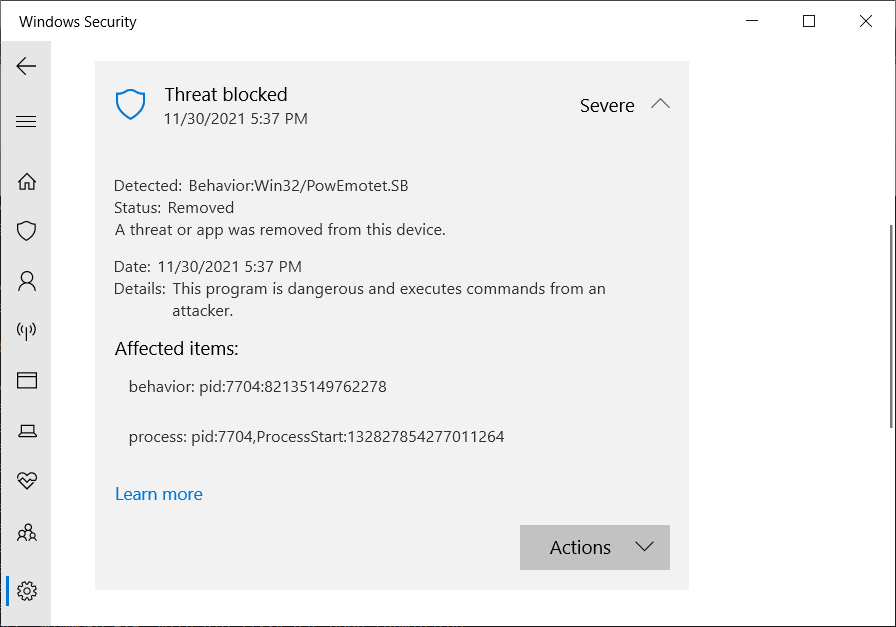
Таким образом, Microsoft Defender блокирует открытие файлов и выдаёт предупреждение о подозрительной активности, связанной с Win32/PowEmotet.SB или Win32/PowEmotet.SC. Некоторые администраторы не могли открыть Excel-документы, при этом в качестве причины они указывали обновление до версии 1.353.1874.0.

Специалисты BleepingComputer смогли воспроизвести ложноположительное срабатывание на виртуальной машине с Windows 10 и со свежей базой сигнатур Microsoft Defender. Результат можно увидеть на скриншоте ниже:


Представители Microsoft уже отреагировали на жалобы администраторов и сообщили, что корпорация работает над устранением проблемы. Напомним, на прошлой неделе стало известно, что последние обновления Windows Server вырубили Microsoft Defender.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru