



Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Новый DDoS-ботнет Fodcha заражает более 100 жертв ежедневно

Быстрорастущий ботнет, нацеленный на маршрутизаторы и серверы по всей Сети, развил свою кампанию до интересных масштабов — вредонос поражает DDoS-атаками более 100 жертв каждый день.

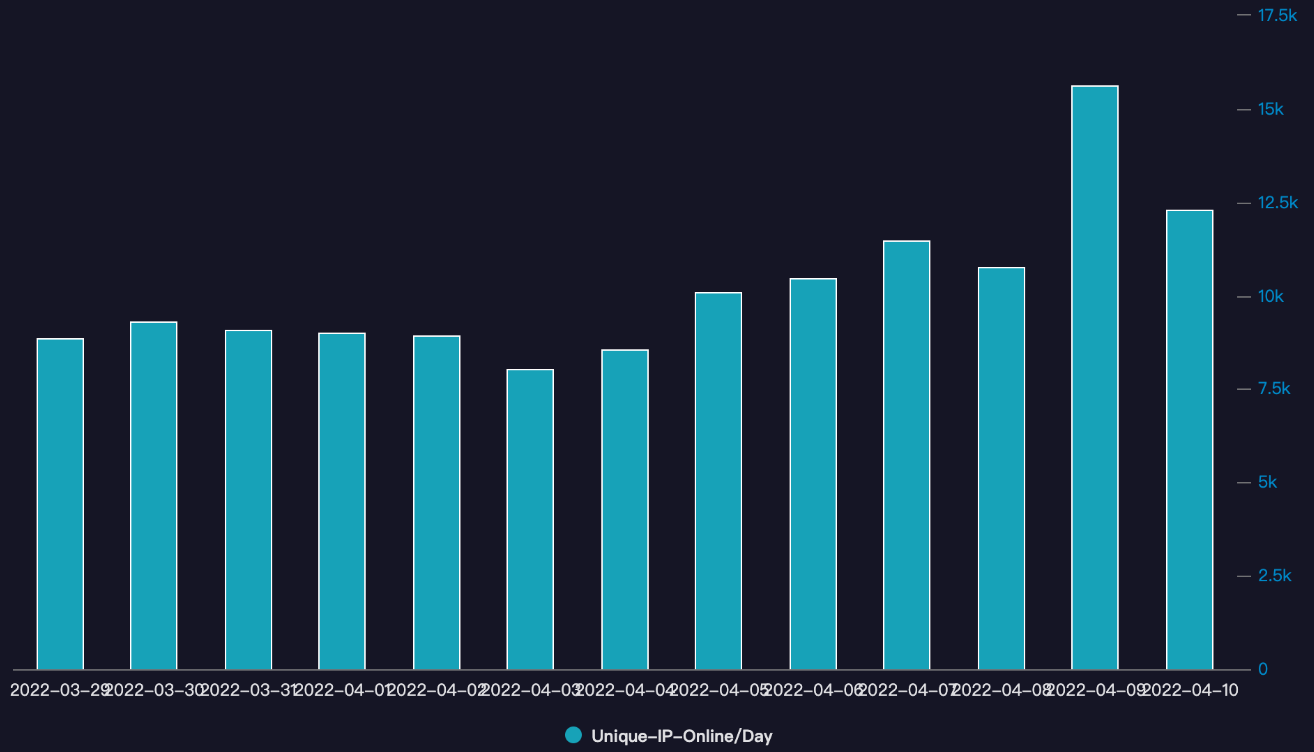
Ботнет получил имя Fodcha. Специалисты 360 Netlab, проанализировавшие эту киберугрозу, выяснили, что вредонос заразил более 62 тыс. устройств в период между 29 марта и 10 апреля. Набор уникальных IP-адресов, связанных с ботнетом, постоянно варьируется, подчеркнули эксперты.

«Согласно полученным от исследователей данным, число активных ботов превышает 56 тыс. ежедневно. Также мы выяснили, что ботнет атакует DDoS более ста жертв каждый день», — отметили в Netlab.


Для заражения девайсов Fodcha использует эксплойты, атакующие ряд известных уязвимостей. Также злоумышленники задействуют инструмент Crazyfia для брутфорс-атак. В список интересующих ботнет устройств попали следующие:

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru