



Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Минобороны Украины и два крупнейших банка страны попали под мощный DDoS

Сайт Министерства обороны Украины и веб-ресурсы как минимум двух крупнейших банков страны оказались выведены из строя мощнейшей кибератакой. По словам представителей Минобороны, это был DDoS, затронувший также другие сайты военного сектора.

Согласно опубликованному в Twitter посту Минобороны Украины, ведомство зафиксировало «чрезмерное количество обращений в секунду». Также сообщается, что специалисты работают над восстановлением штатного функционирования всех затронутых ресурсов.

Несмотря на то что твит был опубликован более 12 часов назад сайт Министерства обороны до сих пор выдаёт ошибку 1020 — «отказано в доступе». Под масштабную кибератаку попали также ресурсы Приватбанка и Ощадбанка, из-за чего пострадали онлайн-транзакции и работа банкоматов по всей стране.

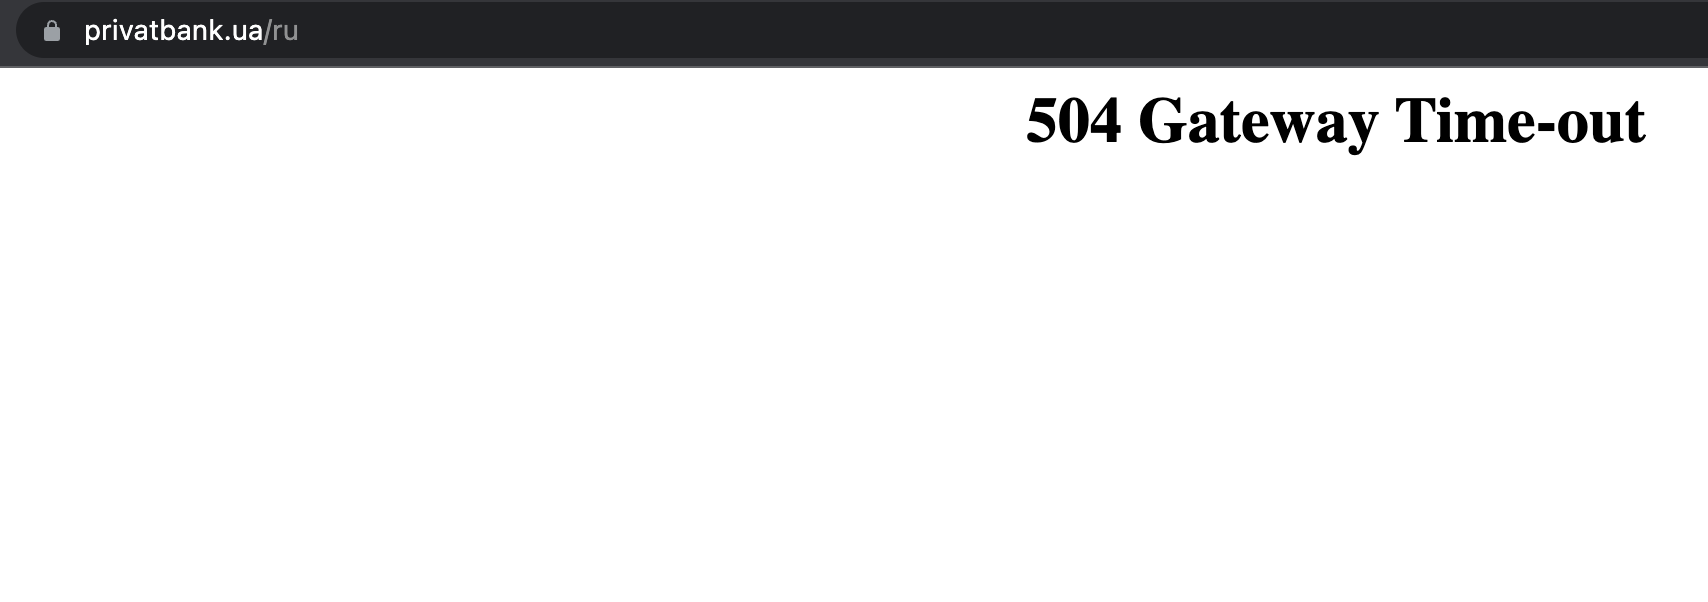
Ощадбанк, согласно сообщениям, уже вернулся в строй, а вот при попытке зайти на https://privatbank.ua/ru мы видим ошибку «504 Gateway Time-out».


Более того, как отметили на странице Facebook представители Приватбанка, киберпреступники также провели дефейс сайта, что может указывать на более серьёзные мотивы, чем просто DDoS.

Напомним, что в этом году Украина уже сталкивалась с кибератаками, которые якобы провели операторы группы Gamaredon. Microsoft чуть позже опубликовала отчёт, в котором описываются техники этой APT-группы.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru