



Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы начали использовать в атаках новый кросс-платформенный бэкдор «SysJoker», который способен скомпрометировать не только Windows, но и Linux с macOS. Исследователи обнаружили вредонос в декабре 2021 года, когда злоумышленники активно атаковали Linux-сервер одного из образовательных учреждений.

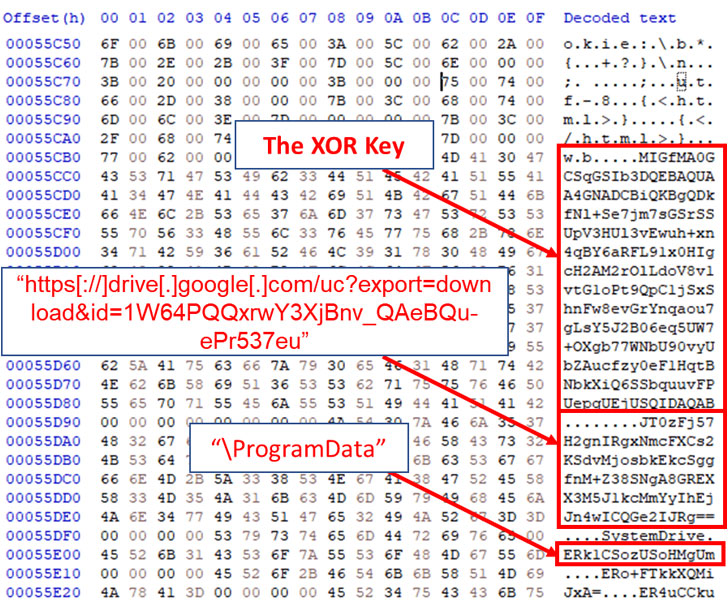
По словам специалистов компании Intezer, SysJoker маскируется под обновления операционной системы и получает адрес командного сервера (C2), расшифровывая строку в текстовом файле, который хранится на Google Диске.

Сам бэкдор написан на C++, киберпреступники доставляют его на компьютеры жертв с помощью дроппера (с удалённого сервера). Попав в систему, SysJoker начинает собирать информацию: MAC-адрес, имя пользователя, серийный номер и IP-адрес. Всё это шифруется и передаётся на сервер злоумышленников.

Зловред подключается к C2-серверу, извлекая его URL из жёстко заданной в коде ссылки Google Drive. Для этого в облаке размещается файл «domain.txt», хранящий всю необходимую информацию.

Сервер отправляет бэкдору инструкции, позволяющие ему запускать на компьютере определённые команды и исполняемые файлы.

«Поскольку код SysJoker был написан с нуля и ранее не фигурировал в других кибератаках, можно предположить, что за этим бэкдором стоит хорошо подготовленная киберпреступная группировка, промышляющая целевыми атаками», — подчеркнули исследователи.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru