


Microsoft тестирует вывод рекламы в Word, Excel, PowerPoint

Microsoft тестирует вывод рекламы в Word, Excel, PowerPoint

Microsoft тестирует вывод рекламы в Word, Excel, PowerPoint

Microsoft выпустила версии приложений Word, Excel и PowerPoint, демонстрирующие пользователям рекламные баннеры. Несмотря на ограниченную функциональность софт позволяет редактировать документы.

Ранее техногигант из Редмонда уже позволял бесплатно пользоваться Word, Excel и PowerPoint в веб-версиях, однако о запуске десктопных приложений с рекламой в компании официально не сообщали.

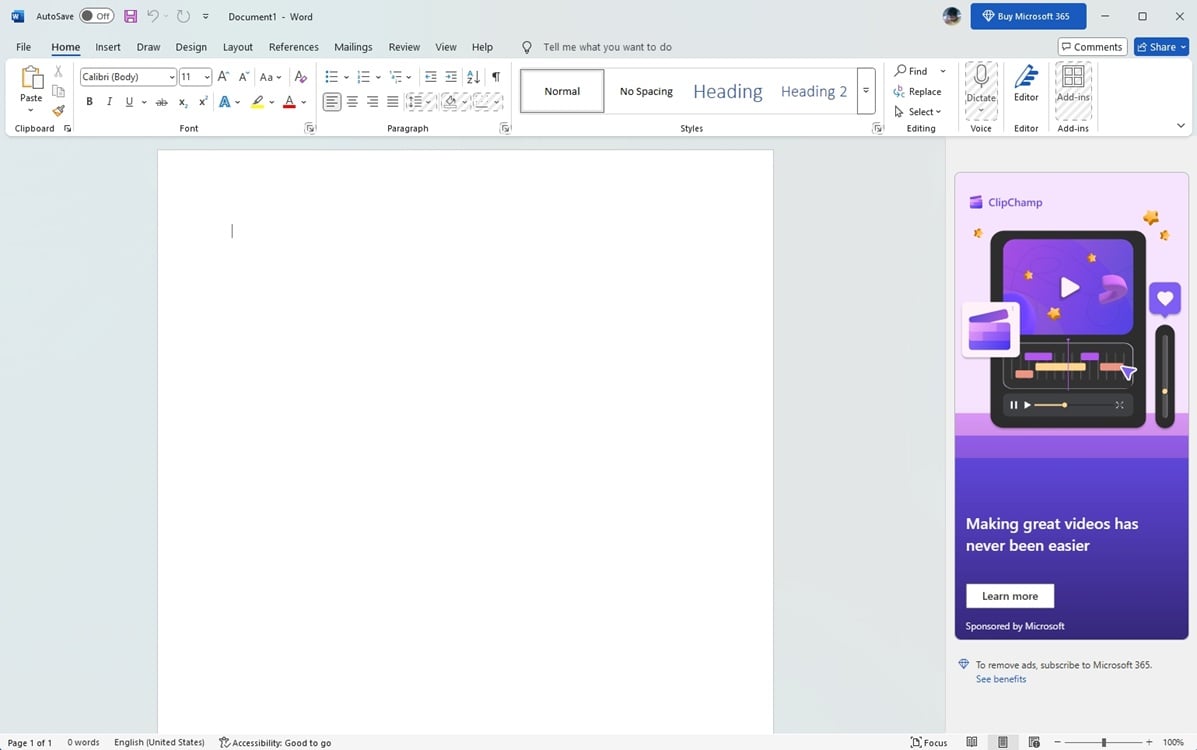
Чем отличается этот софт: в правой области окна появляется вертикальная панель с рекламными объявлениями. Кроме того, под объявлениями размещается сообщение, призывающее подписаться на Microsoft 365, «чтобы убрать рекламу». Там же находится кнопка «Посмотреть преимущества».

Взглянуть на рекламный офисный пакет легко: надо загрузить Microsoft 365, затем при входе нажать «Пропустить», выбрать «Продолжить бесплатно» на экране приветствия и сохранить документы в OneDrive.

Как отмечает издание Beebom, добавить файлы на локальный диск без подписки Microsoft 365 невозможно. Помимо этого, в бесплатных версиях Word, Excel и PowerPoint доступна только базовая функциональность, а также действуют дополнительные ограничения.


Напомним, в прошлом году Microsoft начала тестировать вывод рекламы приложений в меню Пуск Windows 11.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru