


ГК «Солар» взяла курс на защиту искусственного интеллекта

ГК «Солар» взяла курс на защиту искусственного интеллекта

ГК «Солар» взяла курс на защиту искусственного интеллекта

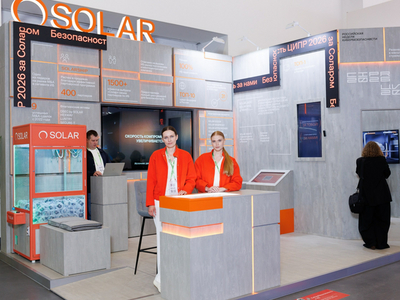
На ЦИПР-2026 группа компаний «Солар» обозначила новый стратегический фокус — развитие решений для безопасности искусственного интеллекта. Компания выступила технологическим партнёром конференции по информационной безопасности и сосредоточила свою программу вокруг темы ИИ, его внедрения в бизнес и связанных с этим киберрисков.

По данным совместного исследования «Солара», Б1, Ассоциации ФинТех и HiveTrace, 60% российских компаний, внедряющих ИИ в бизнес-процессы, не уверены в защищённости таких решений.

Среди основных рисков участники опроса называют утечки данных, галлюцинации моделей, компрометацию источников данных и баз знаний, а также использование ИИ злоумышленниками для автоматизации атак, генерации вредоносного кода и создания дипфейков.

В «Соларе» считают, что вслед за рынком ИИ будет развиваться и рынок защиты ИИ. Компания планирует строить платформенный подход к контролю ИИ-трафика, безопасному использованию нейросетей сотрудниками, защите от утечек, Data Poisoning и рисков, связанных с ИИ-агентами.

Отдельно на ЦИПР обсуждали практические кейсы внедрения ИИ. В партнёрской сессии «Солара» участвовали представители «Ростелекома», «Делимобиля», Альфа-Банка, «АльфаСтрахования», ТМК и «Циана». Компании рассказывали, как используют ИИ в контакт-центрах, разработке, аналитике, страховании, промышленности, модерации и клиентских сервисах.

«Солар» также отвечал за безопасность веб-ресурсов ЦИПР. Перед мероприятием специалисты провели анализ инфраструктуры, а в дни конференции центр Solar JSOC круглосуточно мониторил события и отражал атаки, в том числе с использованием ИИ.

Кроме того, на площадке ЦИПР компания подписала соглашения о сотрудничестве с Т1, группой «Астра», ТМК, «АЛМИ Партнер», «1С-Битрикс» и нижегородским кампусом НИУ ВШЭ.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru