


Встроенный Speed Test Windows 11 оказался просто ссылкой на Bing

Встроенный Speed Test Windows 11 оказался просто ссылкой на Bing

Встроенный Speed Test Windows 11 оказался просто ссылкой на Bing

Microsoft добавила в Windows 11 новую функцию «проверить скорость подключения» через значок сети на панели задач. Она пришла вместе с февральским опциональным обновлением и затем попала в мартовские обновления, включая KB5079473. Но нативной утилиты, которую многие наверняка ожидали, пока не получилось.

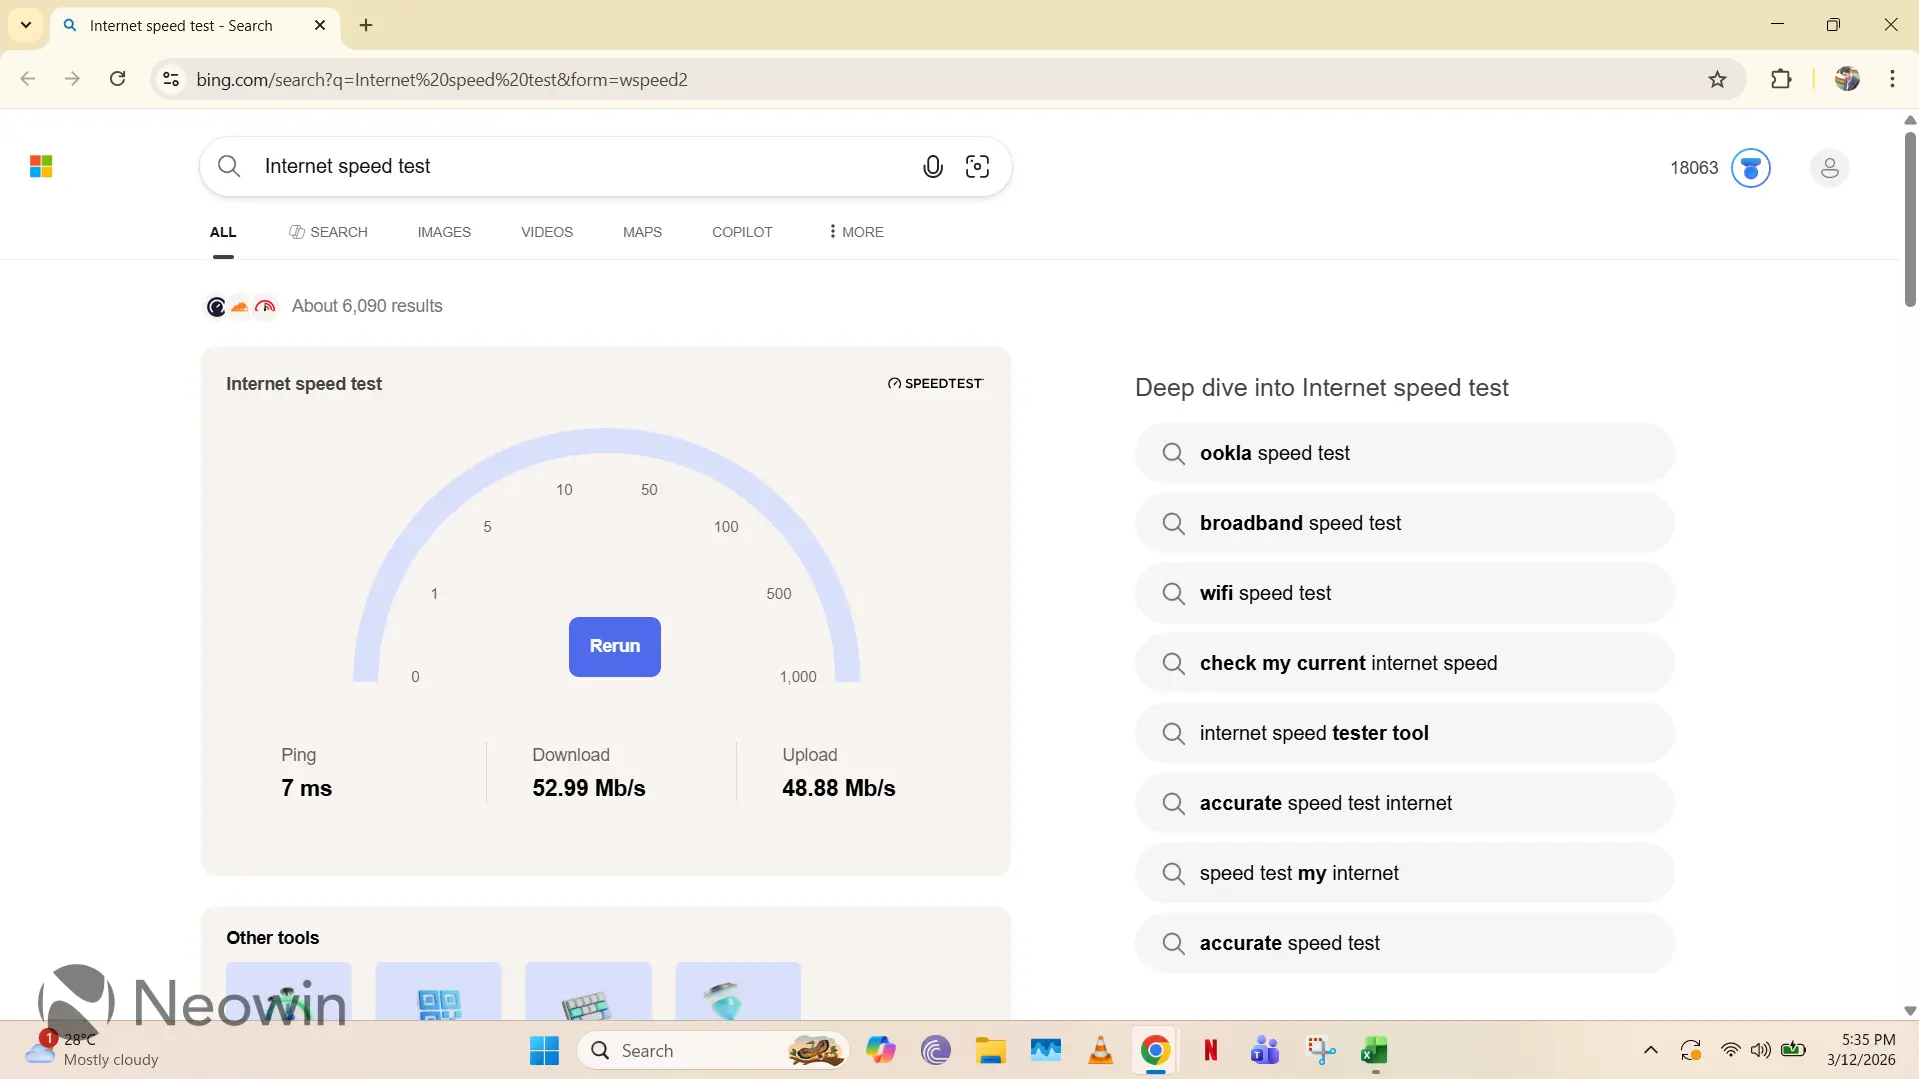
На практике всё работает куда прозаичнее: после нажатия на кнопку система просто открывает окно браузера и запускает тест скорости на Bing.

То есть это не отдельный встроенный интерфейс Windows, а скорее ярлык на веб-страницу с проверкой скорости. Именно на это обратил внимание Neowin, где новую функцию уже успели назвать очень уж минималистичной реализацией.


При этом есть и маленький плюс: Windows, судя по описанию, уважает браузер по умолчанию. Иными словами, тест открывается через Bing, но не заставляет пользователя переходить именно в Microsoft Edge.

Вообще, сама идея встроенного теста скорости звучала неплохо ещё в осенних инсайдерских сборках Windows 11, где эту кнопку увидели впервые. Но в финальной версии получилось скорее не встроенный инструмент, а быстрый способ открыть нужную страницу. Так что ожидания были примерно про мини-приложение в стиле системной утилиты, а реальность — про веб-обёртку с логотипом Bing.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru