



Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы начали использовать в атаках новый кросс-платформенный бэкдор «SysJoker», который способен скомпрометировать не только Windows, но и Linux с macOS. Исследователи обнаружили вредонос в декабре 2021 года, когда злоумышленники активно атаковали Linux-сервер одного из образовательных учреждений.

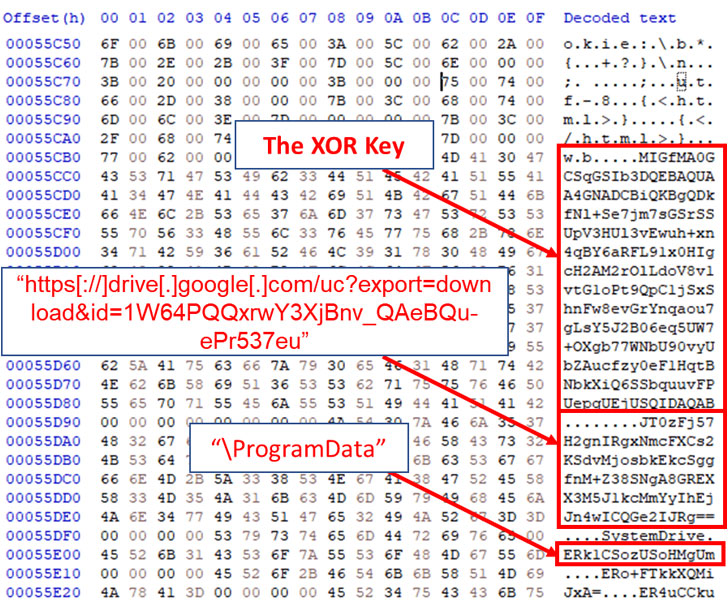
По словам специалистов компании Intezer, SysJoker маскируется под обновления операционной системы и получает адрес командного сервера (C2), расшифровывая строку в текстовом файле, который хранится на Google Диске.

Сам бэкдор написан на C++, киберпреступники доставляют его на компьютеры жертв с помощью дроппера (с удалённого сервера). Попав в систему, SysJoker начинает собирать информацию: MAC-адрес, имя пользователя, серийный номер и IP-адрес. Всё это шифруется и передаётся на сервер злоумышленников.

Зловред подключается к C2-серверу, извлекая его URL из жёстко заданной в коде ссылки Google Drive. Для этого в облаке размещается файл «domain.txt», хранящий всю необходимую информацию.

Сервер отправляет бэкдору инструкции, позволяющие ему запускать на компьютере определённые команды и исполняемые файлы.

«Поскольку код SysJoker был написан с нуля и ранее не фигурировал в других кибератаках, можно предположить, что за этим бэкдором стоит хорошо подготовленная киберпреступная группировка, промышляющая целевыми атаками», — подчеркнули исследователи.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru