



Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы начали использовать в атаках новый кросс-платформенный бэкдор «SysJoker», который способен скомпрометировать не только Windows, но и Linux с macOS. Исследователи обнаружили вредонос в декабре 2021 года, когда злоумышленники активно атаковали Linux-сервер одного из образовательных учреждений.

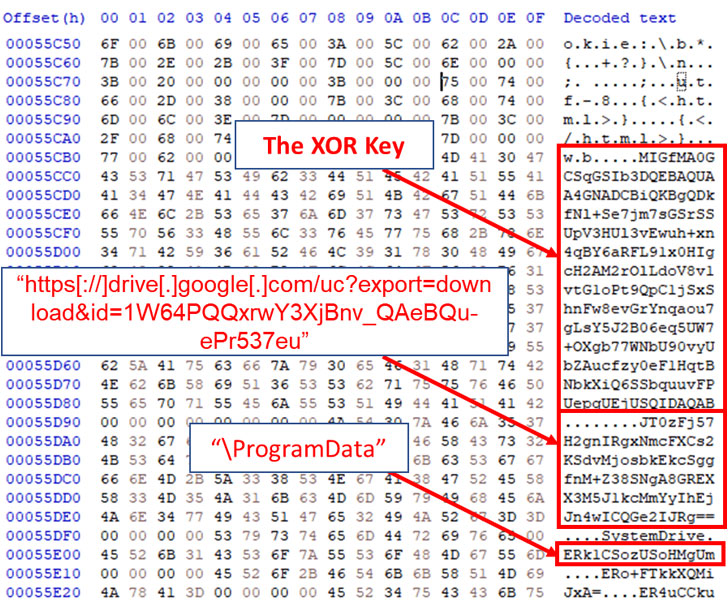
По словам специалистов компании Intezer, SysJoker маскируется под обновления операционной системы и получает адрес командного сервера (C2), расшифровывая строку в текстовом файле, который хранится на Google Диске.

Сам бэкдор написан на C++, киберпреступники доставляют его на компьютеры жертв с помощью дроппера (с удалённого сервера). Попав в систему, SysJoker начинает собирать информацию: MAC-адрес, имя пользователя, серийный номер и IP-адрес. Всё это шифруется и передаётся на сервер злоумышленников.

Зловред подключается к C2-серверу, извлекая его URL из жёстко заданной в коде ссылки Google Drive. Для этого в облаке размещается файл «domain.txt», хранящий всю необходимую информацию.

Сервер отправляет бэкдору инструкции, позволяющие ему запускать на компьютере определённые команды и исполняемые файлы.

«Поскольку код SysJoker был написан с нуля и ранее не фигурировал в других кибератаках, можно предположить, что за этим бэкдором стоит хорошо подготовленная киберпреступная группировка, промышляющая целевыми атаками», — подчеркнули исследователи.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru