



В канун Рождества шифровальщик eCh0raix вновь напал на QNAP NAS

В канун Рождества шифровальщик eCh0raix вновь напал на QNAP NAS

В канун Рождества шифровальщик eCh0raix вновь напал на QNAP NAS

На прошлой неделе эксперты зафиксировали новый всплеск атак eCh0raix, нацеленных на сетевые устройства QNAP. Злоумышленники захватывали контроль над хранилищем и шифровали картинки и документы пользователей.

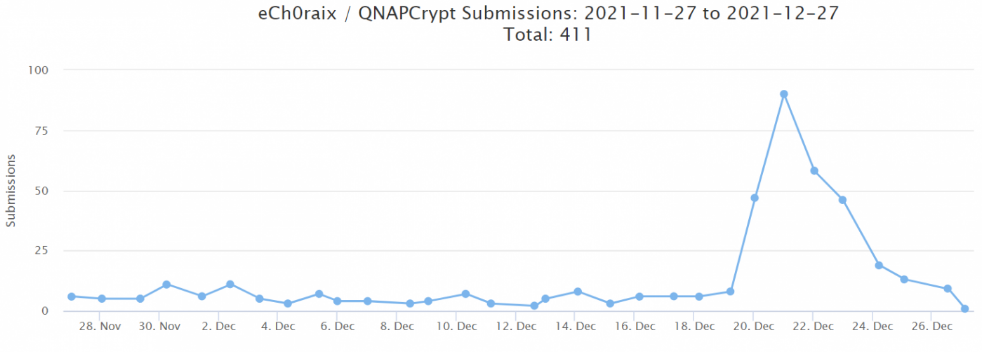
Свежие образцы eCh0raix начали множиться на проверочном сервисе ID Ransomware с 19 декабря. Спустя пару дней резко возросший поток загрузок пошел на спад.


Каким образом приободрившийся зловред проникал на NAS-устройства, доподлинно неизвестно. Некоторые жертвы ругали себя за нерадивость, так как не удосужились усилить защиту внешних соединений, другие заподозрили, что в приложении Photo Station объявилась новая дыра.

Как бы то ни было, хакерам во всех случаях удалось создать новый аккаунт администратора и запустить шифрование данных. Примечательно, что, создавая файл с запиской для жертвы (README_FOR_DECRYPT), злоумышленники допустили опечатку — расширение обозначено как .txtt. Это не мешает просмотру, однако системе придется указать, в каком приложении открыть файл.

За инструкциями жертву посылают на onion-сайт, доступный через Tor Browser. Суммы выкупа, по данным BleepingComputer, составляют от 0,024 до 0,06 биткоина ($1,2 – 3 тыс.). Тем, кто не озаботился созданием бэкапа, пришлось платить.

Зловред eCh0raix, он же QNAPCrypt, появился в поле зрения ИБ-экспертов в июне 2019 года. Он шифрует файлы 256-битным ключом AES (в режиме CFB) и для его защиты использует RSA.   

Написанный на Go вымогатель — постоянная угроза для QNAP NAS, хотя он не гнушается и накопителями Synology. В этом году всплески активности eCh0raix наблюдались несколько раз, начиная с мая; вредонос зачастую проникал на устройства из-за слабых паролей.

Бесплатный декриптор для файлов, зашифрованных eCh0raix, был создан в середине июля 2019 года. К сожалению, при заражении новейшими версиями зловреда (1.0.5 и 1.0.6) он бесполезен.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru