



Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

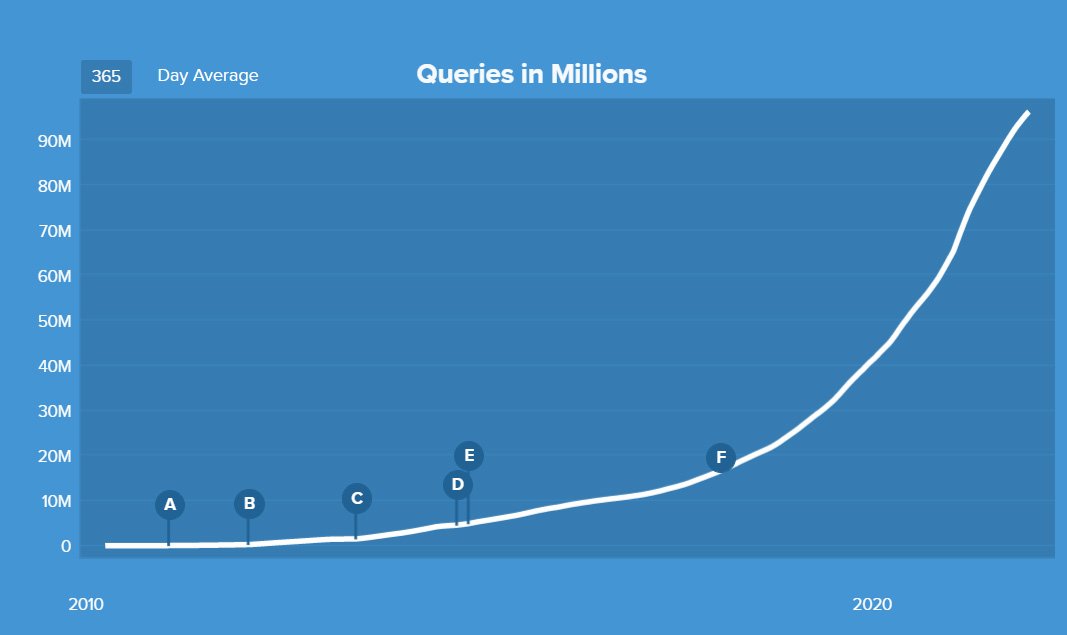
Поисковая система DuckDuckGo, делающая упор на конфиденциальность и безопасность данных пользователей, продолжает демонстрировать стремительный рост. Например, в 2021 году использование этого поисковика выросло на 47%, теперь он ежедневно обслуживает более 100 миллионов запросов.

Владельцы DuckDuckGo заверяют, что поисковая система не отслеживает и не фиксирует запросы, а также поведение пользователей на других сайтах. Вместо использования профилей и цифровых отпечатков посетителей DuckDuckGo задействует контекстную рекламу на основе поисковых запросов.

На деле это значит, что пользователь не увидит на других сайтах рекламу, например, телевизоров, если до этого он искал их на площадке DuckDuckGo. Именно этим поисковик отличается от своих аналогов, которые привыкли передавать другим сайтам интересы юзеров.

Более того, DuckDuckGo использует веб-краулер (поисковой робот) DuckDuckBot для создания собственной индексации, а также дополняет всё это данными партнёров — Wikipedia и Bing (но принципиально не Google).

В целом стоит отметить, что рост DuckDuckGo за более чем десятилетний период впечатляет. Видимо, многие пользователи действительно задумываются о конфиденциальности при работе в Сети, особенно это стало проявляться после соответствующих скандалов, коснувшихся Facebook и Google.


Напомним, что в январе DuckDuckGo побил собственный рекорд, обслужив 102 миллиона поисковых запросов в день. А в этом месяце мы писали, что команда разработчиков работает над десктопным браузером DuckDuckGo, в котором также будет сделан упор на конфиденциальность.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru