



Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Минюст США обвинил экс-сотрудника ГРУ в схеме торговли на фондовой бирже

Министерство юстиции США предъявило обвинение пяти гражданам России, среди которых якобы есть бывший сотрудник ГРУ, во взломе двух компаний, работающих напрямую с Комиссией по ценным бумагам и биржам США. Согласно судебным документам, подозреваемые украли внутренние данные и поделились ими со своими партнёрами.

Владислав Клюшин (41 год, проживает в Москве), Иван Ермаков (35 лет, Москва), Николай Румянцев (33 года, Москва), Михаил Ирзак (43 года, Санкт-Петербург), Игорь Сладков (42 года, Санкт-Петербург) — вот имена пяти подозреваемых.

Ермаков, кстати, уже ранее обвинялся во взломе Национального комитета Демократической партии США и вмешательстве в выборы президента Америки в 2016 году. Помимо этого, Ермаков фигурировал в деле об утечке данных из Всемирного антидопингового агентства (WADA). В целом Вашингтон считает Ермакова причастным к деятельности киберпреступной группировки APT28 (Fancy Bear).

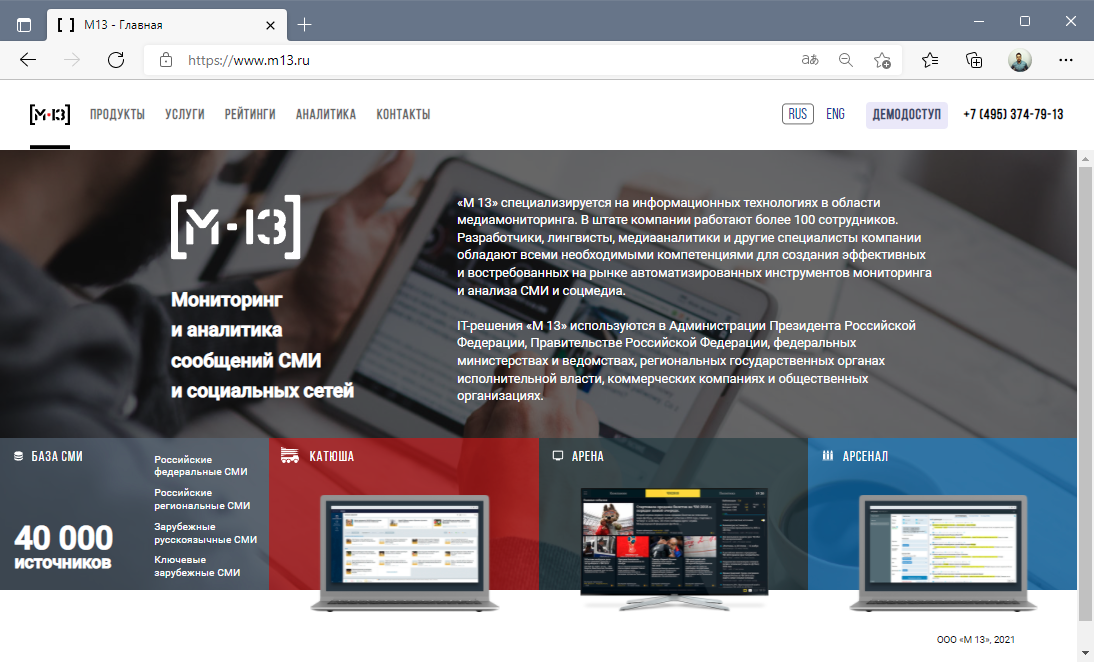
Как заявил Минюст США, подозреваемый покинул ряды ГРУ в 2018 году и начал работать в московской ИТ-компании M13. Последняя, согласно документам, занималась тестированием на проникновение (пентест) и эмуляцией действий APT-групп (целевых атак).


По данным Минюста, Ермаков и Румянцев под прикрытием деятельности M13 взломали две американские компании, которые были тесно связаны с Комиссией по ценным бумагам и биржам США. В период между январём 2018 года и сентябрём 2020-го подозреваемые, предположительно, запускали фишинговые рассылки, нацеленные на сотрудников упомянутых организаций, после чего получили доступ к внутренней сети.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru