



Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Команда Google просканировала крупнейший на сегодняшний день репозиторий Java-пакетов — Maven Central и пришла к выводу, что 35 863 пакета используют уязвимые версии библиотеки Apache Log4j. Таким образом, масштабы бреши Log4Shell продолжают удивлять экспертов.

Среди пакетов с проблемными версиями Log4j есть и те, что уязвимы перед самым первым эксплойтом для CVE-2021-44228 (Log4Shell). Однако часть пакетов страдает от второй выявленной бреши — CVE-2021-45046, приводящей к удалённому выполнению кода.

В отчёте команды Google Open Source Insights специалисты указывают на тот факт, что обычно серьёзная Java-уязвимость затрагивает лишь 2% пакетов в Maven Central. Судя по всему, с Log4Shell дела обстоят куда хуже, ведь 35 тыс. пакетов составляют около 8% от коллекции Maven Central.

Джейм Уэттер и Ники Рингленд из команды Google ещё раз подчеркнули важность обновить уязвимые пакеты и использовать пропатченную версию библиотеки, однако сами специалисты считают, что патчинг в отдельных случаях будет происходить годами, а рассчитывать на полное устранение брешей пакетов в Maven Central просто наивно.

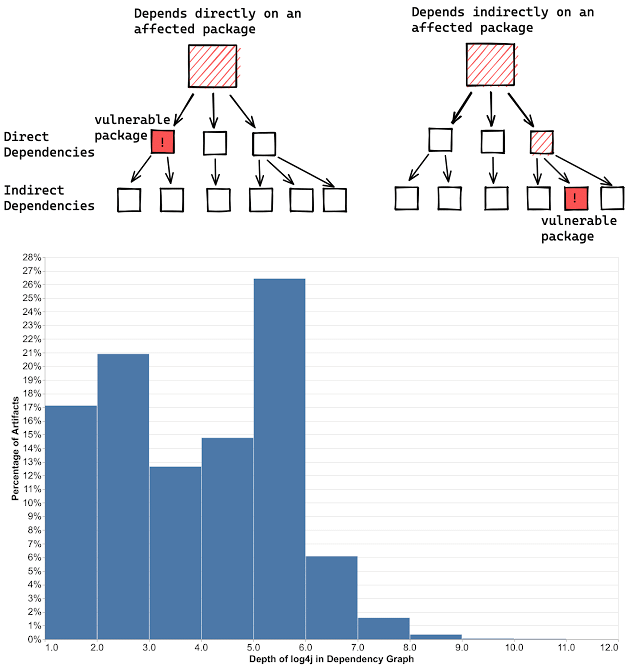
Проблема в том, что Log4j не всегда включена в пакет как прямая зависимость, она также может быть зависимостью другой зависимости. В этом случае разработчики уязвимых пакетов должны ждать обновлений от других девелоперов, а этот процесс может затянуться.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru