


25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

Про искусственный интеллект сегодня не говорит только ленивый. Но стоит начать обсуждать безопасность — и тут же начинается путаница: какие атаки действительно грозят ML-моделям, как на них реагировать и что вообще такое MLCops? Мы съездили на Swordfish PRO DevSecOps Conf и узнали главное.

Собрали самые популярные стереотипы о применении ИИ в разработке — и попросили экспертов разнести их в пух и прах. Сперва — гостей конференции, потом — тех, кто уже работает с ИИ-секьюрити по полной.

«Атаки реальны — и происходят прямо сейчас»

Генеральный директор Swordfish Security Александр Пинаев сразу расставил точки над «i»:

«Эти атаки абсолютно реальны. Системы с большими языковыми моделями, выставленные в публичный доступ, уже сегодня атакуются самыми разными способами».

Управляющий партнёр ГК Swordfish Security Юрий Сергеев привёл свежую статистику:

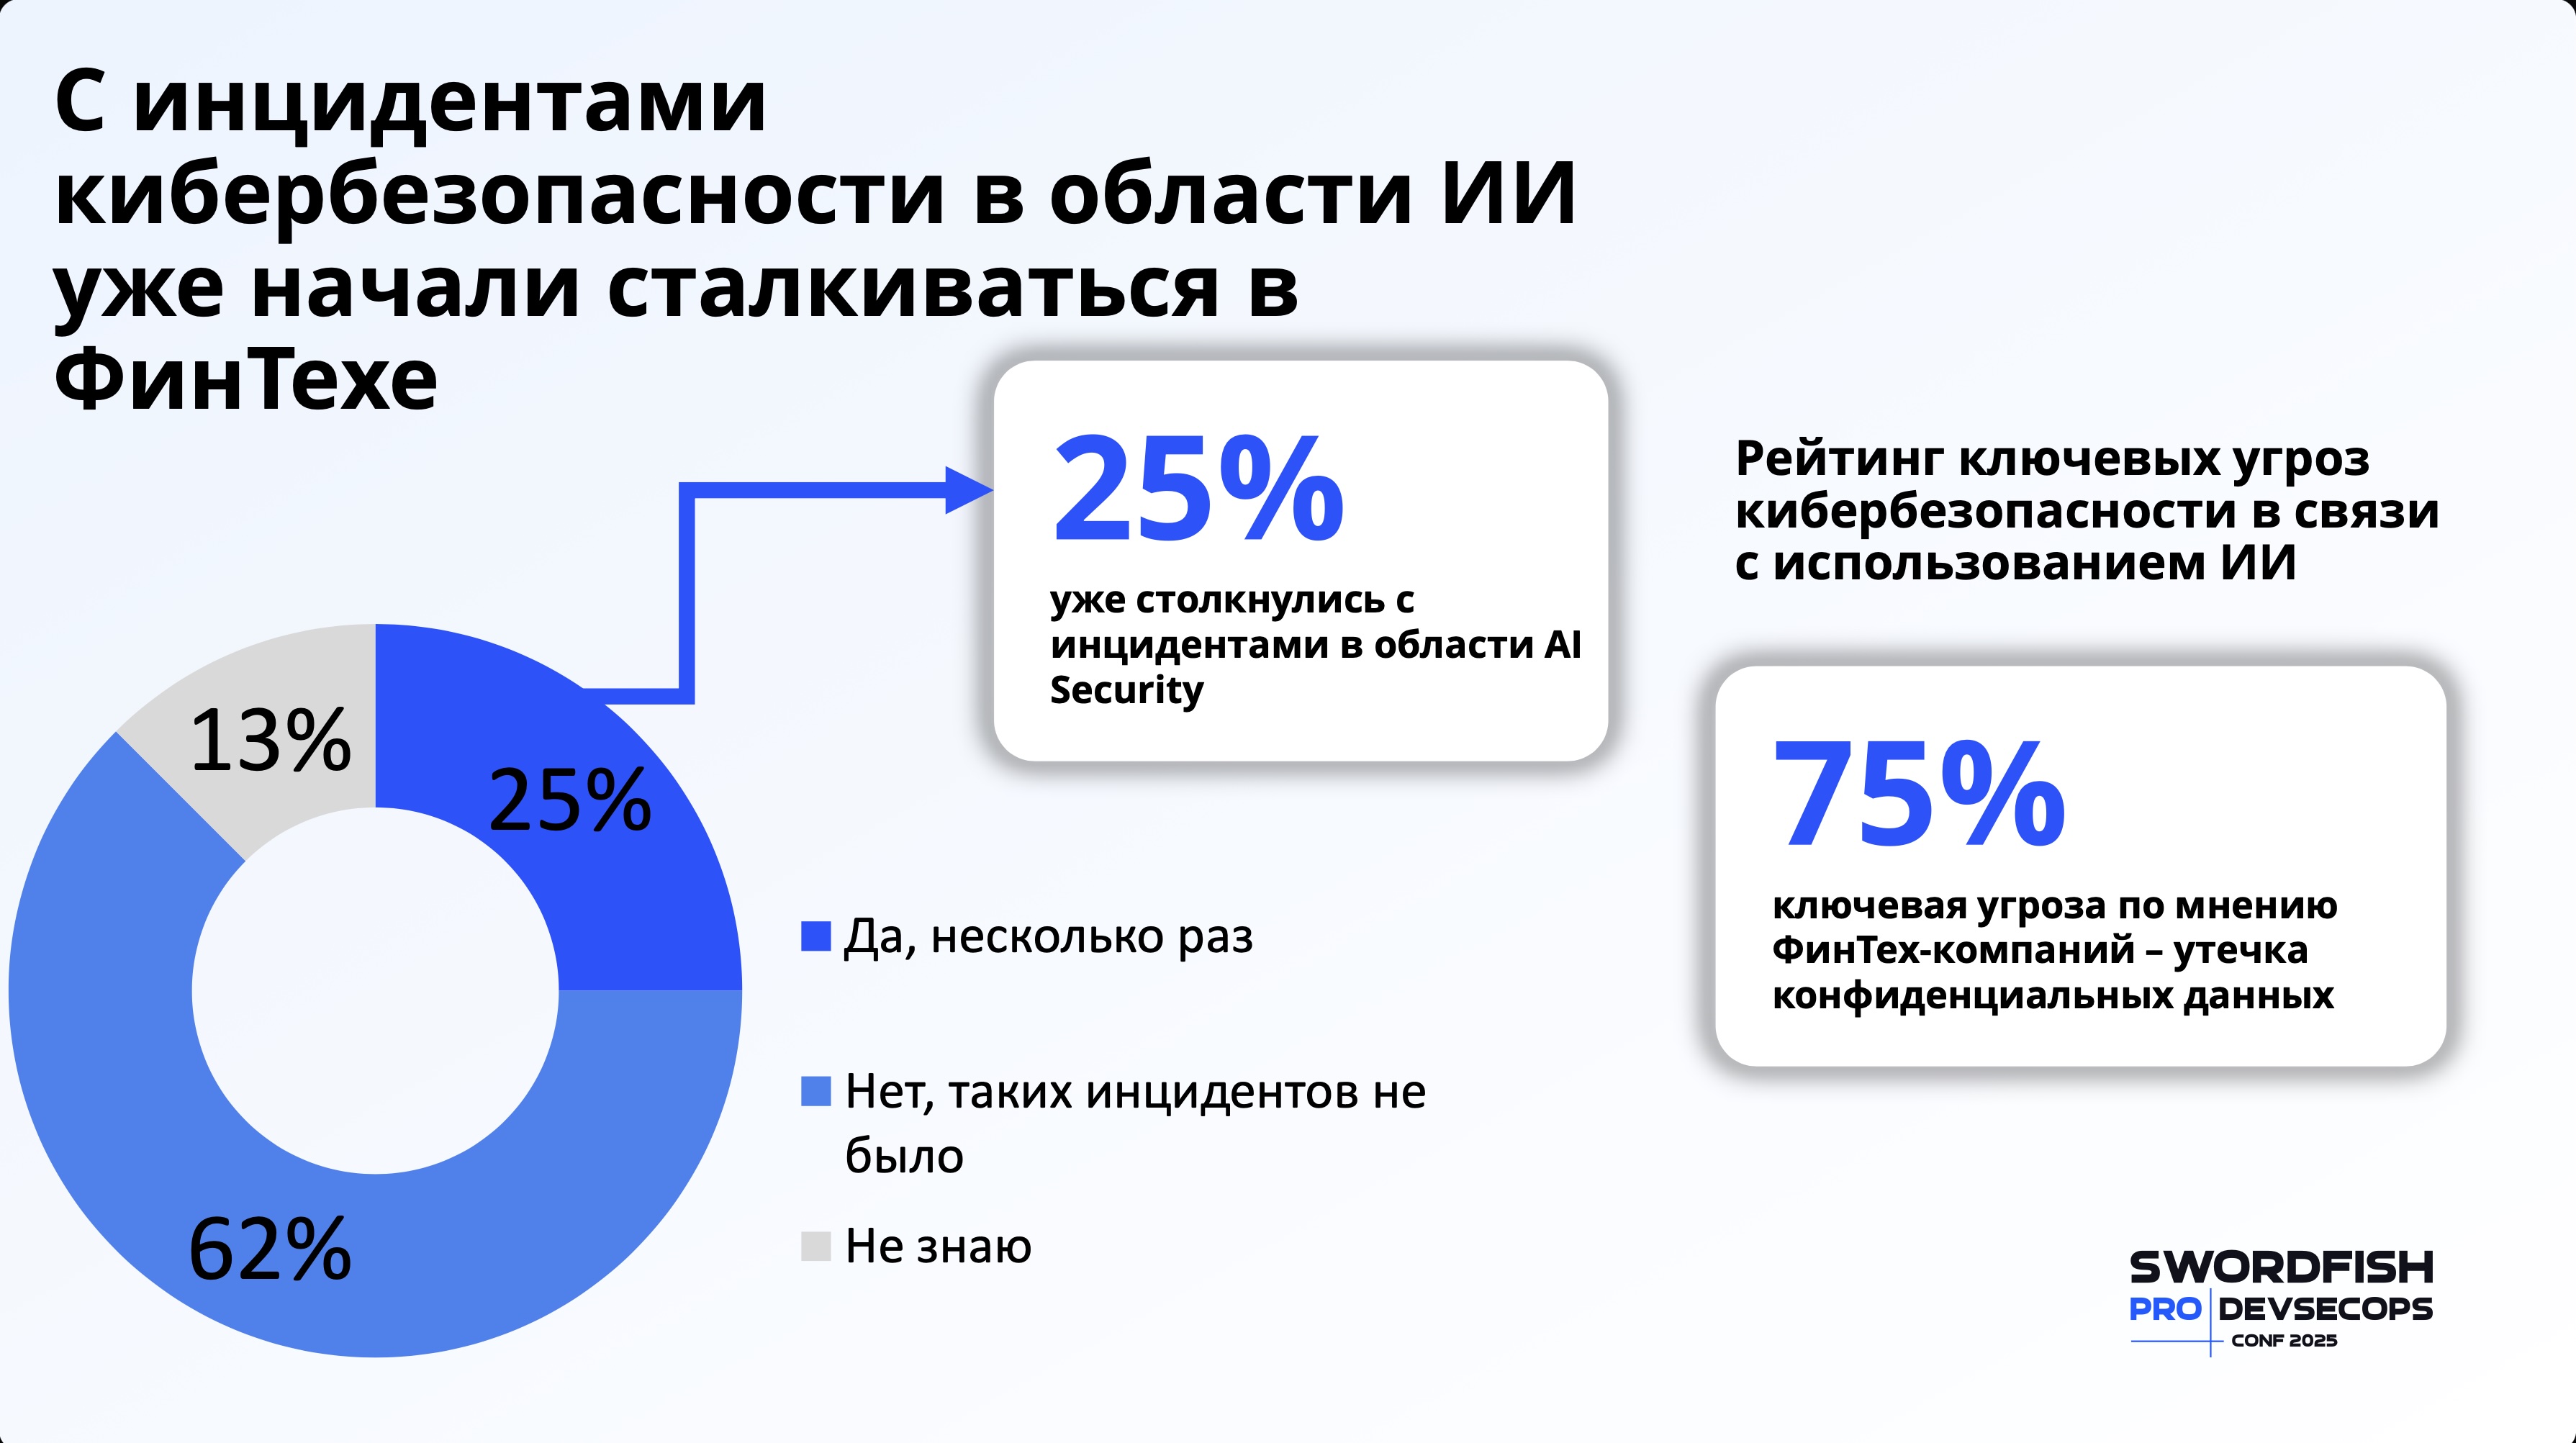
«По нашему исследованию с Ассоциацией Финтех, четверть компаний в финсекторе уже столкнулась с атаками на ИИ-системы. Тренд лавинообразный — и это только начало».


Директор по развитию технологий ИИ в ГК Swordfish Security Юрий Шабалин добавил важную деталь: многие атаки остаются незамеченными.

«25% — это только те, кто понял, что их атаковали. На деле объектом атаки становится практически любая большая модель. Потому что инструмент взлома здесь — язык. Перефразируешь запрос чуть иначе — и модель выдаст то, что раньше “не могла”».


Когда атакует сам контент

Антон Башарин, управляющий директор AppSec Solutions, рассказал, как в компании обучали сканер OPSEC GENI:

«Мы тренировали его на доступных больших генеративных моделях. Отравление данных, подмена, дрифт — все эти атаки работают. ML-модели тоже подвержены эффекту “окна Овертона”: шаг за шагом нормализуешь отклонение — и поведение меняется».

Так что же делать бизнесу?

Мы задали экспертам один и тот же вопрос: какой главный совет они бы дали компаниям, которые уже сейчас хотят защититься в новой ИИ-реальности?

Вот что прозвучало:

Юрий Шабалин:

«Подходите к ИИ-нововведениям осознанно. Это не только возможности, но и риски».

Александр Пинаев:

«Начните с фреймворков. Наш, OWASP — любой. Посмотрите на классификацию угроз, на реальные примеры атак. Первый шаг — признать, что проблема существует. А дальше — просто разобраться, как именно вас могут атаковать».

Смотрите полный репортаж на любой удобной вам площадке: YouTube, VK, RuTube.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru