



Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

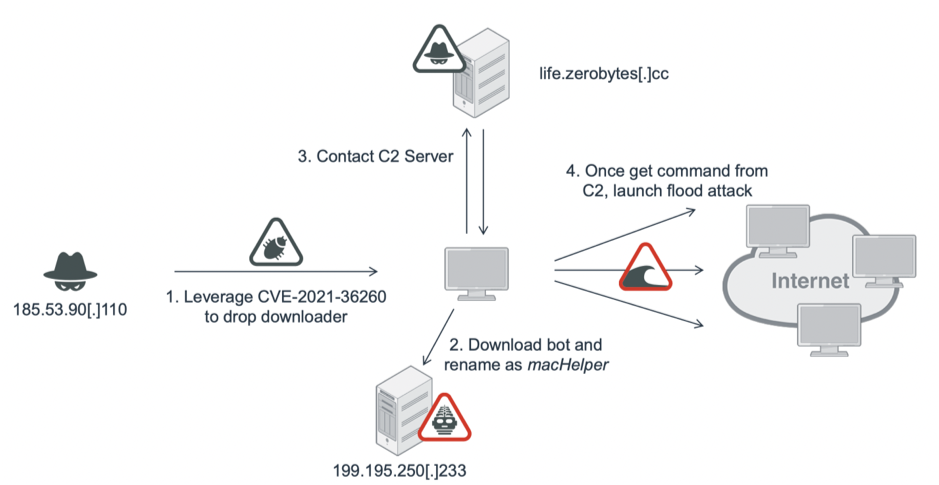
Список уязвимостей, используемых для распространения зловредов семейства Moobot, пополнился еще одной позицией — CVE-2021-36260. Проведенный в Fortinet анализ показал, что загружаемые через эксплойт боты по-прежнему способны выполнять команды на проведение DDoS-атак.

Критическая уязвимость CVE-2021-36260 в IP-камерах и видеорегистраторах Hikvision позволяет захватить контроль над устройством и получить доступ к внутренней сети. Эксплойт не требует аутентификации и возможен при наличии доступа к порту 80 или 443.

Обновления прошивок производитель выпустил в сентябре, однако из-за широкого распространения уязвимости патчинг на местах протекает не так быстро, как хотелось бы, и злоумышленники охотно этим пользуются. Столкнувшись с одной из таких атак, аналитики из Fortinet обнаружили, что в результате эксплойта на IoT-устройство был загружен представитель семейства Moobot — DDoS-бот, созданный на основе кода Mirai.

Его скачивает со стороннего сервера специальный загрузчик; основной модуль Moobot прописывается в системе как macHelper. В целях самосохранения зловред модифицирует основные команды — чтобы предотвратить перезапуск зараженного устройства.


Подвергнутый анализу образец поддерживал четыре техники флуда: SYN, UDP, ACK и ACK+PUSH. Исследователи также выявили Telegram-канал, в котором операторы Moobot продвигали свои DDoS-услуги.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru