



Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

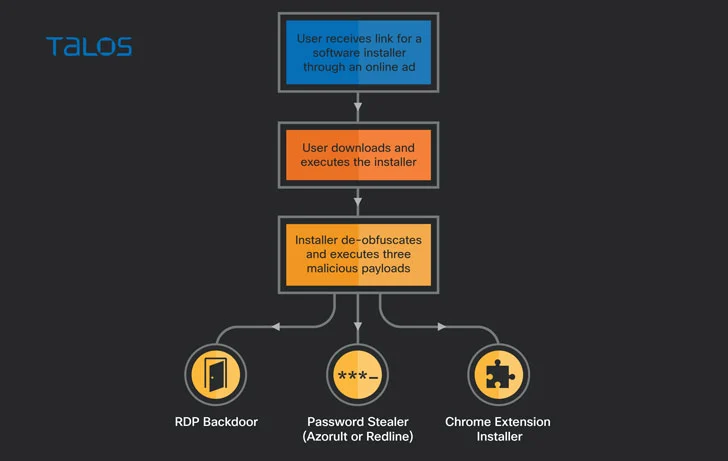
Специалисты обратили внимание на несколько новых вредоносных кампаний, в ходе которых злодеи используют фейковые установочные файлы популярных программ и игр: Viber, WeChat, NoxPlayer и Battlefield. Вместо легитимного софта пользователи получают бэкдор и вредоносное расширение для браузера Chrome.

Операторы этих вредоносов хотят выкрасть учётные данные жертвы, а также обеспечить себе удалённый доступ к скомпрометированному устройству. Эксперты Cisco Talos, зафиксировавшие эти атаки, дали имя киберпреступной группировке — «magnat».

Активность этой группы развивалась скачкообразно: атаки стартовали в конце 2018 года, потом было затишье, прервавшееся кампаниями в конце 2019 года, а затем скачок был зафиксирован в апреле 2021-го.

Как отмечают исследователи, преступники атакуют тех пользователей, кто ищет популярный софт в поисковиках. Подсовывая свои ссылки, злоумышленники отправляют потенциальных жертв на загрузку фейковых установщиков вредоноса RedLine Stealer и аддона «MagnatExtension».

Расширение для браузера пытается записывать нажатия клавиш и снимать скриншоты, в то время как бэкдор, написанный на AutoIt, обеспечивает удалённый доступ к компьютеру.


MagnatExtension маскируется под Safe browsing от Google, но при этом располагает рядом злонамеренных функций: собирает файлы cookie, крадёт разные данные, запускает JavaScript-код.

Адрес командного сервера (C2) жёстко задан в коде бэкдора, но есть и запасной способ подключения к нему — с помощью площадки Twitter. Вредоносная программа ищет хештеги #aquamamba2019 и #ololo2019 для получения нового адреса C2.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru