



Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Наблюдатели из Malwarebytes фиксируют рост вредоносной активности на YouTube. Злоумышленники торопятся использовать ажиотаж вокруг новых версий популярных игр — разработчики ежегодно готовят такие подарки к Рождеству, обещая бонусы за предзаказ и скидки на первое время после запуска.

Этот год не составил исключения. Геймеры уже активно ищут на YouTube возможность свободного доступа к Skyrim Anniversary Edition, Forza Horizon 5, Jurassic World Evolution 2 и другим новинкам. Поисковые запросы на кряки игр и кейгены — рядовое явление; распространители зловредов прекрасно это знают и используют в своих целях.

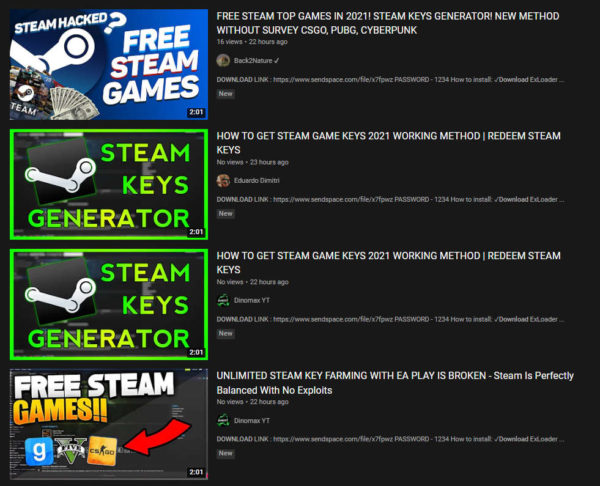
Авторы текущей вредоносной кампании запостили рекламу «бесплатных ключей Steam» под множеством аккаунтов.


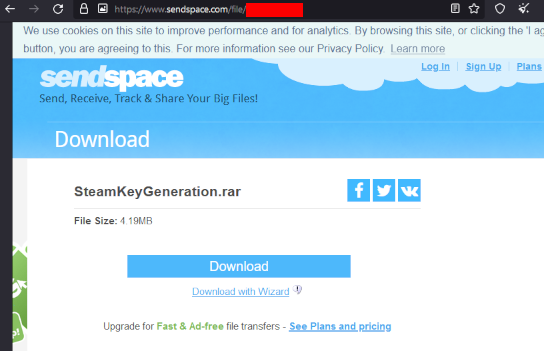
Проведенный в Malwarebytes анализ показал, что предлагаемые ссылки почти во всех случаях ведут на один и тот же сайт загрузок.


Выложенный там RAR-файл защищен паролем, который обычно указан в описании видеоролика на YouTube. Архив содержит исполняемый файл — инфостилера, которого защитные решения Malwarebytes детектируют как Trojan.Malpack (из-за упаковщика, не внушающего доверие). Такой же вердикт был получен в ходе вредоносной кампании, ориентированной на поклонников Fortnite.

Похоже, на этот раз злоумышленники заранее подготовили себе плацдарм, проведя фишинговые рассылки для сбора учетных данных YouTube и получения доступа к аккаунтам, вызывающим доверие у геймеров. Как бы то ни было, эксперты советуют не терять голову при виде рекламы «бесплатного сыра» и обращать внимание на такие верные признаки обмана:

  • бурная радость по поводу (маловероятного) взлома популярной платформы вроде Steam и появившейся возможности поиграть бесплатно;
  • массовое появление новых аккаунтов, публикующих только видеоролики; внезапная смена контента в давно созданных и заброшенных профилях;
  • блокировка комментариев при наличии ссылок на сторонние сайты.
Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru