



Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Исследователи из британской компании SOS Intelligence изучили теневой рынок услуг по взлому SS7-сетей и пришли к выводу, что он очень скромен, а провайдеры ненадежны. В то же время спрос на готовый доступ к системам телефонии имеется, но такие заявители, похоже, довольствуются предложениями на закрытых форумах.

Уязвимость протокола SS7 (ОКС-7), используемого для передачи служебных сообщений в телефонных сетях, давно не дает покоя ИБ-экспертам. Атаки на SS7 позволяют перехватывать звонки и СМС, взламывать почтовые и IM-аккаунты, воровать 2FA-коды, чтобы вывести деньги с чужих счетов, а также шпионить за абонентами.

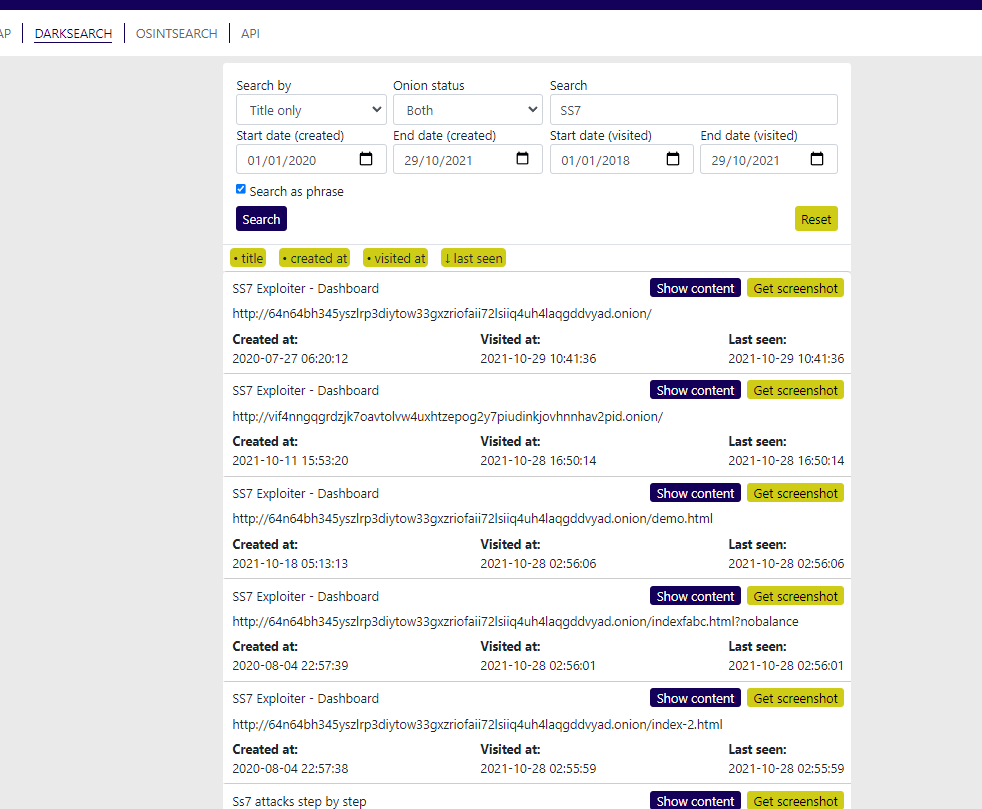
Поиск по даркнету, проведенный в SOS Intelligence, вернул 84 onion-сайта, предлагающих услуги по взлому SS7.


Отсеивание по дате создания позволило актуализировать выборку и значительно сократить количество объектов для изучения. В итоге оказалось, что таких эксплойт-сервисов всего четыре: SS7 Exploiter, SS7 ONLINE Exploiter, SS7 Hack и Dark Fox Market.

Списки заявленных услуг при этом включали следующие позиции:

  • отслеживание местоположения абонента;
  • DoS-атака на телефон абонента; 
  • перехват разговоров по телефону;
  • перехват СМС-сообщений;
  • подмена источника звонка / СМС; 
  • контроль над аккаунтом абонента;
  • доступ к настройкам голосовой почты; 
  • загрузка СИМ-меню.

Внешних ссылок на эти сервисы в даркнете было совсем мало, что могло говорить о неблагонадежности провайдеров. Анализ показал, что и оформление сайтов неубедительно.

Сервис SS7 Exploiter, например, предлагал просмотреть деморолик, в котором три минуты из 5:23 говорилось о том, как покупать биткоины и платить за услуги. Сайты SS7 ONLINE Exploiter выглядели, как клоны SS7 Exploiter, а SS7 Hack был скопирован с сайта, появившегося в открытом интернете в этом году. Более того, на момент публикации результатов исследования все ресурсы SS7 Hack были отключены.

Площадка Dark Fox Market помимо взлома SS7 предлагает и другие услуги, в том числе DDoS и RaaS (шифровальщик напрокат). Ее деморолик о взломе Telegram-аккаунта позаимствован с YouTube, где его опубликовали еще в 2016 году.

Тем не менее, содержимое криптокошельков этих сервис-провайдеров говорило о том, что они неплохо зарабатывают.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru