



Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Большинство продавцов доступа по SS7 в даркнете — мошенники

Исследователи из британской компании SOS Intelligence изучили теневой рынок услуг по взлому SS7-сетей и пришли к выводу, что он очень скромен, а провайдеры ненадежны. В то же время спрос на готовый доступ к системам телефонии имеется, но такие заявители, похоже, довольствуются предложениями на закрытых форумах.

Уязвимость протокола SS7 (ОКС-7), используемого для передачи служебных сообщений в телефонных сетях, давно не дает покоя ИБ-экспертам. Атаки на SS7 позволяют перехватывать звонки и СМС, взламывать почтовые и IM-аккаунты, воровать 2FA-коды, чтобы вывести деньги с чужих счетов, а также шпионить за абонентами.

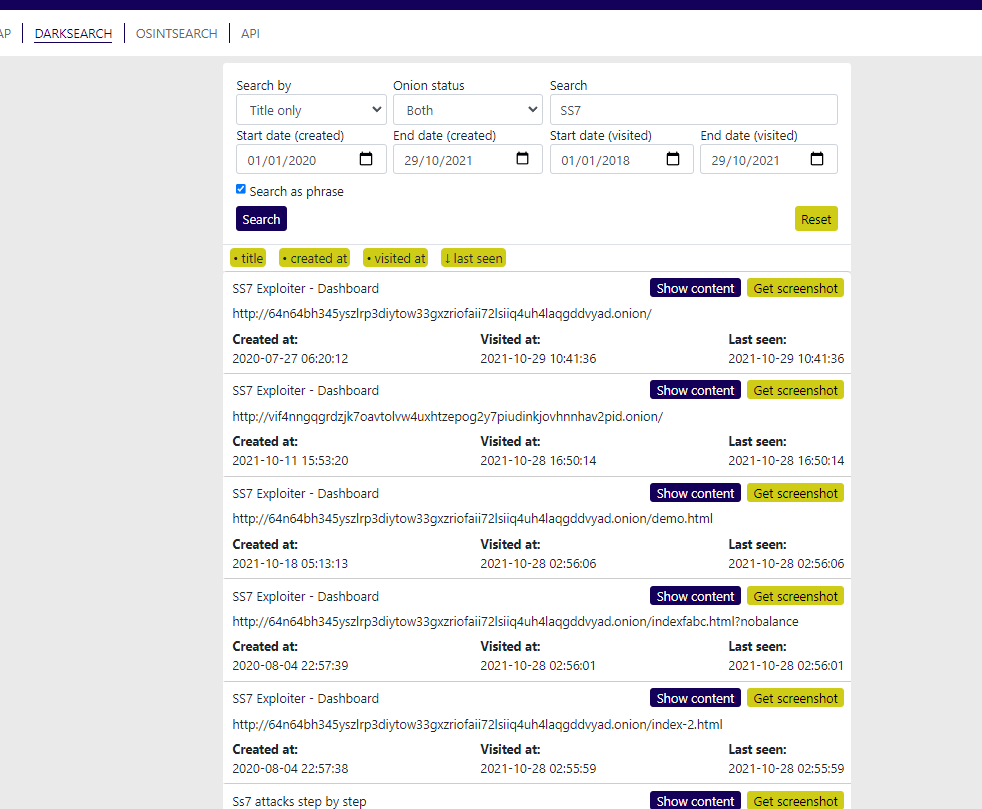
Поиск по даркнету, проведенный в SOS Intelligence, вернул 84 onion-сайта, предлагающих услуги по взлому SS7.


Отсеивание по дате создания позволило актуализировать выборку и значительно сократить количество объектов для изучения. В итоге оказалось, что таких эксплойт-сервисов всего четыре: SS7 Exploiter, SS7 ONLINE Exploiter, SS7 Hack и Dark Fox Market.

Списки заявленных услуг при этом включали следующие позиции:

  • отслеживание местоположения абонента;
  • DoS-атака на телефон абонента; 
  • перехват разговоров по телефону;
  • перехват СМС-сообщений;
  • подмена источника звонка / СМС; 
  • контроль над аккаунтом абонента;
  • доступ к настройкам голосовой почты; 
  • загрузка СИМ-меню.

Внешних ссылок на эти сервисы в даркнете было совсем мало, что могло говорить о неблагонадежности провайдеров. Анализ показал, что и оформление сайтов неубедительно.

Сервис SS7 Exploiter, например, предлагал просмотреть деморолик, в котором три минуты из 5:23 говорилось о том, как покупать биткоины и платить за услуги. Сайты SS7 ONLINE Exploiter выглядели, как клоны SS7 Exploiter, а SS7 Hack был скопирован с сайта, появившегося в открытом интернете в этом году. Более того, на момент публикации результатов исследования все ресурсы SS7 Hack были отключены.

Площадка Dark Fox Market помимо взлома SS7 предлагает и другие услуги, в том числе DDoS и RaaS (шифровальщик напрокат). Ее деморолик о взломе Telegram-аккаунта позаимствован с YouTube, где его опубликовали еще в 2016 году.

Тем не менее, содержимое криптокошельков этих сервис-провайдеров говорило о том, что они неплохо зарабатывают.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru