



Операторы BlackMatter выходят из игры из-за давления правоохранителей

Операторы BlackMatter выходят из игры из-за давления правоохранителей

Операторы BlackMatter выходят из игры из-за давления правоохранителей

Операторы программы-вымогателя BlackMatter, судя по всему, сворачивают свои кампании из-за серьёзного давления со стороны властей и правоохранительных органов. Таким образом, модель «вымогатель как услуга» (ransomware-as-a-service, RaaS) больше не будет функционировать.

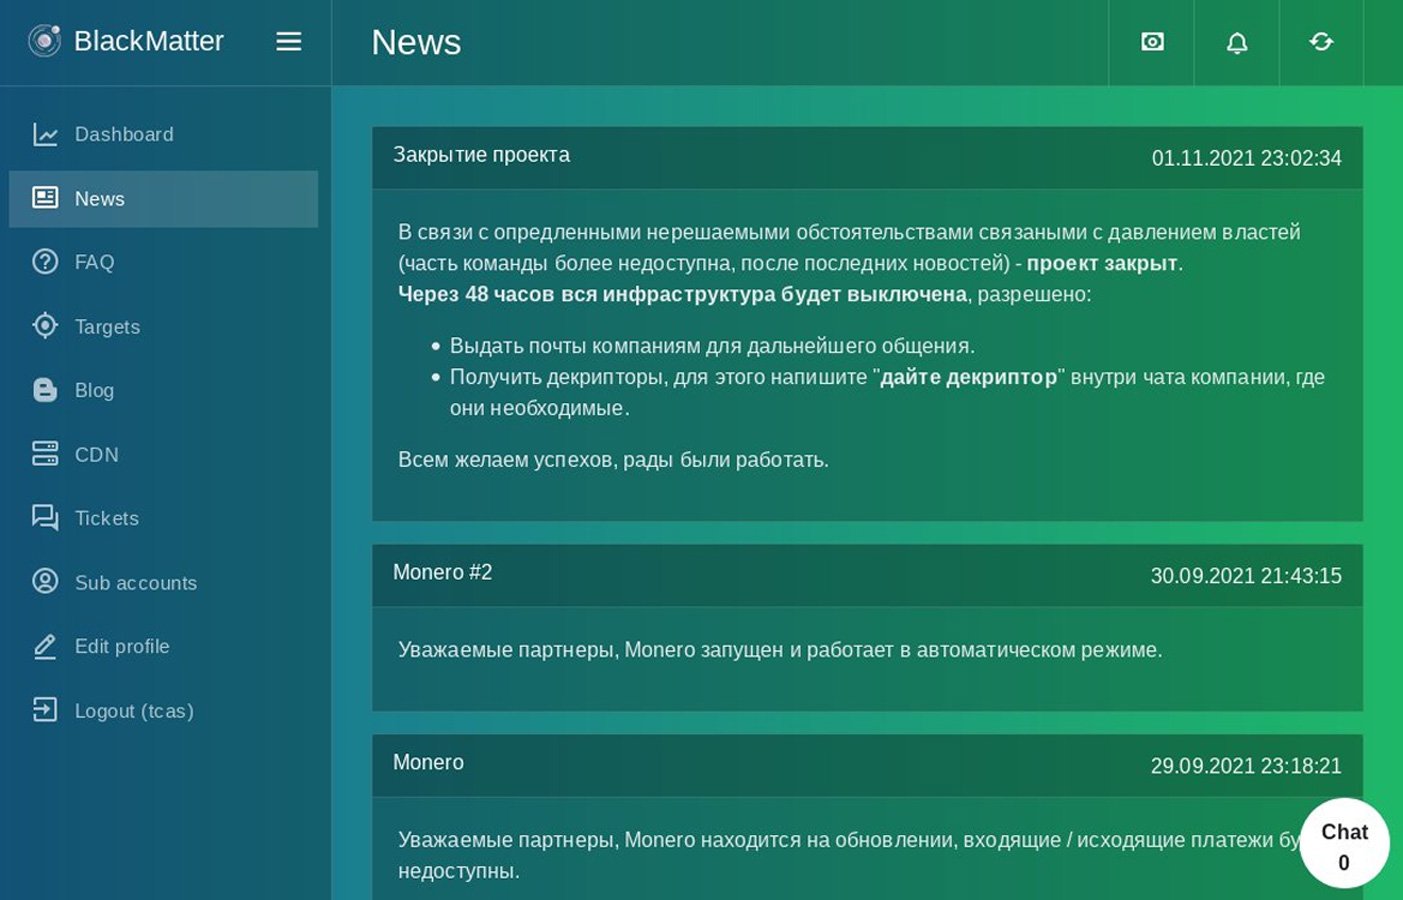
Информацию о прекращении операций BlackMatter получила команда исследователей VX-Underground. В частности, в руках экспертов оказался скриншот поста, опубликованного киберпреступниками на одном из соответствующих форумов.

Написанное на русском языке сообщение гласит, что через 48 часов вся инфраструктура BlackMatter будет выведена из строя:


Специалисты пока затрудняются сказать, к каким именно «нерешаемым обстоятельствам» отсылают нас злоумышленники, однако это может быть связано с недавней международной операцией. Напомним, что в ходе этой операции правоохранители задержали 12 предполагаемых операторов шифровальщиков.

Кстати, группировка, распространяющая REvil, также пока залегла на дно, поскольку полиции удалось взломать Tor-сайты группировки. А Германия несколько дней назад заявила, что спецслужбы вычислили ключевого члена группировки REvil — некоего Николая К.

Что касается BlackMatter, то буквально на днях один из аффилиатов RaaS-сервиса начал использовать в атаках новый кастомный инструмент, предназначенный для кражи документов. Эксперты полагают, что операторы BlackMatter могут провести ребрендинг и вернуться в киберпространство с другим именем.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru