


Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Раскрыты детали уязвимости в LG WebOS, которую продемонстрировали участники майского состязания TyphoonPWN 2025 в Сеуле. Эксплойт позволяет обойти аутентификацию и получить полный доступ к ТВ-системе.

Данная проблема классифицируется как выход за пределы рабочего каталога и была выявлена в LG 43UT8050 с WebOS 24. Не исключено, что ей подвержены и другие смарт-телевизоры вендора.

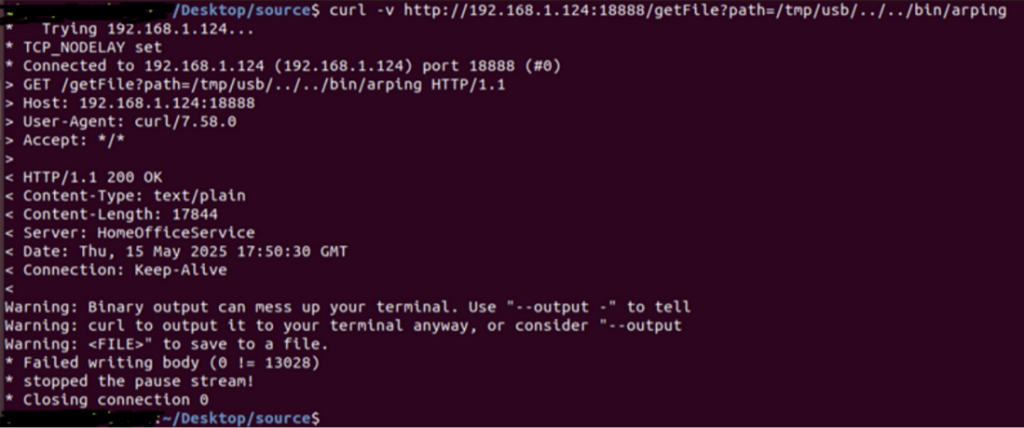
В появлении уязвимости повинна служба браузера WebOS, которая автоматически открывает порт 18888 при подключении USB-накопителя, предоставляя пирам доступ к папке /tmp/usb или /tmp/home.office.documentviewer через API.

Как оказалось, этот механизм расшаривания контента содержит изъян: приложение не проверяет путь к файлу, что провоцирует неавторизованные загрузки из других локаций.


Используя уязвимость, злоумышленник может добраться до файла базы данных с ключами аутентификации пиров и с их помощью обойти защиту сервиса secondscreen.gateway. Доступ к этой службе позволяет активировать режим разработчика, внедрить вредоноса и в итоге перехватить контроль над IoT-устройством.

В LG подтвердили наличие уязвимости и недавно выпустили информационный бюллетень. PoC-эксплойт уже в паблике, пользователям рекомендуется устанавливать обновления прошивок по мере их выхода.

Пару лет назад баг-хантеры из Bitdefender обнаружили в LG WebOS четыре уязвимости, открывающие возможность для угона 90 тыс. смарт-устройств. А в прошлом году телевизоры LG уличили в покушении на слежку за пользователями.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru