


Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Раскрыты детали уязвимости в LG WebOS, которую продемонстрировали участники майского состязания TyphoonPWN 2025 в Сеуле. Эксплойт позволяет обойти аутентификацию и получить полный доступ к ТВ-системе.

Данная проблема классифицируется как выход за пределы рабочего каталога и была выявлена в LG 43UT8050 с WebOS 24. Не исключено, что ей подвержены и другие смарт-телевизоры вендора.

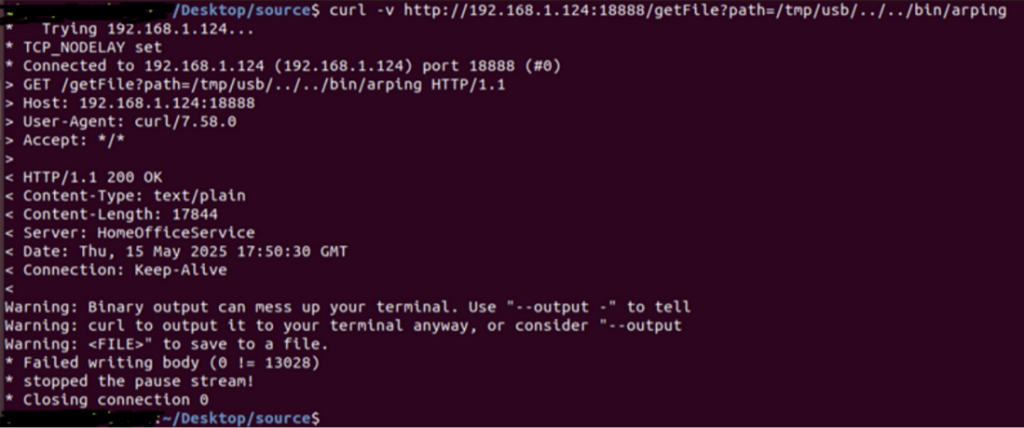
В появлении уязвимости повинна служба браузера WebOS, которая автоматически открывает порт 18888 при подключении USB-накопителя, предоставляя пирам доступ к папке /tmp/usb или /tmp/home.office.documentviewer через API.

Как оказалось, этот механизм расшаривания контента содержит изъян: приложение не проверяет путь к файлу, что провоцирует неавторизованные загрузки из других локаций.


Используя уязвимость, злоумышленник может добраться до файла базы данных с ключами аутентификации пиров и с их помощью обойти защиту сервиса secondscreen.gateway. Доступ к этой службе позволяет активировать режим разработчика, внедрить вредоноса и в итоге перехватить контроль над IoT-устройством.

В LG подтвердили наличие уязвимости и недавно выпустили информационный бюллетень. PoC-эксплойт уже в паблике, пользователям рекомендуется устанавливать обновления прошивок по мере их выхода.

Пару лет назад баг-хантеры из Bitdefender обнаружили в LG WebOS четыре уязвимости, открывающие возможность для угона 90 тыс. смарт-устройств. А в прошлом году телевизоры LG уличили в покушении на слежку за пользователями.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru