



В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

Специалисты «Доктор Веб» выявили потенциальные риски, связанные с использованием умных часов для детей. Изучение популярных в России моделей показало, что некоторые из них используют легко угадываемый пароль, другие отправляют данные на свой сервер без шифрования, а в одних смарт-часах был обнаружен предустановленный троян.

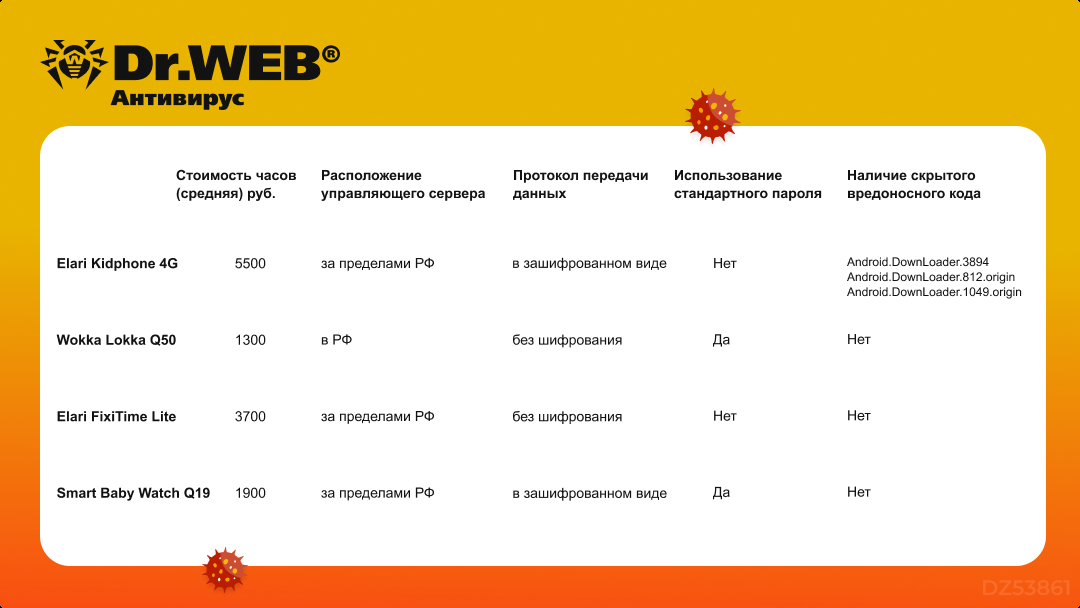
В качестве объектов исследования были взяты четыре модели детских часов: Elari Kidphone 4G, Wokka Lokka Q50, Elari FixiTime Lite и Smart Baby Watch Q19. Эксперты купили их анонимно в российском интернет-магазине и провели статический и динамический анализ, поискали возможные закладки, недокументированные функции, а также проверили данные, передаваемые в Сеть, и их защищенность.

Самой опасной находкой оказался скрытый троян в смарт-часах Kidphone 4G от Elari, работающих под управлением Android. Встроенное приложение предназначено для автоматического обновления «по воздуху» (OTA), однако оказалось, что оно злоупотребляет функциями даунлоудера.

При каждом включении часов или изменении сетевого подключения этот код запускает два вредоносных модуля; каждый из них отправляет на свой сервер информацию об устройстве, СИМ-карте, активности и контактах пользователя. Список возвращаемых команд включает загрузку, установку, запуск и удаление приложений, а также загрузку заданных веб-страниц. Такую закладку, по словам экспертов, можно использовать для шпионажа, показа рекламы и установки зловредных программ.

В остальных моделях таких угроз не выявлено. Две из них используют для отправки управляющих команд по СМС дефолтный пароль 123456; в случае с Wokka Lokka Q50 информацию о такой возможности управления и способе смены пароля трудно найти. Зная номер телефона ребенка, злоумышленник сможет без особого труда изменить адрес управляющего сервера и получить доступ ко всем собираемым данным, а также сменить пароль и захватить контроль над устройством.

В смарт-часах FixiTime Lite производства Elari потенциальную опасность представляют передача данных в незашифрованном виде и вшитый пароль для передачи данных телеметрии (по протоколу MQTT). Производители названных моделей уже уведомлены о найденных проблемах.


К сожалению, разные модели умных часов зачастую используют схожие прошивки и ПО, поэтому выборку «Доктор Веб» можно считать репрезентативной. По результатам исследования аналитики заключили, что безопасность детских смарт-часов «находится на весьма неудовлетворительном уровне».

Напомним, в Германии четыре года назад был введен запрет на использование смарт-часов для детей из-за уязвимости таких гаджетов к взлому и широких возможностей для шпионажа. А в прошлом году в детских Android-часах производства Xplora был обнаружен бэкдор, умеющий делать снимки экрана и записывать телефонные разговоры.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru