



В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

В умных часах для детей найдено приложение с функциями трояна

Специалисты «Доктор Веб» выявили потенциальные риски, связанные с использованием умных часов для детей. Изучение популярных в России моделей показало, что некоторые из них используют легко угадываемый пароль, другие отправляют данные на свой сервер без шифрования, а в одних смарт-часах был обнаружен предустановленный троян.

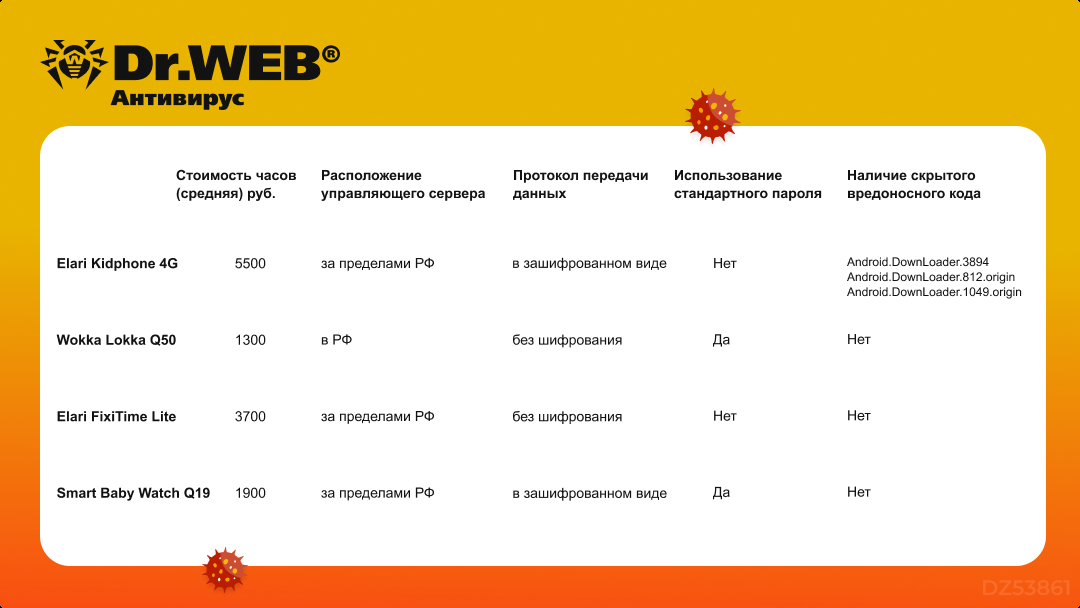
В качестве объектов исследования были взяты четыре модели детских часов: Elari Kidphone 4G, Wokka Lokka Q50, Elari FixiTime Lite и Smart Baby Watch Q19. Эксперты купили их анонимно в российском интернет-магазине и провели статический и динамический анализ, поискали возможные закладки, недокументированные функции, а также проверили данные, передаваемые в Сеть, и их защищенность.

Самой опасной находкой оказался скрытый троян в смарт-часах Kidphone 4G от Elari, работающих под управлением Android. Встроенное приложение предназначено для автоматического обновления «по воздуху» (OTA), однако оказалось, что оно злоупотребляет функциями даунлоудера.

При каждом включении часов или изменении сетевого подключения этот код запускает два вредоносных модуля; каждый из них отправляет на свой сервер информацию об устройстве, СИМ-карте, активности и контактах пользователя. Список возвращаемых команд включает загрузку, установку, запуск и удаление приложений, а также загрузку заданных веб-страниц. Такую закладку, по словам экспертов, можно использовать для шпионажа, показа рекламы и установки зловредных программ.

В остальных моделях таких угроз не выявлено. Две из них используют для отправки управляющих команд по СМС дефолтный пароль 123456; в случае с Wokka Lokka Q50 информацию о такой возможности управления и способе смены пароля трудно найти. Зная номер телефона ребенка, злоумышленник сможет без особого труда изменить адрес управляющего сервера и получить доступ ко всем собираемым данным, а также сменить пароль и захватить контроль над устройством.

В смарт-часах FixiTime Lite производства Elari потенциальную опасность представляют передача данных в незашифрованном виде и вшитый пароль для передачи данных телеметрии (по протоколу MQTT). Производители названных моделей уже уведомлены о найденных проблемах.


К сожалению, разные модели умных часов зачастую используют схожие прошивки и ПО, поэтому выборку «Доктор Веб» можно считать репрезентативной. По результатам исследования аналитики заключили, что безопасность детских смарт-часов «находится на весьма неудовлетворительном уровне».

Напомним, в Германии четыре года назад был введен запрет на использование смарт-часов для детей из-за уязвимости таких гаджетов к взлому и широких возможностей для шпионажа. А в прошлом году в детских Android-часах производства Xplora был обнаружен бэкдор, умеющий делать снимки экрана и записывать телефонные разговоры.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru