Специалисты компании Cyfirma сообщили о новом мощном Android-трояне Android/BankBot-YNRK, который активно атакует владельцев мобильных устройств. Злоумышленники распространяют вредонос под видом официального приложения цифрового ID — «Identitas Kependudukan Digital».
Исследователи проанализировали три версии заражённого APK-файла и выяснили, что все они принадлежат одному семейству вредоносов: у них схожая структура кода, имена пакетов и схема связи с командным сервером (C2).
По данным Cyfirma, злоумышленники просто перепаковали оригинальное приложение, чтобы замаскировать вредоносный код.
BankBot-YNRK сочетает множество продвинутых функций — от антиэмуляции и отслеживания устройства до злоупотребления службами доступности (Accessibility Services) и полного удалённого управления смартфоном.
При запуске троян сначала проверяет, реальный ли это телефон или эмулятор, анализируя параметры устройства, производителя и разрешение экрана. Если видит, что работает в «песочнице», — ничего не делает, чтобы не выдать себя анализаторам.
Если устройство настоящее, троян просит включить специальные возможности ОС, выдавая себя за легитимное приложение. После получения доступа он может разблокировать экран, нажимать кнопки, открывать банковские приложения, перехватывать буфер обмена и пароли — без участия пользователя.
Троян использует службу JobScheduler, перезапуская свои процессы каждые 30 секунд, а также регистрируется как Device Administrator, что делает его практически неудаляемым.
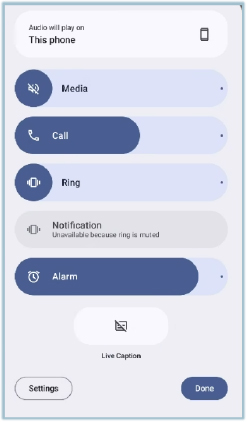
BankBot-YNRK также отключает все системные звуки и уведомления, чтобы пользователь не заметил подозрительной активности, пока вредонос работает в фоне.
Вредонос связывается с командным сервером ping[.]ynrkone[.]top:8181, куда отправляет данные о смартфоне, список установленных приложений и статус разрешений. Cyfirma отмечает, что сервер действует как «чат-комната» для заражённых устройств, через которую операторы рассылают команды.
Помимо банковских приложений, троян атакует криптокошельки — MetaMask, Trust Wallet, Coin98 и Exodus. Используя доступ к службам доступности, он считывает сид-фразы, баланс и выполняет транзакции от имени пользователя. При этом троян умеет автоматически обходить биометрические проверки, имитируя действия настоящего владельца.
Чтобы не вызвать подозрений, BankBot-YNRK умеет менять иконку и название, выдавая себя за приложение Google Новости. Он даже открывает настоящую страницу news.google.com в окне WebView — пока в фоне продолжает воровать данные.
По словам Cyfirma, это один из самых сложных и опасных банковских троянов за последние годы. Эксперты рекомендуют пользователям загружать приложения только из официального Google Play, проверять разрешения и не включать службы доступности по требованию незнакомых программ.