



Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

В Твиттере опубликован полнофункциональный эксплойт к уязвимости в vCenter Server, для которой VMware недавно выпустила патч. Эксперты BleepingComputer предупреждают о неминуемом росте вредоносной активности, связанной с этой лазейкой, и призывают пользователей как можно скорее установить соответствующее обновление.

Неотредактированный эксплойт CVE-2021-22005 выложил в Сеть разработчик таких инструментов, использующий псевдоним wvu. Его PoC позволяет создать в дефолтной системе обратный шелл и выполнить с его помощью любой код по своему выбору.

Патч для CVE-2021-22005 вышел неделю назад. Через пару дней после публикации наблюдатели из Bad Packets зафиксировали всплеск сканов, нацеленных на поиск уязвимых экземпляров vCenter Server.

В пятницу, 24 сентября, вьетнамский исследователь Джанг (Jang) выложил в своем блоге PoC-код — как оказалось, без ключевого фрагмента. Тем не менее, в комментарии для BleepingComputer создатель эксплойта признал, что эту ущербную версию можно за час довести до ума, если есть хоть какие-то навыки.

В тот же день в Bad Packets вновь забили тревогу: замечены попытки эксплуатации CVE-2021-22005 с территории Канады, США, Гонконга и Сингапура. Ввиду растущей угрозы VMware обновила свой бюллетень — добавила предупреждение о текущих атаках, чтобы подстегнуть нерадивых пользователей.

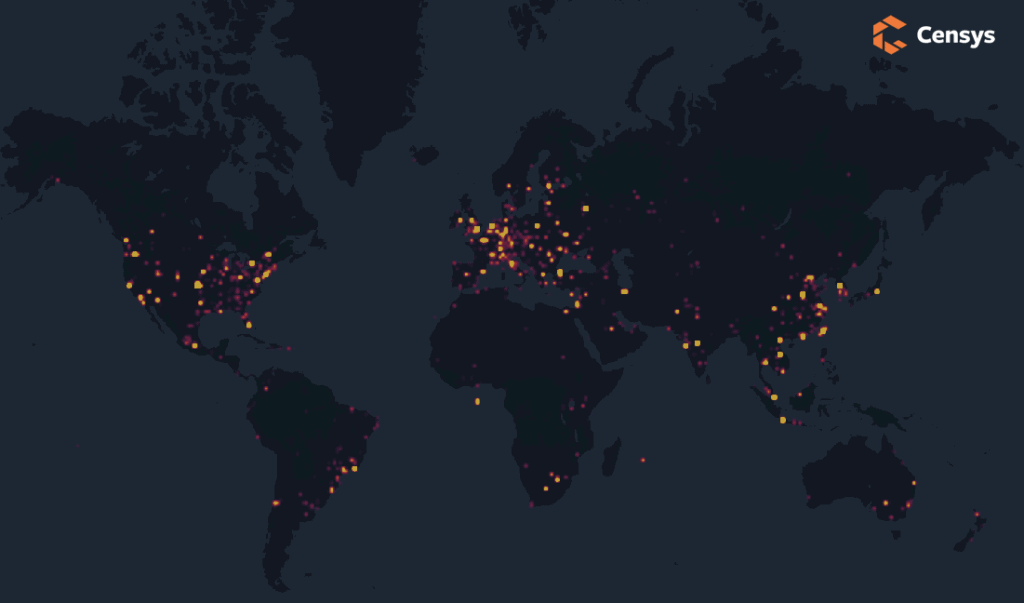
Проведенный в BleepingComputer поиск по Shodan показал, что к интернету в настоящее время подключены более 5 тыс. серверов vCenter. В Censys насчитали даже больше — 6,8 тыс.; из них 3264 потенциально уязвимы, а 436 уже пропатчены.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru