



Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

Рабочий эксплойт CVE-2021-22005 вышел в люди, vCenter уже под атакой

В Твиттере опубликован полнофункциональный эксплойт к уязвимости в vCenter Server, для которой VMware недавно выпустила патч. Эксперты BleepingComputer предупреждают о неминуемом росте вредоносной активности, связанной с этой лазейкой, и призывают пользователей как можно скорее установить соответствующее обновление.

Неотредактированный эксплойт CVE-2021-22005 выложил в Сеть разработчик таких инструментов, использующий псевдоним wvu. Его PoC позволяет создать в дефолтной системе обратный шелл и выполнить с его помощью любой код по своему выбору.

Патч для CVE-2021-22005 вышел неделю назад. Через пару дней после публикации наблюдатели из Bad Packets зафиксировали всплеск сканов, нацеленных на поиск уязвимых экземпляров vCenter Server.

В пятницу, 24 сентября, вьетнамский исследователь Джанг (Jang) выложил в своем блоге PoC-код — как оказалось, без ключевого фрагмента. Тем не менее, в комментарии для BleepingComputer создатель эксплойта признал, что эту ущербную версию можно за час довести до ума, если есть хоть какие-то навыки.

В тот же день в Bad Packets вновь забили тревогу: замечены попытки эксплуатации CVE-2021-22005 с территории Канады, США, Гонконга и Сингапура. Ввиду растущей угрозы VMware обновила свой бюллетень — добавила предупреждение о текущих атаках, чтобы подстегнуть нерадивых пользователей.

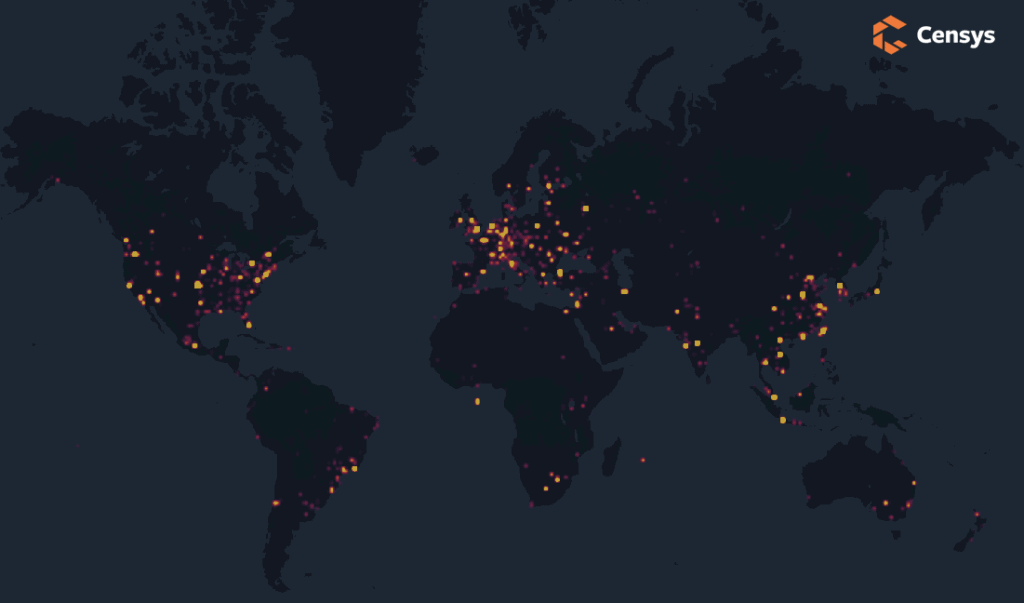
Проведенный в BleepingComputer поиск по Shodan показал, что к интернету в настоящее время подключены более 5 тыс. серверов vCenter. В Censys насчитали даже больше — 6,8 тыс.; из них 3264 потенциально уязвимы, а 436 уже пропатчены.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru