


Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft решила одну из самых болезненных проблем BitLocker, с которой особенно часто сталкивались владельцы быстрых NVMe-накопителей. Компания анонсировала крупное обновление механизма шифрования, которое переводит BitLocker на аппаратное ускорение и заметно снижает нагрузку на процессор.

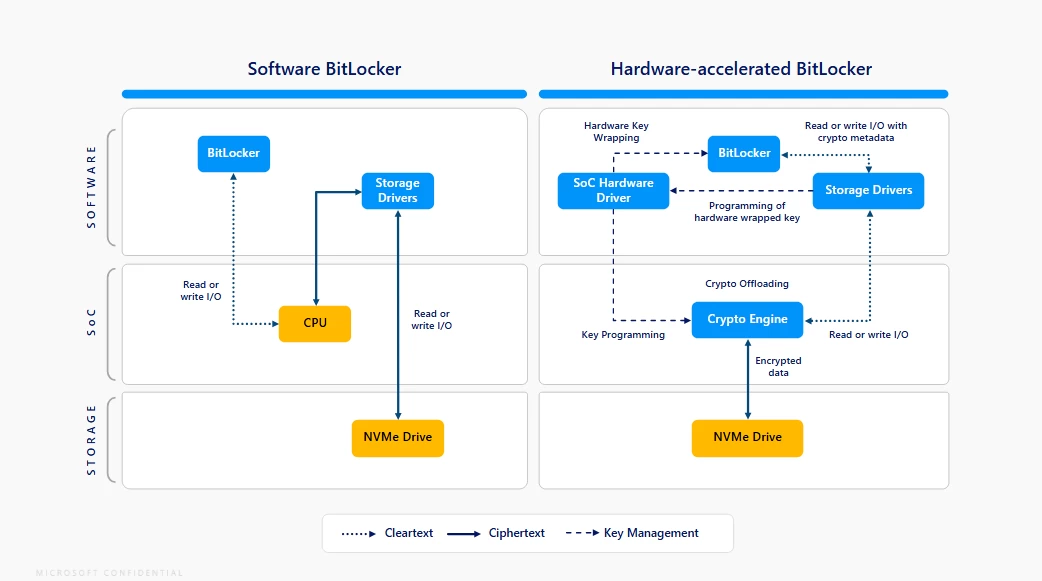
До сих пор шифрование в BitLocker в основном выполнялось программно, и на современных SSD это стало узким местом.

Пользователи замечали рост загрузки CPU, падение скорости диска и повышенное энергопотребление, особенно на ноутбуках. Теперь Microsoft решила переложить основную тяжёлую работу на «железо».

Главное изменение — поддержка crypto offloading. BitLocker может передавать операции шифрования на выделенный криптографический модуль внутри SoC, вместо того чтобы постоянно нагружать центральный процессор. В результате система работает более отзывчиво, потребляет меньше энергии, а ноутбуки дольше работают от батареи.


Ещё одно важное новшество касается защиты ключей шифрования. При поддержке со стороны платформы BitLocker начинает использовать аппаратно защищённые ключи, которые не обрабатываются напрямую CPU и не хранятся в оперативной памяти. Это снижает риск атак на уровне процессора и памяти и логично дополняет существующие механизмы защиты на базе TPM.

По внутренним тестам Microsoft, эффект от изменений весьма заметен. В сценариях с активным вводом-выводом обновлённый BitLocker показывает более высокую скорость чтения и записи, а загрузка CPU снижается до 70% по сравнению с полностью программным шифрованием. В ряде случаев производительность почти не отличается от работы без включённого BitLocker.

На старте обновление будет доступно на системах с Intel vPro и процессорами Intel Core Ultra Series 3 под управлением Windows 11 версии 24H2 и новее. Используется шифрование XTS-AES-256, которое включено по умолчанию. Вероятно, поддержка других платформ появится позже.

В целом обновление хорошо вписывается в текущий курс Microsoft: компания постепенно подтягивает безопасность Windows к уровню современного «железа», параллельно развивая и другие направления — от ИИ-функций до системной оптимизации.

Напомним, энтузиасты уже нашли способ включить в Windows 11 нативную NVMe-поддержку вручную — через правку реестра.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru