


Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft ускорила BitLocker: шифрование больше не грузит процессор

Microsoft решила одну из самых болезненных проблем BitLocker, с которой особенно часто сталкивались владельцы быстрых NVMe-накопителей. Компания анонсировала крупное обновление механизма шифрования, которое переводит BitLocker на аппаратное ускорение и заметно снижает нагрузку на процессор.

До сих пор шифрование в BitLocker в основном выполнялось программно, и на современных SSD это стало узким местом.

Пользователи замечали рост загрузки CPU, падение скорости диска и повышенное энергопотребление, особенно на ноутбуках. Теперь Microsoft решила переложить основную тяжёлую работу на «железо».

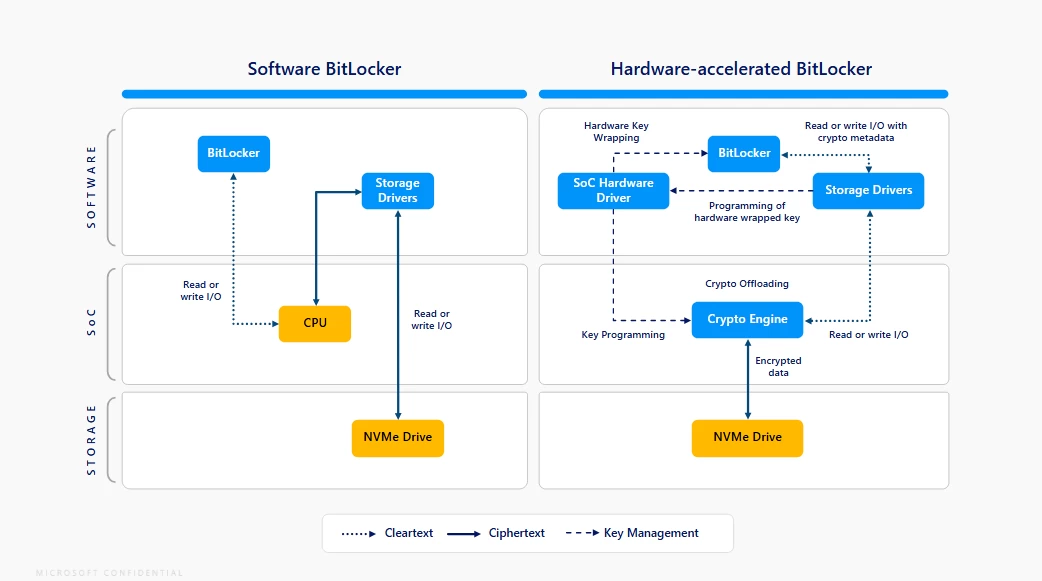
Главное изменение — поддержка crypto offloading. BitLocker может передавать операции шифрования на выделенный криптографический модуль внутри SoC, вместо того чтобы постоянно нагружать центральный процессор. В результате система работает более отзывчиво, потребляет меньше энергии, а ноутбуки дольше работают от батареи.


Ещё одно важное новшество касается защиты ключей шифрования. При поддержке со стороны платформы BitLocker начинает использовать аппаратно защищённые ключи, которые не обрабатываются напрямую CPU и не хранятся в оперативной памяти. Это снижает риск атак на уровне процессора и памяти и логично дополняет существующие механизмы защиты на базе TPM.

По внутренним тестам Microsoft, эффект от изменений весьма заметен. В сценариях с активным вводом-выводом обновлённый BitLocker показывает более высокую скорость чтения и записи, а загрузка CPU снижается до 70% по сравнению с полностью программным шифрованием. В ряде случаев производительность почти не отличается от работы без включённого BitLocker.

На старте обновление будет доступно на системах с Intel vPro и процессорами Intel Core Ultra Series 3 под управлением Windows 11 версии 24H2 и новее. Используется шифрование XTS-AES-256, которое включено по умолчанию. Вероятно, поддержка других платформ появится позже.

В целом обновление хорошо вписывается в текущий курс Microsoft: компания постепенно подтягивает безопасность Windows к уровню современного «железа», параллельно развивая и другие направления — от ИИ-функций до системной оптимизации.

Напомним, энтузиасты уже нашли способ включить в Windows 11 нативную NVMe-поддержку вручную — через правку реестра.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru